Group Policy Objects (GPOs): una guida al controllo di Windows
Table of Contents
GPO 101: Tutto ciò che devi sapere sui Group Policy Objects
Se sei responsabile della gestione di una rete di computer nella tua organizzazione, probabilmente hai sentito parlare dei Group Policy Objects (GPO). Ma sai davvero cosa sono e come funzionano?
I GPO sono uno strumento potente che ti permette di gestire e configurare centralmente le impostazioni per gruppi di computer o utenti nella tua rete. Con i GPO puoi controllare tutto, dalle politiche di sicurezza e installazioni software alle impostazioni del desktop e script di accesso.
Tuttavia, configurare e gestire i GPO può essere un compito impegnativo, soprattutto per chi è alle prime armi. Ecco perché nasce GPO 101. Questa guida completa ti fornirà tutto ciò che devi sapere sui GPO, inclusi cosa sono, come funzionano e come gestirli efficacemente.
Che tu sia un professionista IT esperto o un principiante, questa guida ti darà le conoscenze e le competenze necessarie per sfruttare appieno i GPO e semplificare le attività di gestione della rete.
Cosa sono i GPO e come funzionano?
I Group Policy Objects (GPO) sono una funzionalità fondamentale dei sistemi operativi Microsoft Windows, progettata per consentire agli amministratori di definire e applicare politiche e impostazioni per utenti e computer all’interno di un dominio Active Directory. I GPO funzionano come un insieme di regole che governano il comportamento di computer e utenti sulla rete. Queste regole sono memorizzate in una struttura gerarchica all’interno del dominio Active Directory e la loro applicazione si basa sulla posizione di utenti e computer nella gerarchia.
Quando un utente accede a un computer appartenente a un dominio Active Directory, il computer recupera i GPO rilevanti dal controller di dominio. Questi GPO vengono quindi applicati all’utente e al computer, garantendo l’applicazione di tutte le impostazioni o politiche definite. Questo approccio centralizzato aiuta gli amministratori a gestire e configurare efficacemente le impostazioni per gruppi di computer o utenti, promuovendo la coerenza in tutta la rete.
I GPO offrono un’ampia configurabilità, permettendo agli amministratori di definire impostazioni in vari ambiti, come:
Politiche di Sicurezza: I GPO consentono di applicare politiche di sicurezza in tutta la rete. Queste politiche possono includere requisiti di complessità delle password, soglie di blocco account, impostazioni del firewall e altro. Implementando politiche di sicurezza basate su GPO, le organizzazioni possono migliorare la postura di sicurezza della loro rete.
Installazione e Configurazione del Software: I GPO facilitano l’installazione e la configurazione automatica di pacchetti software sui computer target. Gli amministratori possono definire GPO che specificano quali applicazioni software devono essere distribuite e installate automaticamente sui computer all’interno del dominio. Questa capacità semplifica le attività di gestione del software e garantisce configurazioni software coerenti in tutta la rete.
Impostazioni del Desktop: I GPO permettono agli amministratori di definire e applicare impostazioni del desktop sui computer in rete. Queste impostazioni possono includere sfondi del desktop, configurazioni dello screensaver, preferenze della barra delle applicazioni e altri aspetti visivi o funzionali dell’ambiente desktop. Utilizzando i GPO per le impostazioni del desktop, le organizzazioni possono mantenere un’esperienza utente standardizzata sui loro computer in rete.
Script di Accesso: I GPO possono essere utilizzati per eseguire script di accesso, che sono insiemi di istruzioni che vengono eseguite quando un utente accede al proprio computer. Gli script di accesso possono svolgere varie azioni, come mappare unità di rete, connettersi a risorse di rete, eseguire comandi o configurare impostazioni specifiche per l’utente. Questo consente agli amministratori di automatizzare attività e configurazioni specifiche dell’utente durante il processo di accesso.
La versatilità e la potenza dei GPO li rendono uno strumento vitale per una gestione efficiente della rete, un’applicazione coerente delle politiche e un’amministrazione semplificata. Per approfondire i GPO e imparare a sfruttarli efficacemente, puoi fare riferimento alla documentazione ufficiale Microsoft sulle Group Policy .
Vantaggi dell’uso dei GPO
I Group Policy Objects (GPO) offrono numerosi vantaggi nella gestione e configurazione delle impostazioni all’interno della tua rete. Ecco alcuni dei principali benefici:
Gestione e Configurazione Centralizzata: I GPO ti permettono di gestire e configurare centralmente le impostazioni per gruppi di computer o utenti nella tua rete. Questo approccio centralizzato semplifica l’amministrazione e fa risparmiare tempo e fatica, soprattutto nelle reti più grandi. Invece di configurare manualmente le impostazioni su ogni computer o account utente, puoi definire le politiche una sola volta e farle applicare automaticamente ai destinatari rilevanti.
Applicazione Coerente delle Politiche: Con i GPO puoi applicare politiche e impostazioni in modo coerente in tutta la rete. Definendo le politiche a livello di dominio o unità organizzativa (OU), puoi assicurarti che tutti i computer e gli utenti rispettino le configurazioni specificate. Questa coerenza migliora la sicurezza e riduce il rischio di vulnerabilità o configurazioni errate che possono portare a violazioni della sicurezza o problemi operativi.
Automazione delle attività di gestione della rete: Le GPO consentono di automatizzare varie attività di gestione della rete, semplificando le operazioni e garantendo coerenza. Ad esempio, puoi utilizzare le GPO per automatizzare l’installazione e la configurazione del software, permettendoti di distribuire pacchetti software ai computer target senza intervento manuale. Inoltre, puoi applicare impostazioni del desktop come sfondo, salvaschermo e opzioni di sicurezza su tutta la rete. Le GPO consentono anche l’esecuzione di script di accesso che eseguono azioni specifiche quando gli utenti effettuano il login, come mappare unità di rete o eseguire comandi personalizzati.
Sfruttando la potenza delle GPO, puoi ottenere una gestione efficiente, un’applicazione coerente delle policy e una semplificazione dell’automazione delle attività di gestione della rete. Questo porta infine a una maggiore produttività, sicurezza e stabilità all’interno del tuo ambiente di rete.
Per saperne di più sulle GPO e sulle loro funzionalità, puoi fare riferimento alla documentazione ufficiale Microsoft sulle Group Policy .
Gerarchia e ereditarietà delle GPO
Nei Group Policy Objects (GPO), comprendere i concetti di gerarchia delle GPO e ereditarietà è fondamentale per una gestione efficace e la configurazione delle impostazioni all’interno di un dominio Active Directory. Approfondiamo questi concetti ed esploriamo come influenzano la tua rete.
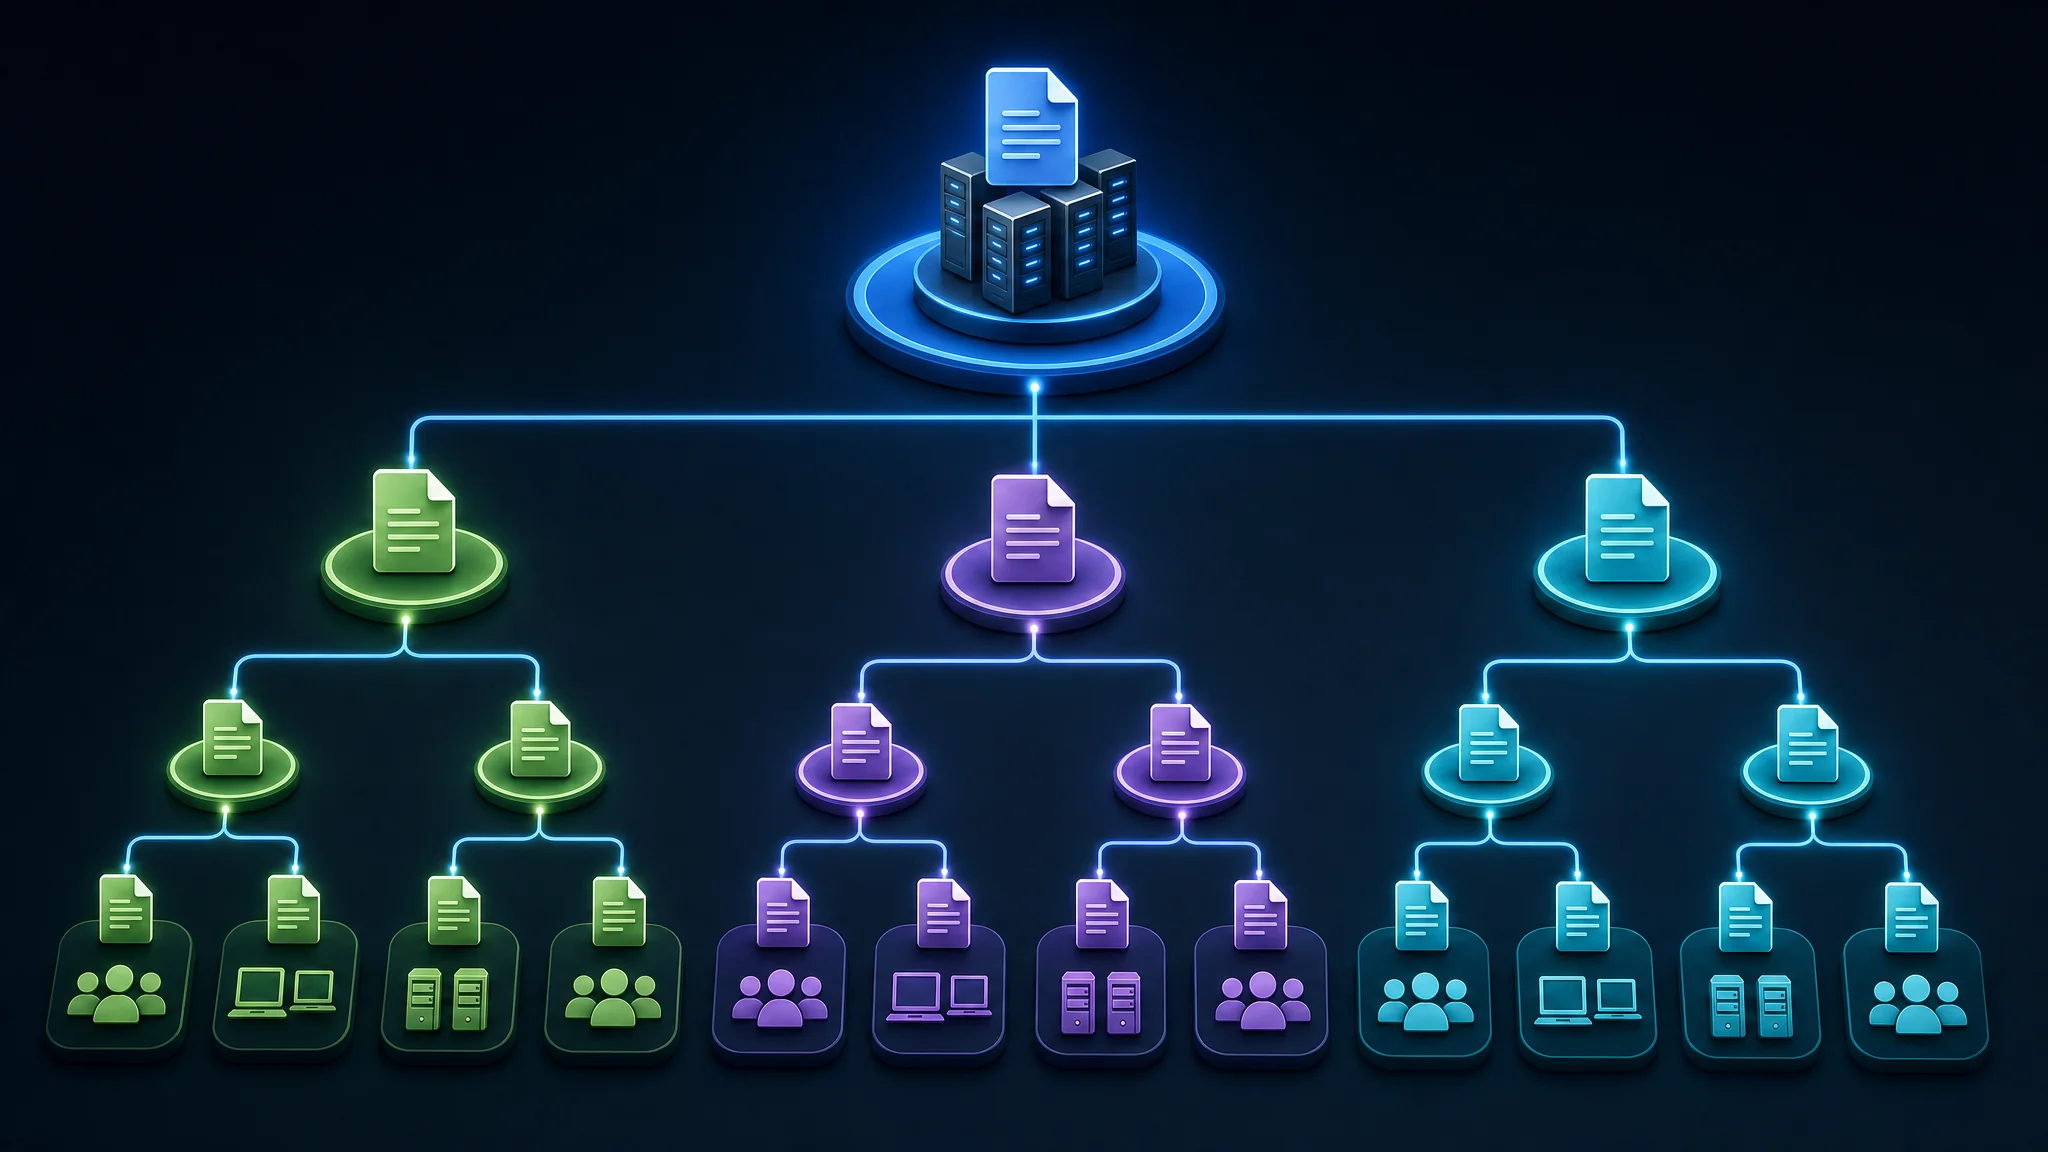
Gerarchia delle GPO: Le GPO sono organizzate in una struttura gerarchica, iniziando con la GPO di dominio al livello superiore. Questa GPO di dominio comprende impostazioni applicabili a tutti i computer e utenti all’interno del dominio. Sotto la GPO di dominio, ci sono le GPO delle Unità Organizzative (OU) che contengono impostazioni specifiche per i computer e gli utenti all’interno di ciascuna OU. Questa struttura gerarchica consente di applicare impostazioni a diversi livelli, adattandosi a vari gruppi o dipartimenti all’interno della tua organizzazione.
Ad esempio, supponiamo che tu abbia un dominio Active Directory chiamato “example.com.” All’interno di questo dominio, hai diverse OU, come “Sales,” “Marketing” e “Finance.” Ognuna di queste OU può avere le proprie GPO che applicano configurazioni specifiche ai computer e agli utenti al loro interno. Questa disposizione gerarchica facilita l’applicazione mirata di policy e impostazioni.
Ereditarietà delle GPO: Quando una GPO è collegata a un’OU, le impostazioni definite in quella GPO vengono ereditate da tutte le OU figlie e dagli oggetti all’interno dell’OU padre. Questa ereditarietà consente un’applicazione coerente delle policy lungo tutta la gerarchia. Tuttavia, tieni presente che le impostazioni nelle OU figlie possono sovrascrivere quelle ereditate dalle OU padre, offrendo flessibilità e controllo granulare sulle configurazioni.
Consideriamo un esempio. Supponiamo di avere un’OU padre chiamata “Marketing” e un’OU figlia al suo interno chiamata “Graphic Design.” Se colleghi una GPO all’OU padre “Marketing”, le impostazioni della GPO si applicheranno a tutti gli oggetti sia nelle OU “Marketing” che “Graphic Design.” Tuttavia, se colleghi una GPO separata specificamente all’OU “Graphic Design”, le impostazioni di quella GPO avranno la precedenza su quelle ereditate dalla GPO padre.
Comprendere la gerarchia e l’ereditarietà delle GPO è fondamentale perché determina l’ambito e la precedenza delle impostazioni applicate ai computer e agli utenti nella tua rete. Organizzando e configurando strategicamente le GPO, puoi garantire un’applicazione coerente delle policy pur soddisfacendo requisiti specifici a diversi livelli della struttura organizzativa.
Per ulteriori informazioni ed esempi dettagliati, puoi fare riferimento alla documentazione ufficiale Microsoft sul processamento e la precedenza delle GPO .
Group Policy Management Console (GPMC)
La Group Policy Management Console (GPMC) è uno strumento potente che facilita la gestione dei Group Policy Objects (GPO) nella tua rete. Fornisce un’interfaccia grafica intuitiva per creare, modificare e gestire le GPO in modo efficiente.
Con la GPMC, puoi eseguire varie attività relative alla gestione delle GPO, tra cui:
- Visualizzare e gestire la gerarchia delle GPO: La GPMC ti permette di visualizzare e navigare nella gerarchia delle GPO nella tua rete. Puoi facilmente comprendere la relazione tra le diverse GPO e il loro collegamento alle Unità Organizzative (OU).
- Creare e modificare le GPO: La GPMC offre opzioni intuitive per creare nuove GPO. Ad esempio, puoi cliccare con il tasto destro su un’OU e selezionare “Crea una GPO in questo dominio e collegala qui.” Questo ti consente di associare facilmente le GPO a OU specifiche. Una volta create, puoi modificare le GPO selezionandole nella GPMC e cliccando sul pulsante “Modifica”.
- Collegare le GPO alle OU: La GPMC ti consente di collegare le GPO a OU specifiche, assicurando che le policy e le impostazioni definite nelle GPO vengano applicate ai computer e agli utenti corrispondenti all’interno di quelle OU. Questo meccanismo di collegamento aiuta a implementare configurazioni mirate per diversi gruppi nella tua rete.
- Visualizzare lo stato e le impostazioni delle GPO: La GPMC fornisce informazioni complete sullo stato e sulle impostazioni delle tue GPO. Puoi facilmente verificare le policy applicate, le configurazioni e i dettagli di ereditarietà per ogni GPO. Questa visibilità ti permette di convalidare e risolvere efficacemente i problemi di distribuzione delle GPO.
- Delegare le attività di gestione delle GPO: La GPMC supporta la delega delle attività di gestione delle GPO ad altri amministratori. Questa funzionalità ti consente di distribuire responsabilità e semplificare i processi di gestione delle GPO all’interno della tua organizzazione.
La GPMC è uno strumento indispensabile per la gestione delle GPO ed è inclusa in Windows Server 2008 e versioni successive. Per saperne di più sulla GPMC e le sue funzionalità, puoi fare riferimento alla documentazione ufficiale Microsoft .
Creazione e modifica delle GPO
Creare e modificare i Group Policy Objects (GPO) è un processo relativamente semplice utilizzando la Group Policy Management Console (GPMC). Per creare una nuova GPO, basta cliccare con il tasto destro sull’OU dove vuoi collegare la GPO e selezionare “Crea una GPO in questo dominio e collegala qui.” Puoi quindi assegnare un nome alla GPO e configurarne le impostazioni. Ad esempio, supponiamo che tu voglia creare una GPO per applicare una specifica policy di sicurezza a un gruppo di computer. Navigheresti all’OU appropriata nella GPMC, cliccheresti con il tasto destro e selezioneresti “Crea una GPO in questo dominio e collegala qui.” Puoi quindi nominare la GPO, ad esempio “Security Policy GPO,” e configurare le impostazioni di sicurezza desiderate all’interno della GPO, come i requisiti di complessità della password o le regole del firewall.
Per modificare un GPO, basta selezionare il GPO nel GPMC e cliccare sul pulsante “Modifica”. Questo aprirà l’Editor Criteri di Gruppo, che consente di configurare le impostazioni nel GPO. All’interno dell’Editor Criteri di Gruppo, puoi navigare tra le diverse categorie di criteri e modificare le impostazioni in base alle tue esigenze. Ad esempio, supponiamo che tu abbia un GPO esistente che definisce le impostazioni del desktop per un gruppo di utenti. Puoi selezionare il GPO nel GPMC, cliccare sul pulsante “Modifica” e poi navigare alla sezione “Configurazione utente” nell’Editor Criteri di Gruppo. Da lì, puoi modificare varie impostazioni relative all’ambiente desktop, come sfondo, salvaschermo o reindirizzamento delle cartelle.
Quando crei e modifichi i GPO, è importante seguire le best practice per garantire che i tuoi GPO siano efficaci ed efficienti. Questo include testare i GPO in un ambiente non di produzione prima di distribuirli nella rete e documentare le configurazioni dei GPO per riferimento futuro. Seguire queste pratiche aiuta a minimizzare il rischio di conseguenze indesiderate e assicura che i tuoi GPO siano allineati ai requisiti della tua rete.
Per informazioni più dettagliate sulla creazione e modifica dei GPO, puoi fare riferimento alla documentazione ufficiale Microsoft .
Impostazioni e configurazioni comuni dei GPO
Quando si parla di Group Policy Objects (GPO), esistono molte impostazioni e configurazioni che possono essere utilizzate per gestire e controllare la tua rete. Ecco alcune delle impostazioni e configurazioni più comuni:
Criteri di sicurezza: i GPO consentono di applicare criteri di sicurezza in tutta la rete. Questo include impostazioni come criteri di password, assegnazioni di diritti utente e opzioni di sicurezza. Definendo e applicando questi criteri tramite i GPO, puoi migliorare la postura di sicurezza complessiva della tua organizzazione.
Installazione e configurazione software: i GPO offrono un meccanismo potente per distribuire applicazioni e configurare le impostazioni delle applicazioni sui computer in rete. Puoi usare i GPO per installare automaticamente pacchetti software, personalizzare le impostazioni delle applicazioni e garantire configurazioni software coerenti in tutta la rete. Ad esempio, puoi distribuire strumenti di produttività come Microsoft Office o applicazioni specifiche per il tuo settore.
Impostazioni desktop: con i GPO puoi definire e applicare impostazioni desktop sui computer in rete. Questo include la configurazione dello sfondo del desktop, del salvaschermo, delle preferenze della barra delle applicazioni e altro. Applicando impostazioni desktop standardizzate, puoi garantire un’esperienza utente coerente e mantenere un aspetto visivo uniforme in tutta l’organizzazione.
Script di accesso: i GPO consentono l’esecuzione di script di accesso quando gli utenti effettuano il login sui loro computer. Questi script possono eseguire varie azioni, come mappare unità di rete, connettersi a risorse, eseguire comandi o configurare impostazioni specifiche per l’utente. Gli script di accesso automatizzano attività ripetitive e permettono di personalizzare l’ambiente utente durante l’accesso.
Impostazioni di Internet Explorer: i GPO offrono un controllo granulare sulle impostazioni di Internet Explorer sui computer in rete. Puoi configurare impostazioni come proxy, pagine iniziali, zone di sicurezza e altro. Questo garantisce un’esperienza di navigazione web standardizzata e consente di applicare misure di sicurezza in tutta l’organizzazione.
Impostazioni di Windows Update: i GPO permettono di configurare le impostazioni di Windows Update sui computer in rete. Puoi specificare politiche di aggiornamento automatico, pianificare l’installazione degli aggiornamenti e controllare il comportamento degli aggiornamenti. Questo assicura che i computer della rete rimangano aggiornati con le ultime patch di sicurezza e aggiornamenti delle funzionalità.
Le impostazioni e configurazioni specifiche che implementerai usando i GPO dipenderanno dalle esigenze e dai requisiti unici della tua organizzazione. Per esplorare l’ampia gamma di impostazioni GPO disponibili, puoi fare riferimento alla documentazione ufficiale Microsoft sulle impostazioni dei Criteri di Gruppo .
Utilizzando la potenza dei GPO e personalizzando queste impostazioni per adattarle agli obiettivi della tua organizzazione, puoi stabilire un ambiente di rete ben gestito e controllato, su misura per le tue esigenze specifiche.
Risoluzione dei problemi dei GPO
Sebbene i Group Policy Objects (GPO) siano strumenti potenti per gestire le configurazioni di rete, possono occasionalmente presentare problemi che richiedono la risoluzione. Ecco alcuni problemi comuni che potresti incontrare con i GPO:
I GPO non vengono applicati: a volte i GPO possono non essere applicati ai computer o agli utenti di destinazione. Questo può accadere per vari motivi, come configurazioni errate del GPO, conflitti con altri GPO o problemi nell’ordine di applicazione. Per diagnosticare questo problema, puoi usare lo strumento Group Policy Results (GPResult). GPResult ti permette di visualizzare le impostazioni GPO applicate su un computer o utente specifico, aiutandoti a identificare discrepanze o errori.
Applicazione di impostazioni errate: in alcuni casi, i GPO possono applicare impostazioni errate a computer o utenti, causando comportamenti indesiderati. Questo può verificarsi a causa di configurazioni errate nel GPO stesso o conflitti con altri GPO. Per risolvere questo problema, puoi usare lo strumento Group Policy Modeling. Questo strumento consente di simulare l’applicazione dei GPO su un computer o utente specifico, fornendo informazioni sulle impostazioni che verranno applicate e aiutandoti a identificare discrepanze o conflitti.
Problemi di replica dei GPO: in un ambiente con più controller di dominio, i GPO devono essere replicati correttamente per garantire un’applicazione coerente in tutta la rete. Se la replica dei GPO fallisce o presenta errori, può causare un’applicazione incoerente delle policy. Per risolvere problemi di replica dei GPO, puoi fare riferimento agli strumenti di monitoraggio della replica forniti dal tuo servizio directory, come l’Active Directory Replication Status Tool (ADREPLSTATUS). Questi strumenti ti permettono di monitorare lo stato della replica dei GPO tra i controller di dominio e identificare eventuali fallimenti o ritardi nella replica.
Quando risolvi problemi relativi ai GPO, è importante avere una conoscenza approfondita della configurazione dei GPO, oltre agli strumenti disponibili per diagnosticare e risolvere i problemi. Inoltre, mantenersi aggiornati con l’ultima documentazione Microsoft sulla risoluzione dei problemi dei GPO può fornire preziose informazioni e soluzioni ai problemi comuni legati ai GPO.
Risolvendo efficacemente i problemi delle GPO, puoi garantire il corretto funzionamento e l’applicazione coerente delle politiche e delle impostazioni nella tua rete.
Migliori pratiche per la gestione delle GPO
Per massimizzare l’efficacia e l’efficienza dei tuoi Group Policy Objects (GPO), devi seguire le migliori pratiche per la gestione delle GPO. Attenendoti a queste pratiche, puoi assicurare il corretto svolgimento delle tue attività di gestione della rete. Ecco alcune pratiche consigliate:
Testa le GPO in un ambiente non di produzione: Prima di distribuire le GPO nella rete di produzione, devi testarle in un ambiente non di produzione. Questo ti permette di identificare e correggere eventuali problemi o conflitti prima che impattino la rete live.
Documenta le configurazioni delle GPO: Documentare le configurazioni delle tue GPO è essenziale per riferimenti futuri e per la risoluzione dei problemi. Questa documentazione dovrebbe includere dettagli come lo scopo della GPO, le sue impostazioni e eventuali dipendenze o requisiti.
Usa nomi descrittivi: Assegna nomi descrittivi e significativi alle tue GPO. Nomi chiari e intuitivi facilitano l’identificazione dello scopo o della funzione di ogni GPO, specialmente quando gestisci molte GPO nella tua rete.
Implementa il filtraggio di sicurezza: Per assicurarti che le GPO siano applicate solo agli utenti e computer appropriati, usa il filtraggio di sicurezza. Questo comporta l’applicazione delle GPO basata sull’appartenenza a gruppi di sicurezza o altri criteri. Utilizzando il filtraggio di sicurezza, puoi garantire che le GPO siano indirizzate ai destinatari previsti, migliorando sicurezza ed efficienza.
Evita la sovracomplessità delle GPO: Sebbene le GPO offrano grande flessibilità, è importante evitare di complicarle eccessivamente. Includere troppe impostazioni o configurazioni in una singola GPO può renderne difficile la gestione e la risoluzione dei problemi. Considera invece di creare GPO separate per scopi o configurazioni diverse, mantenendo ogni GPO focalizzata su un insieme specifico di impostazioni.
Implementando queste migliori pratiche, puoi ottimizzare la gestione delle tue GPO, semplificare le attività di configurazione della rete e garantire un funzionamento coerente ed efficiente della tua rete.
Per ulteriori indicazioni sulle migliori pratiche di gestione delle GPO, puoi fare riferimento alla documentazione ufficiale Microsoft sulla gestione delle Group Policy. Questa risorsa fornisce informazioni dettagliate e raccomandazioni per aiutarti a gestire efficacemente le GPO nella tua rete.
Conclusione
In sintesi, i Group Policy Objects (GPO) offrono vantaggi significativi nella gestione e configurazione delle impostazioni all’interno di una rete Windows. Utilizzando la gerarchia e l’ereditarietà delle GPO, la Group Policy Management Console (GPMC) e seguendo le migliori pratiche, puoi gestire efficacemente le GPO e mantenere la coerenza nella tua rete.
Le GPO forniscono un controllo centralizzato su aspetti critici come le politiche di sicurezza, le installazioni software e le impostazioni del desktop. Questo livello di controllo aiuta a far rispettare configurazioni standardizzate, migliorare la sicurezza e semplificare le attività di gestione della rete.
Comprendere la gerarchia delle GPO è fondamentale per garantire che le impostazioni vengano applicate correttamente. Le GPO sono organizzate in una struttura gerarchica all’interno del dominio Active Directory, a partire dalla GPO del dominio fino alle GPO delle unità organizzative (OU). Questa struttura consente l’ereditarietà, dove le OU figlie ereditano le impostazioni dalle OU genitrici ma possono anche sovrascriverle se necessario.
La Group Policy Management Console (GPMC) è uno strumento potente che facilita la gestione e l’amministrazione delle GPO. Fornisce un’interfaccia completa per creare, modificare e collegare le GPO ai contenitori appropriati nella tua rete. Inoltre, la GPMC consente di eseguire attività avanzate come backup e ripristino, reportistica e delega delle autorizzazioni amministrative.
Quando risolvi problemi relativi alle GPO, strumenti come GPResult e Group Policy Modeling possono aiutarti a diagnosticare e risolvere i problemi. GPResult ti permette di visualizzare le impostazioni GPO applicate a un computer o utente specifico, mentre Group Policy Modeling consente di simulare l’applicazione delle GPO per identificare eventuali conflitti o discrepanze.
Seguendo le migliori pratiche per la gestione delle GPO, inclusi test in ambienti non di produzione, documentazione delle configurazioni, uso di nomi descrittivi, implementazione del filtraggio di sicurezza e evitamento della sovracomplessità, puoi ottimizzare l’efficacia e l’efficienza delle tue GPO.
In generale, le GPO aiutano gli amministratori IT a semplificare le attività di gestione della rete, far rispettare configurazioni coerenti e migliorare la sicurezza nelle reti Windows. Adottare le GPO e i relativi strumenti e migliori pratiche può migliorare significativamente l’amministrazione IT e contribuire a un ambiente di rete ben gestito.
Per ulteriori informazioni e indicazioni dettagliate sulla gestione delle GPO, puoi fare riferimento alla documentazione ufficiale Microsoft sulle Group Policy. Questa risorsa fornisce informazioni complete, esempi e migliori pratiche per assisterti nell’uso efficace delle GPO nella tua rete.
Riferimenti
- Panoramica delle Group Policy - Documentazione Microsoft
- Group Policy Management Console (GPMC) - Microsoft Download Center
- Risoluzione dei problemi delle Group Policy - Documentazione Microsoft
- Migliori pratiche per le Group Policy - Documentazione Microsoft
Related Posts