
Rafforzare la resilienza informatica

Table of Contents
L’importanza dei test di penetrazione periodici per la sicurezza informatica
I test di penetrazione periodici sono una componente importante di una strategia efficace di sicurezza informatica. Simulando attacchi realistici, le organizzazioni individuano vulnerabilità e punti deboli nei propri sistemi e intervengono in modo proattivo. Questo articolo descrive il ruolo dei test di penetrazione nella sicurezza informatica, il processo, gli strumenti e le tecnologie impiegati, la loro importanza per la conformità normativa e il futuro del settore.
Punti principali
- I test di penetrazione periodici aiutano le organizzazioni a individuare vulnerabilità e punti deboli nei sistemi.
- Svolgere regolarmente questi test aiuta a stare al passo con le nuove minacce.
- Le tecniche comuni comprendono la scansione di rete, le scansioni di sicurezza delle applicazioni web e il cracking delle password.
- Tra le difficoltà rientrano la necessità di tester qualificati e il possibile impatto sui sistemi di produzione.
- I test di penetrazione contribuiscono alla conformità normativa, alla protezione dei dati sensibili e al miglioramento della risposta agli incidenti.
Il ruolo dei test di penetrazione nella sicurezza informatica
Che cosa sono i test di penetrazione?
I test di penetrazione, detti anche hacking etico, sono un processo importante per la sicurezza informatica. Consistono nel simulare attacchi realistici contro un sistema o una rete per individuare vulnerabilità e punti deboli. Le organizzazioni usano questi test per valutare in modo proattivo le proprie misure di sicurezza e adottare le azioni necessarie per ridurre i rischi potenziali.
I test di penetrazione aiutano a individuare e correggere le vulnerabilità prima che soggetti malintenzionati le sfruttino. Permettono alle organizzazioni di comprendere il proprio livello di sicurezza e forniscono informazioni sull’efficacia dei controlli adottati.
Principali vantaggi dei test di penetrazione periodici:
- Individuare vulnerabilità: I test rilevano vulnerabilità in sistemi, reti e applicazioni, così le organizzazioni possono correggerle prima che vengano sfruttate.
- Valutare i controlli di sicurezza: Verificando l’efficacia dei controlli, le organizzazioni accertano che i sistemi siano protetti in modo adeguato.
- Migliorare la risposta agli incidenti: I test rivelano lacune nei piani di risposta agli incidenti e aiutano a migliorare il rilevamento, la gestione e il ripristino dopo gli eventi di sicurezza.
Inoltre, i test di penetrazione aiutano le organizzazioni a rispettare i requisiti normativi, proteggere i dati sensibili e dimostrare la dovuta diligenza in ambito informatico.
Suggerimento: Inserisci test di penetrazione periodici nella strategia di sicurezza informatica dell’organizzazione per verificare nel tempo l’efficacia delle misure adottate.
Vantaggi dei test di penetrazione periodici
I test di penetrazione periodici migliorano il livello di sicurezza di un’organizzazione. Permettono di:
Individuare vulnerabilità: Gli esperti di sicurezza informatica simulano attacchi realistici e rilevano punti deboli in sistemi, reti e applicazioni che potrebbero essere sfruttati.
Valutare i controlli di sicurezza: Simulando diversi scenari di attacco, le organizzazioni misurano la resilienza delle difese e individuano le aree da migliorare.
Verificare gli investimenti in sicurezza: I test consentono di valutare l’efficacia degli investimenti per la sicurezza. Le organizzazioni possono destinare risorse ai problemi più importanti.
Ridurre i rischi: Individuare e correggere le vulnerabilità in modo proattivo riduce la probabilità di attacchi riusciti e limita i possibili danni alle attività e alla reputazione.
Rispettare le normative: Molti quadri normativi richiedono test di penetrazione periodici. Svolgerli dimostra l’impegno dell’organizzazione verso la sicurezza e la conformità.
Migliorare la risposta agli incidenti: La simulazione di attacchi realistici individua lacune nei processi di risposta. Le organizzazioni possono definire metodi per rilevare gli incidenti, reagire e ripristinare le attività.
Aumentare la consapevolezza sulla sicurezza: I test educano i dipendenti sulle minacce e sul loro ruolo nel mantenere sicuro l’ambiente aziendale.
Anticipare gli attaccanti: Testare di continuo sistemi e applicazioni consente di individuare e correggere le vulnerabilità prima che vengano sfruttate.
In sintesi, i test di penetrazione periodici sono una parte essenziale della strategia di sicurezza informatica. Aiutano a individuare vulnerabilità, valutare i controlli, verificare gli investimenti, ridurre i rischi, rispettare le normative, migliorare la risposta agli incidenti e aumentare la consapevolezza.
Tecniche comuni di test di penetrazione
I test di penetrazione impiegano diverse tecniche per individuare vulnerabilità e punti deboli in un sistema o in una rete. Queste tecniche sono essenziali per valutare la sicurezza dell’infrastruttura di un’organizzazione. La scansione di rete è una delle tecniche principali e serve a individuare porte aperte, servizi e possibili punti di accesso per gli attaccanti.
Un’altra tecnica comune è la valutazione delle vulnerabilità, che individua e analizza i punti deboli di sistemi e reti. Comprende l’analisi delle configurazioni software, del livello delle patch e delle impostazioni di sistema.
Lo sfruttamento delle vulnerabilità è una tecnica importante. Il tester prova a usare le vulnerabilità rilevate per ottenere accesso o controllo non autorizzati sul sistema. Questo permette di valutare l’impatto dei problemi e l’efficacia dei controlli esistenti.
Le attività successive alla compromissione consistono nel mantenere l’accesso al sistema violato e raccogliere altre informazioni. Consentono di simulare scenari realistici e valutare i possibili danni causati da un attaccante.
Infine, reportistica e correzione sono essenziali. Documentano i risultati, stabiliscono le priorità delle vulnerabilità e propongono interventi correttivi. In questo modo, le organizzazioni possono rimediare ai punti deboli e migliorare la sicurezza complessiva.
Difficoltà nell’esecuzione dei test di penetrazione
I test di penetrazione presentano diverse difficoltà. Le organizzazioni hanno bisogno di professionisti esperti che sappiano gestire il processo. Le misure di sicurezza sono in continua evoluzione , quindi i tester devono seguire tecniche e strumenti aggiornati. La complessità delle infrastrutture IT moderne rende difficile individuare ogni vulnerabilità e richiede conoscenze approfondite di sistemi e tecnologie. Inoltre, i test possono interrompere le normali attività aziendali. Occorre pianificarli con attenzione e scegliere i tempi giusti. Infine, la fase di reportistica e correzione richiede una comunicazione chiara delle vulnerabilità rilevate e degli interventi consigliati.
Buone pratiche per test di penetrazione efficaci
I test di penetrazione efficaci richiedono pianificazione, esecuzione e analisi accurate. Queste buone pratiche aiutano a mantenere i test completi e utili:
Definisci obiettivi chiari: Prima di iniziare, stabilisci con precisione gli obiettivi. Così le attività di test saranno in linea con le esigenze di sicurezza dell’organizzazione.
Definisci un ambito completo: Specifica sistemi, reti e applicazioni da testare, oltre ai limiti e alle restrizioni. Eviterai conseguenze impreviste.
Combina test automatici e manuali: Gli strumenti automatici rilevano vulnerabilità comuni. I test manuali aiutano a trovare vulnerabilità complesse e a simulare attacchi realistici.
Segui le nuove minacce e vulnerabilità: Nuove vulnerabilità e tecniche di attacco emergono regolarmente. I tester devono conoscerle per garantire test completi.
Documenta e comunica i risultati in modo efficace: Descrivi con precisione le vulnerabilità, il loro possibile impatto e gli interventi consigliati. Condividi rapporti chiari e concisi con le parti interessate.
Ripeti i test e rivaluta regolarmente: Un test di penetrazione non deve essere un’attività isolata. Ripeti i test su sistemi e applicazioni per confermare la correzione delle vulnerabilità e individuarne di nuove. In questo modo l’organizzazione mantiene un livello di sicurezza elevato e riduce i rischi.
Seguendo queste pratiche, le organizzazioni rafforzano le difese informatiche e individuano e correggono le vulnerabilità prima che vengano sfruttate.
Il processo dei test di penetrazione
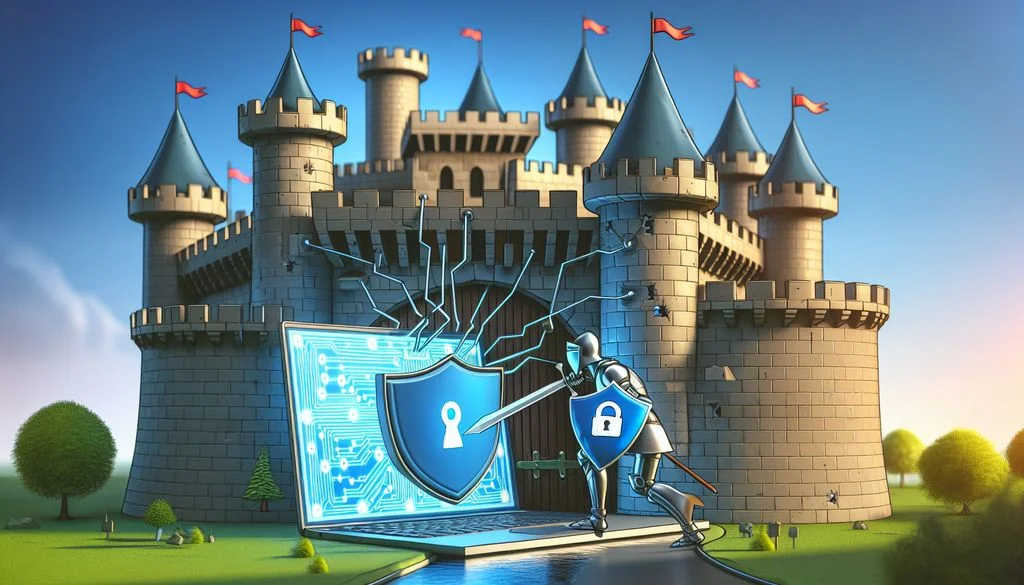
Pianificazione e definizione dell’ambito
La pianificazione e la definizione dell’ambito sono fasi importanti del test di penetrazione. Servono a stabilire obiettivi, ambito e limiti del test. Una pianificazione accurata consente di eseguirlo in modo efficace ed efficiente. Ecco alcuni aspetti da considerare:
- Individua sistemi e risorse da testare, sia interni sia esterni.
- Definisci la metodologia di test, per esempio black-box, white-box o gray-box.
- Stabilisci le regole di ingaggio, così tester e organizzazione condividono aspettative e modalità di comunicazione.
- Definisci il calendario dei test, assegnando tempo sufficiente a ogni fase.
- Valuta il possibile impatto del test sui sistemi e sulle attività dell’organizzazione.
Suggerimento: Coinvolgi le parti interessate di vari reparti, tra cui IT, sicurezza e direzione. Potranno contribuire a comprendere l’infrastruttura e gli obiettivi dell’organizzazione.
Al termine della pianificazione e della definizione dell’ambito, i tester possono passare alla fase successiva.
Ricognizione e raccolta di informazioni
La ricognizione e la raccolta di informazioni sono fasi importanti del test di penetrazione. Il tester raccoglie più dati possibili sul sistema o sulla rete obiettivo, così da individuare vulnerabilità e punti deboli. Le informazioni consentono di comprendere meglio l’obiettivo e pianificare le fasi successive.
Durante questa fase si utilizzano diverse tecniche e strumenti, tra cui:
- Open-source intelligence (OSINT): Raccolta di informazioni da fonti pubbliche, come social media, forum online e motori di ricerca.
- Scansione di rete: Individuazione di host attivi, porte aperte e servizi in esecuzione sulla rete obiettivo.
- Enumerazione DNS: Raccolta di informazioni sui nomi di dominio, gli indirizzi IP e i servizi associati all’obiettivo.
- Ingegneria sociale: Raccolta di informazioni tramite manipolazione e inganno, per esempio con attacchi di phishing o impersonando altre persone.
I tester devono svolgere la ricognizione e la raccolta di informazioni in modo etico e nel rispetto della legge. Devono ottenere l’autorizzazione necessaria e assicurarsi che le attività non causino danni né violino la privacy.
Oltre alle competenze tecniche, la ricognizione richiede buone capacità analitiche e di ricerca. Saper analizzare e interpretare i dati raccolti è essenziale per identificare le vulnerabilità e pianificare i passaggi successivi.
Una fase di ricognizione ben eseguita costituisce la base di un test di penetrazione efficace. Fornisce informazioni utili e aiuta il tester a prendere decisioni consapevoli.
Valutazione delle vulnerabilità
Una fase importante del processo di test di penetrazione è la valutazione delle vulnerabilità. Consiste nell’individuare e analizzare le vulnerabilità potenziali di un sistema o di una rete. Una valutazione accurata offre agli esperti di sicurezza informatica informazioni sui punti deboli che gli attaccanti potrebbero sfruttare. Individuare le vulnerabilità è essenziale per definire strategie efficaci di riduzione dei rischi e rafforzare la sicurezza complessiva.
Sfruttamento e attività successive
Lo sfruttamento e le attività post-sfruttamento sono fasi importanti dei test di penetrazione. Durante la prima fase, il tester cerca di sfruttare le vulnerabilità identificate nella valutazione precedente. Usa i problemi rilevati per ottenere accesso o controllo non autorizzati sul sistema o sulla rete obiettivo. L’obiettivo è simulare attacchi realistici e valutare l’impatto di uno sfruttamento riuscito.
Nella fase successiva, il tester cerca di mantenere l’accesso e aumentare i privilegi all’interno del sistema o della rete compromessi. Questa fase imita ciò che farebbe un attaccante esperto dopo aver violato l’ambiente. Esaminando più a fondo il sistema compromesso, il tester può individuare altre vulnerabilità, raccogliere informazioni sensibili e valutare i potenziali danni.
Per svolgere queste attività, i tester utilizzano strumenti e tecniche diversi, tra cui:
- Framework di exploit: Framework come Metasploit offrono raccolte di exploit e payload preconfigurati per verificare le vulnerabilità.
- Tecniche di escalation dei privilegi: I tester aumentano i propri privilegi nel sistema compromesso, per esempio sfruttando configurazioni errate o controlli di accesso deboli.
- Pivoting: Il tester usa un sistema compromesso come punto di appoggio per accedere ad altri sistemi della rete obiettivo.
I tester devono svolgere con cautela le attività di sfruttamento e post-sfruttamento e rispettare le linee guida etiche. L’obiettivo è trovare le vulnerabilità in modo controllato, senza danneggiare o interrompere l’ambiente. Test accurati forniscono alle organizzazioni informazioni sul proprio livello di sicurezza e aiutano a ridurre proattivamente i rischi.
Reportistica e correzione
Dopo il test di penetrazione, la fase successiva è la reportistica e la correzione. Consiste nel documentare i risultati e le vulnerabilità individuate e fornire raccomandazioni per correggerle.
Un processo strutturato aiuta a risolvere i problemi in modo efficace. I passaggi principali sono:
Documentazione: Descrivi in modo dettagliato le vulnerabilità, il loro impatto e i rischi potenziali.
Assegnazione delle priorità: Ordina le vulnerabilità in base alla gravità e al possibile impatto su sistemi e dati dell’organizzazione.
Raccomandazioni: Per ogni vulnerabilità indica i passaggi necessari per risolverla.
Collaborazione: La collaborazione tra il team di test e i team IT e sicurezza è fondamentale per correggere i problemi.
Convalida: Dopo aver applicato le correzioni, esegui nuovi test per verificarne l’efficacia.
Chiusura: Il test di penetrazione può considerarsi concluso dopo aver risolto e verificato tutte le vulnerabilità.
Suggerimento: Definisci una scadenza chiara per le correzioni e assicurati che tutte le vulnerabilità identificate vengano gestite entro tale termine.
La fase di reportistica e correzione è fondamentale per l’efficacia dei test di penetrazione. Consente alle organizzazioni di affrontare proattivamente le vulnerabilità e rafforzare la sicurezza informatica.
Strumenti e tecnologie per i test di penetrazione
Strumenti di scansione di rete
Gli strumenti di scansione di rete sono importanti nel processo dei test di penetrazione . Scansionano e analizzano le reti per individuare vulnerabilità e punti deboli che potrebbero essere sfruttati da soggetti malintenzionati. Le scansioni forniscono agli esperti informazioni sul livello di sicurezza della rete e sulle aree che richiedono attenzione o interventi. Gli strumenti offrono una panoramica dell’infrastruttura di rete, compresi i dispositivi collegati, le porte aperte e i servizi in esecuzione. Queste informazioni sono essenziali per comprendere la superficie di attacco e i potenziali punti di accesso.
Strumenti per la scansione di sicurezza delle applicazioni online
Gli scanner di sicurezza per applicazioni web individuano vulnerabilità e punti deboli nelle applicazioni e aiutano le organizzazioni a proteggere i dati sensibili dagli attacchi. Simulando tecniche di hacking realistiche , rilevano difetti comuni come SQL injection, cross-site scripting (XSS) e riferimenti diretti a oggetti non sicuri. Forniscono informazioni sul livello di sicurezza delle applicazioni web e aiutano a ridurre proattivamente i rischi.
Strumenti per verificare le credenziali d’accesso
Gli strumenti per il cracking delle password aiutano i tester a valutare la robustezza delle password usate nei sistemi di un’organizzazione. Applicano varie tecniche per individuare password deboli e potenziali vulnerabilità. Simulando attacchi realistici, i tester valutano l’efficacia delle politiche sulle password e sensibilizzano le parti interessate sull’importanza di usare password robuste.
Strumenti di controllo delle reti senza fili
Gli strumenti di controllo delle reti wireless aiutano a individuare vulnerabilità nelle reti Wi-Fi e a ridurre i rischi. Wireshark è uno strumento diffuso per acquisire e analizzare il traffico di rete. I dettagli sui pacchetti aiutano a individuare attività sospette o dannose.
Un altro strumento importante è Aircrack-ng, usato per verificare la sicurezza delle reti Wi-Fi. Può decifrare chiavi WEP e WPA-PSK e consentire agli esperti di valutare la robustezza della crittografia. Aircrack-ng comprende anche funzioni per acquisire e iniettare pacchetti.
Gli esperti possono usare anche Kismet, un rilevatore di reti wireless open source, sniffer e sistema di rilevamento delle intrusioni. Kismet rileva e registra anche le reti nascoste e acquisisce il traffico di rete per l’analisi. Fornisce informazioni sulle reti vicine, come SSID, indirizzo MAC e intensità del segnale.
Un altro strumento è NetStumbler, un programma per Windows che rileva reti wireless. Visualizza informazioni come SSID, indirizzo MAC, canale e intensità del segnale. Può anche aiutare nella diagnostica di base della rete e nell’individuazione di possibili interferenze.
Gli strumenti di controllo delle reti wireless aiutano a rilevare vulnerabilità, analizzare il traffico e valutare la robustezza della crittografia. Gli esperti possono così proteggere le reti e garantire la riservatezza e l’integrità dei dati trasmessi.
Framework di ingegneria sociale
I framework di ingegneria sociale offrono un metodo strutturato per simulare attacchi realistici e valutare la vulnerabilità di un’organizzazione. Aiutano a individuare punti deboli nei controlli di sicurezza legati al fattore umano e a pianificare misure per ridurre i rischi. Phishing e spear phishing inducono le persone a rivelare informazioni sensibili o compiere azioni che compromettono la sicurezza. Il pretexting usa un’identità o uno scenario falsi per manipolare le persone e ottenere informazioni. Il tailgating e lo shoulder surfing sfruttano la fiducia o l’osservazione visiva per ottenere accesso non autorizzato ad aree riservate o informazioni sensibili. Queste tecniche vanno usate solo in test autorizzati, come i test di penetrazione .
Il ruolo dei test di penetrazione nella conformità
Individuare vulnerabilità e punti deboli
Individuare vulnerabilità e punti deboli è un aspetto importante dei test di penetrazione. Valutazioni accurate rivelano difetti che potrebbero essere sfruttati da soggetti malintenzionati. Il tester esamina sistematicamente il sistema, la rete o l’applicazione obiettivo per trovare punti deboli che permettano accessi non autorizzati o violazioni dei dati.
I tester combinano verifiche manuali, strumenti automatici di scansione e framework di valutazione delle vulnerabilità. Questi metodi offrono una visione completa della sicurezza e raccomandazioni pratiche per correggere i problemi.
Oltre agli aspetti tecnici, i tester analizzano le politiche di sicurezza, le procedure e la consapevolezza dei dipendenti. Questo approccio più ampio permette di individuare debolezze legate al fattore umano, come l’esposizione all’ingegneria sociale o una formazione insufficiente.
I risultati vengono presentati con metodi quantitativi e qualitativi. Un rapporto descrive le vulnerabilità individuate, il loro possibile impatto e le misure consigliate. Un elenco ordinato per gravità e possibilità di sfruttamento aiuta a destinare risorse alle correzioni più importanti.
L’individuazione delle vulnerabilità è un processo continuo. Con il cambiamento della tecnologia e la comparsa di nuove minacce, le organizzazioni devono ripetere i test di penetrazione. Valutare e correggere regolarmente i problemi rafforza la sicurezza e protegge i dati sensibili dall’accesso non autorizzato.
Proteggere i dati sensibili
La protezione dei dati sensibili è fondamentale per la sicurezza informatica. Una violazione può avere conseguenze finanziarie, reputazionali o legali rilevanti. La crittografia protegge i dati trasformandoli in una forma leggibile solo con la corretta chiave di decrittazione. Anche se intercettati, i dati restano illeggibili e inutilizzabili per i soggetti non autorizzati.
Un’altra misura importante è il controllo degli accessi. Autorizzazioni rigorose e meccanismi di autenticazione consentono solo alle persone autorizzate di accedere alle informazioni sensibili. Limitare l’accesso riduce il rischio di divulgazione o uso improprio.
Oltre alla crittografia e al controllo degli accessi, le organizzazioni dovrebbero valutare soluzioni di prevenzione della perdita dei dati (DLP). Queste soluzioni monitorano e impediscono la trasmissione o l’archiviazione non autorizzata di dati sensibili. Possono rilevare e bloccare tentativi di invio tramite e-mail, trasferimenti di file o altri canali.
Le organizzazioni dovrebbero inoltre classificare periodicamente i dati in base alla sensibilità. La classificazione dei dati aiuta a stabilire le misure di sicurezza e le risorse necessarie e a proteggere adeguatamente le informazioni più importanti.
La protezione dei dati sensibili richiede una combinazione di crittografia, controllo degli accessi, prevenzione della perdita dei dati e classificazione. Queste misure riducono il rischio di violazioni e proteggono informazioni di valore.
Migliorare la risposta agli incidenti
I test di penetrazione aiutano a individuare vulnerabilità in sistemi e reti e a migliorare la risposta agli incidenti. La risposta agli incidenti comprende il rilevamento degli eventi di sicurezza, la gestione della situazione e il ripristino. I team collaborano per ridurre l’impatto e riprendere le normali attività.
I test di penetrazione contribuiscono alla risposta agli incidenti in vari modi:
Individuazione delle vulnerabilità: I test rivelano problemi che gli attaccanti potrebbero sfruttare. Le organizzazioni possono applicare patch o altre misure e ridurre la probabilità di attacchi riusciti.
Verifica dei piani di risposta: La simulazione di attacchi realistici permette di valutare le procedure e apportare i miglioramenti necessari.
Miglioramento delle capacità di risposta: Risultati e raccomandazioni aiutano ad aggiornare le procedure, formare il personale e adottare strumenti o tecnologie che semplificano la risposta.
Migliore coordinamento: I test coinvolgono i team IT, sicurezza e risposta agli incidenti. Una collaborazione e una comunicazione migliori rendono la risposta più efficiente.
I test periodici rafforzano la capacità di gestire gli incidenti. Individuare vulnerabilità, verificare i piani, migliorare le capacità e coordinare i team aiuta le organizzazioni a prepararsi e rispondere agli eventi di sicurezza.
Dimostrare la dovuta diligenza
Dimostrare la dovuta diligenza è una componente importante dei test di penetrazione. Le organizzazioni svolgono valutazioni approfondite e adottano misure per proteggere sistemi e dati. I test periodici individuano proattivamente vulnerabilità nascoste e punti deboli nell’infrastruttura, nelle applicazioni e nei processi. Le organizzazioni possono così correggerli prima che vengano sfruttati.
Il futuro dei test di penetrazione
Tecnologie e minacce emergenti
Le nuove tecnologie emergenti portano opportunità e sfide alla sicurezza informatica. Introducono nuovi vettori di attacco e vulnerabilità che i criminali informatici potrebbero sfruttare. I professionisti devono seguire queste tecnologie e le minacce associate.
Una di queste tecnologie è l’Internet of Things (IoT), cioè la rete di dispositivi e oggetti connessi che comunicano e scambiano dati. La diffusione dei dispositivi IoT comporta rischi, come autenticazione debole, protocolli di comunicazione non sicuri e accesso non autorizzato ai dati sensibili.
Anche l’intelligenza artificiale (AI) pone nuove sfide. I sistemi basati sull’AI trovano applicazione in vari settori, ma introducono anche rischi. Gli avversari possono usare algoritmi di AI per attacchi sofisticati, come messaggi di phishing generati dall’AI o malware che sfrutta l’AI.
Per affrontare queste minacce, i professionisti devono adattare continuamente strategie e difese. I dispositivi IoT richiedono misure solide, tra cui autenticazione forte e protocolli di crittografia. Le organizzazioni possono inoltre adottare soluzioni di sicurezza basate sull’AI per rilevare e contenere gli attacchi che usano l’intelligenza artificiale.
Il rapido progresso tecnologico porta opportunità e sfide per la sicurezza informatica. I professionisti devono restare vigili e adattare le proprie strategie alle nuove tecnologie e alle minacce associate.
Automazione e intelligenza artificiale nei test di penetrazione
L’automazione e l’intelligenza artificiale (AI) stanno trasformando i test di penetrazione e offrono vantaggi agli esperti di sicurezza informatica. Permettono di individuare vulnerabilità più rapidamente e con maggiore efficienza, aiutando le organizzazioni a prevenire potenziali minacce. Automatizzando le attività ripetitive e usando algoritmi di AI, i professionisti possono concentrarsi sui problemi complessi e sulle strategie per ridurre i rischi.
Test continui e DevSecOps
I test continui e DevSecOps sono concetti importanti per la sicurezza informatica. I test continui integrano le attività di verifica nell’intero ciclo di vita dello sviluppo software, così le vulnerabilità vengono individuate e corrette prima. Questo approccio accelera il rilevamento e la risoluzione dei problemi di sicurezza e riduce il rischio di violazioni.
DevSecOps integra le pratiche di sicurezza nel processo di sviluppo software. I team di sviluppo, operazioni e sicurezza collaborano per inserire la sicurezza in ogni fase del ciclo di vita.
Per attuare efficacemente test continui e DevSecOps, le organizzazioni possono seguire queste pratiche:
- Automazione: Automatizza i test di sicurezza per garantire copertura coerente e completa.
- Integrazione: Integra strumenti e processi di sicurezza nella pipeline di sviluppo per rilevare e correggere prima le vulnerabilità.
- Collaborazione: Promuovi la collaborazione tra sviluppo, operazioni e sicurezza, affinché la sicurezza sia una responsabilità condivisa.
- Formazione: Offri formazione continua a sviluppatori e altri interessati sulle buone pratiche di sicurezza.
L’adozione di test continui e DevSecOps migliora la sicurezza delle applicazioni e riduce il rischio di attacchi informatici.
Considerazioni etiche nei test di penetrazione
Le considerazioni etiche sono fondamentali nei test di penetrazione. Gli esperti di sicurezza informatica devono agire nel rispetto degli standard e dei principi etici. I criminali informatici modificano continuamente tattiche e tecniche per sfruttare vulnerabilità nei sistemi e nelle reti . Per questo i tester devono seguire le linee guida etiche e le buone pratiche più aggiornate.
Competenze e formazione per i tester di penetrazione
I tester di penetrazione devono avere solide basi di reti, sistemi operativi e linguaggi di programmazione. Devono conoscere anche i principi di sicurezza e le buone pratiche. Per svolgere test efficaci sono essenziali le tecniche e gli strumenti di hacking etico.
Per diventare tester qualificati, è utile seguire una formazione professionale e ottenere certificazioni pertinenti, come Certified Ethical Hacker (CEH) o Offensive Security Certified Professional (OSCP). Queste certificazioni attestano le conoscenze e le competenze necessarie per svolgere test di penetrazione.
Oltre alle competenze tecniche, i tester devono avere capacità analitiche e capacità di risolvere problemi. Devono saper ragionare come un attaccante e individuare potenziali vulnerabilità e punti deboli nei sistemi e nelle applicazioni.
Per restare al passo con tendenze e tecniche recenti, i professionisti devono dedicarsi alla formazione continua e partecipare a conferenze di sicurezza informatica e competizioni capture the flag (CTF).
Una combinazione di competenze tecniche, capacità analitiche e formazione continua permette ai tester di individuare e ridurre efficacemente i rischi per la sicurezza.
Il futuro dei test di penetrazione è in rapida evoluzione. Con il progresso tecnologico e l’aumento della complessità delle minacce, le organizzazioni devono mantenere aggiornate le proprie difese. Su simeononsecurity.com trovi analisi e risorse di sicurezza realizzate da esperti. Il sito offre a principianti e professionisti informazioni su tendenze, buone pratiche e risorse per sviluppare le competenze . Visita simeononsecurity.com per saperne di più sulla sicurezza informatica.
Conclusione
I test di penetrazione periodici aiutano a garantire la sicurezza e la resilienza delle difese informatiche di un’organizzazione. Le valutazioni sistematiche rivelano vulnerabilità e punti deboli, così le organizzazioni possono correggere le lacune di sicurezza prima che vengano sfruttate. I vantaggi comprendono una risposta agli incidenti migliore, la conformità normativa e una maggiore protezione dei dati sensibili. I test efficaci richiedono pianificazione, strumenti e tecnologie adeguati e il rispetto delle buone pratiche. Con l’evoluzione della sicurezza informatica, i test di penetrazione devono adattarsi alle nuove tecnologie e minacce, adottare automazione e intelligenza artificiale e integrarsi con i test continui e DevSecOps. Anche l’etica e lo sviluppo continuo delle competenze dei tester restano essenziali per un uso responsabile ed efficace di questa pratica.
Domande frequenti
Che cosa sono i test di penetrazione?
I test di penetrazione, detti anche hacking etico, sono un metodo proattivo per individuare vulnerabilità nei sistemi informatici e nelle reti. Simulano attacchi realistici per valutare la sicurezza di un’organizzazione.
Perché sono importanti i test di penetrazione periodici?
Aiutano le organizzazioni a individuare e correggere vulnerabilità prima che vengano sfruttate. Consentono alle aziende di prevenire le minacce informatiche e proteggere i dati sensibili.
Quali vantaggi offrono i test di penetrazione periodici?
I vantaggi comprendono l’individuazione di punti deboli nei controlli, la verifica dell’efficacia delle misure di sicurezza, il miglioramento della risposta agli incidenti e la conformità ai requisiti normativi.
Quali sono le tecniche comuni di test di penetrazione?
Le tecniche più comuni comprendono scansione di rete, valutazione delle vulnerabilità, sfruttamento delle vulnerabilità, ingegneria sociale e cracking delle password. Aiutano a individuare vulnerabilità da prospettive diverse.
Quali difficoltà comportano i test di penetrazione?
Le difficoltà comprendono ambienti di rete complessi, tecniche di attacco in evoluzione, limiti di tempo e risorse e necessità di tester qualificati. Un’attenta pianificazione e coordinazione aiutano a gestirle.
Quali buone pratiche rendono efficaci i test di penetrazione?
Tra le buone pratiche rientrano la definizione di obiettivi chiari, l’ottenimento dell’autorizzazione, la combinazione di tecniche automatiche e manuali, la documentazione accurata dei risultati e la formulazione di raccomandazioni concrete per la correzione.

Related Posts