Proteggersi dal ransomware

Table of Contents
Attacchi ransomware: cosa sono, come funzionano e come proteggersi
Negli ultimi anni gli attacchi ransomware sono diventati una delle forme più diffuse e dannose di criminalità informatica. Capire come funzionano e quali conseguenze possono avere è fondamentale per le persone e le organizzazioni. Questo articolo spiega i meccanismi del ransomware, presenta alcuni casi noti e offre strategie efficaci per proteggersi da queste campagne dannose.
Comprendere gli attacchi ransomware
La protezione dagli attacchi ransomware inizia con una comprensione precisa dei rischi. Iniziamo definendo il termine ransomware.
Il ransomware è un tipo di software dannoso che crittografa i file su un computer o una rete e li rende inaccessibili fino al pagamento di un riscatto. Spesso arriva tramite email di phishing, allegati dannosi o siti web compromessi.
Gli attacchi ransomware rappresentano una minaccia significativa perché possono paralizzare le attività di una persona o di un’organizzazione e provocare gravi perdite economiche.
La storia degli attacchi ransomware
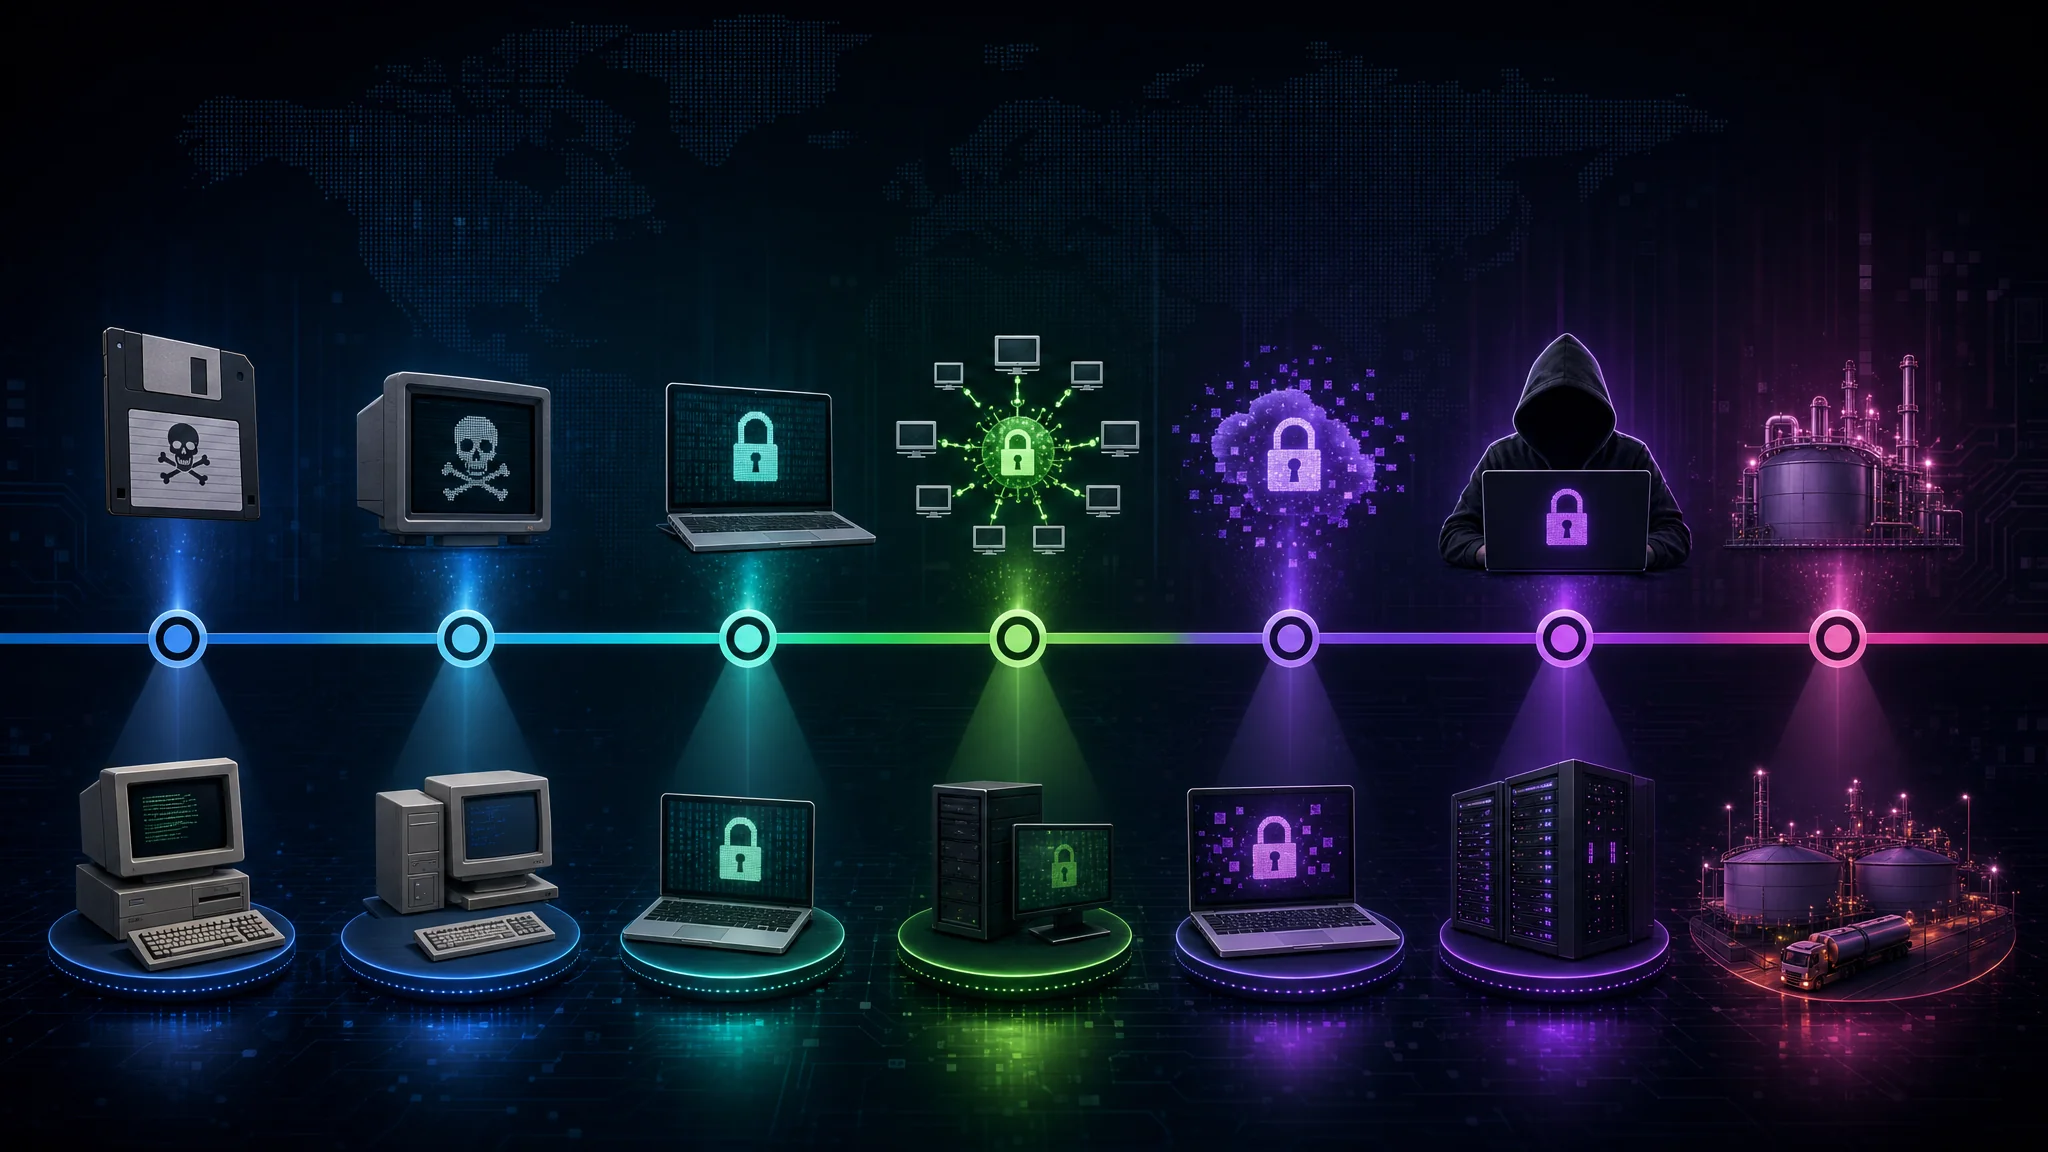
Gli attacchi ransomware hanno una lunga storia, costellata di eventi importanti. Uno dei primi casi conosciuti risale al 1989, con il trojan AIDS. Questo programma dannoso veniva distribuito tramite floppy disk, crittografava i file degli utenti e chiedeva di inviare il riscatto a una casella postale a Panama.
Nel tempo gli attacchi ransomware sono diventati più sofisticati e frequenti, trasformandosi in uno strumento usato spesso dai criminali informatici. Famiglie note come CryptoLocker, Locky e Ryuk hanno causato danni diffusi e perdite finanziarie per miliardi di dollari.
L’attacco WannaCry del 2017 è uno dei casi più noti della storia recente. Questo attacco informatico globale colpì centinaia di migliaia di computer in oltre 150 paesi, compresi enti importanti come il National Health Service (NHS) del Regno Unito. Sfruttò una vulnerabilità del sistema operativo Windows, si diffuse rapidamente e crittografò i file dei computer infetti. Gli autori chiesero pagamenti in Bitcoin, rendendo ancora più difficile rintracciarli.
Un altro attacco importante fu quello contro Colonial Pipeline nel 2021. Il bersaglio era uno dei maggiori operatori di oleodotti per carburante degli Stati Uniti. L’attacco interruppe le forniture lungo la costa orientale. Il gruppo ransomware DarkSide fu ritenuto responsabile e chiese un riscatto di milioni di dollari in Bitcoin. L’incidente mise in evidenza la vulnerabilità delle infrastrutture critiche e i possibili effetti sui servizi essenziali.
Con l’evoluzione degli attacchi, persone e organizzazioni devono restare vigili. Misure di sicurezza informatica solide, aggiornamenti regolari del software, formazione dei dipendenti sul phishing e sugli altri vettori di attacco e backup sicuri dei dati importanti aiutano a ridurre il rischio.
Anche la diffusione delle criptovalute, come Bitcoin, facilita l’anonimato dei pagamenti dei riscatti e rende più difficile per le forze dell’ordine rintracciare e arrestare i responsabili. Questo modello di business redditizio incentiva i criminali informatici a sviluppare e distribuire altro ransomware.
Per sviluppare difese efficaci bisogna conoscere la storia, le tattiche e gli effetti degli attacchi ransomware. Restando informati e adottando misure di sicurezza preventive, persone e organizzazioni possono proteggersi meglio dalle conseguenze devastanti.
Le fasi di un attacco ransomware
Per comprendere la portata e le possibili conseguenze di un attacco, occorre sapere come viene condotto e quali fasi attraversa.
Gli aggressori usano diverse tattiche per infiltrarsi nei sistemi e tenere in ostaggio dati preziosi. Vediamo più da vicino le fasi di un attacco ransomware.
Come il ransomware infetta il sistema
Il ransomware spesso entra in un sistema con metodi ingannevoli, come allegati email dannosi o siti web infetti. I criminali informatici perfezionano continuamente le proprie tecniche e usano l’ingegneria sociale per indurre gli utenti ad aprire file infetti o fare clic su link dannosi.
Dopo l’infezione iniziale, il ransomware si diffonde nella rete e crittografa i file man mano che avanza. La rapida propagazione può paralizzare l’intera infrastruttura di un’organizzazione. Per questo servono misure di sicurezza efficaci.
Le infezioni spesso sfruttano vulnerabilità del software o dei sistemi operativi. È quindi importante mantenere aggiornato il software e applicare subito le patch alle vulnerabilità identificate. Gli aggiornamenti regolari riducono notevolmente il rischio di un attacco.
Il processo di un attacco ransomware
Una volta entrato nel sistema, il ransomware avvia la crittografia, prende di mira determinati tipi di file e li rende inaccessibili. Di solito usa algoritmi sofisticati, che rendono praticamente impossibile decrittografare i file senza la chiave.
Dopo la crittografia, l’aggressore presenta una richiesta di riscatto, spesso con un messaggio a comparsa o un file di testo. Fornisce le istruzioni per pagare e ottenere la chiave di decrittografia. Questi messaggi minacciano spesso di eliminare definitivamente i file crittografati o di aumentare il riscatto se la vittima non paga entro il termine stabilito.
Per l’aggressore l’esecuzione dell’attacco richiede un equilibrio delicato. La crittografia deve essere abbastanza forte da impedire la decrittografia senza chiave e al tempo stesso spingere la vittima a pagare. In alcuni casi gli aggressori offrono persino un «servizio clienti» per guidare le vittime nel pagamento, aggiungendo complessità all’attacco.
Da ricordare: pagare il riscatto non garantisce né il recupero dei file crittografati né la rimozione del malware. Gli esperti di sicurezza informatica sconsigliano con decisione di pagare, perché così si alimenta la redditività degli attacchi ransomware e si incoraggiano altri reati.
Comprendere le fasi di un attacco aiuta ad adottare misure preventive efficaci. Restare vigili, mantenere il software aggiornato, informare gli utenti sui rischi e implementare solide misure di sicurezza riduce notevolmente la possibilità di cadere vittima di un attacco.
L’impatto degli attacchi ransomware
Le conseguenze di un attacco riuscito sono ampie e comprendono effetti finanziari e non finanziari. Ecco alcuni degli impatti più importanti.
Oggi gli attacchi ransomware destano crescente preoccupazione. Questi attacchi, condotti da criminali informatici, possono avere effetti devastanti su persone e organizzazioni. Di seguito esaminiamo le conseguenze finanziarie e non finanziarie e il loro ampio impatto.
Conseguenze finanziarie degli attacchi ransomware
Gli attacchi ransomware possono causare gravi danni finanziari a persone e organizzazioni. I costi includono non solo il riscatto richiesto dagli aggressori, ma anche le spese per la risposta agli incidenti, le indagini forensi e l’introduzione di misure di sicurezza avanzate.
Per le organizzazioni, le conseguenze finanziarie possono essere enormi. Oltre al costo immediato del riscatto, devono sostenere ulteriori spese per il ripristino dopo l’attacco. Queste possono includere l’assunzione di esperti di sicurezza informatica per indagare sulla violazione, nuovi investimenti nell’infrastruttura di sicurezza e possibili multe elevate se sono stati compromessi dati dei clienti.
Le organizzazioni colpite possono inoltre subire danni alla reputazione, perdita di clienti e conseguenze legali. Le ricadute possono essere particolarmente gravi per le piccole imprese, che potrebbero non avere le risorse per riprendersi del tutto. In alcuni casi le difficoltà economiche causate da un attacco possono portare al fallimento.
Perdita di dati e altri effetti non finanziari
Oltre ai costi finanziari, gli attacchi ransomware provocano spesso una notevole perdita di dati. Le vittime possono perdere preziosa proprietà intellettuale, dati dei clienti o informazioni riservate, con un danno alle attività e alla fiducia.
La perdita di dati può avere conseguenze che superano l’impatto economico immediato. Per una persona, la perdita di informazioni personali può portare al furto d’identità o ad altre forme di criminalità informatica. Per un’azienda, la perdita di dati sensibili può violare i requisiti di conformità, danneggiare la reputazione e comportare conseguenze legali.
Gli attacchi possono anche causare interruzioni e tempi di inattività, perdita di produttività, scadenze mancate e clienti insoddisfatti. Nelle attività che operano 24 ore su 24 è fondamentale ripristinare rapidamente il normale funzionamento. Questo sottolinea l’importanza di solidi piani di risposta agli incidenti. Le organizzazioni dovrebbero investire in sistemi di backup e strategie di ripristino di emergenza per limitare l’impatto degli attacchi.
Anche il peso psicologico sugli individui e sulle organizzazioni colpite non va sottovalutato. La sensazione di violazione e vulnerabilità può avere effetti duraturi, compromettendo la fiducia delle vittime nei sistemi digitali e la loro capacità di fidarsi di nuovo.
L’impatto del ransomware non riguarda soltanto le perdite finanziarie. Comprende anche perdita di dati, danni alla reputazione, interruzioni operative ed erosione della fiducia. Poiché le minacce continuano a cambiare, persone e organizzazioni devono restare vigili e adottare misure di sicurezza informatica solide.
Attacchi ransomware noti
Esaminare gli attacchi ransomware più noti aiuta a capire la scala e l’impatto che queste campagne possono avere su persone e istituzioni. Ecco due casi importanti.
Caso di studio: l’attacco ransomware WannaCry
L’attacco ransomware WannaCry, avvenuto nel maggio 2017, è uno degli episodi più significativi e diffusi della storia del ransomware. Colpì centinaia di migliaia di sistemi in 150 paesi, sfruttando una vulnerabilità del sistema operativo Windows.
L’attacco dimostrò il potenziale distruttivo del ransomware e la necessità di installare tempestivamente patch e aggiornamenti di sicurezza.
WannaCry si diffuse con un comportamento simile a un worm, propagandosi rapidamente attraverso le reti e infettando i sistemi vulnerabili. Crittografò i file dei computer infetti e chiese un riscatto in Bitcoin per sbloccarli. Colpì persone e organizzazioni, tra cui strutture sanitarie, enti governativi e aziende di ogni dimensione.
L’impatto fu esteso e provocò gravi interruzioni in settori essenziali come sanità, trasporti e finanza. Gli ospedali dovettero trasferire i pazienti e rinviare gli interventi perché non riuscivano ad accedere alle cartelle cliniche. Le aziende di trasporto marittimo e logistica subirono ritardi e perdite finanziarie. L’attacco suscitò inoltre preoccupazione sulla vulnerabilità delle infrastrutture critiche e sulla necessità di solide misure di sicurezza informatica.
Caso di studio: l’attacco ransomware NotPetya
L’attacco ransomware NotPetya, avvenuto nel giugno 2017, colpì soprattutto organizzazioni con sede in Ucraina, ma si diffuse rapidamente in altri paesi e interessò numerose multinazionali. Inizialmente si presentò come un aggiornamento software per un programma di contabilità fiscale molto usato in Ucraina.
L’incidente mise in evidenza l’importanza di strategie di backup solide e di piani di ripristino di emergenza testati con cura per limitare i danni degli attacchi ransomware.
NotPetya sfruttò una vulnerabilità nel meccanismo di aggiornamento del software di contabilità fiscale. Il malware riuscì così a infiltrarsi nelle reti e a diffondersi. Crittografò i file e chiese un pagamento in Bitcoin. Tuttavia, a differenza degli attacchi ransomware tradizionali, il suo obiettivo principale non era il guadagno economico, bensì la distruzione su larga scala.
Tra le multinazionali colpite figuravano il gruppo di trasporto marittimo Maersk, l’azienda farmaceutica Merck e il produttore alimentare Mondelez International. Le loro operazioni subirono gravi interruzioni e alcune aziende stimarono perdite di centinaia di milioni di dollari.
NotPetya ebbe implicazioni più ampie perché rivelò debolezze nella sicurezza della catena di fornitura. L’attacco mostrò quanto siano interconnesse le reti globali e come una singola violazione possa produrre effetti a cascata su più organizzazioni.
In risposta, governi ed esperti di sicurezza informatica promossero misure preventive come aggiornamenti regolari, segmentazione della rete e formazione del personale. L’incidente fu un campanello d’allarme per le organizzazioni di tutto il mondo, che dovettero rafforzare le difese e preparare piani completi di risposta agli incidenti.
Proteggersi dagli attacchi ransomware
Gli attacchi ransomware restano una minaccia significativa, ma persone e organizzazioni possono adottare misure preventive per ridurre il rischio di esserne vittime.
Buone pratiche di igiene informatica
Mantenere una buona igiene informatica è essenziale per proteggersi dal ransomware. Tra le pratiche utili vi sono aggiornare regolarmente software e sistemi operativi, usare password forti e uniche, attivare l’autenticazione a più fattori e fare attenzione prima di aprire link sospetti o allegati provenienti da mittenti sconosciuti.
Un approccio preventivo all’igiene informatica riduce sensibilmente il rischio di infezioni ransomware e di altre minacce informatiche.
Il ruolo dei programmi antivirus
I programmi antivirus svolgono un ruolo importante nella prevenzione e nel rilevamento degli attacchi ransomware. Le soluzioni efficaci usano strumenti avanzati, come l’analisi comportamentale e il machine learning, per individuare e bloccare il ransomware prima che esegua il codice dannoso. Un antivirus affidabile e aggiornato è un elemento essenziale di una strategia di sicurezza informatica multilivello.
L’importanza dei backup regolari
Eseguire regolarmente il backup dei dati critici è essenziale per limitare gli effetti di un attacco ransomware. I backup permettono di ripristinare i file crittografati senza cedere alle richieste degli aggressori. Vanno però conservati offline o in ambienti sicuri e isolati, per evitare che vengano compromessi durante un attacco.
Le organizzazioni dovrebbero stabilire programmi rigorosi di backup e testare regolarmente il ripristino, così da verificare l’integrità dei dati e la capacità di recuperarli rapidamente dopo un attacco.
Conclusione
Gli attacchi ransomware sono una minaccia significativa e in rapida evoluzione per la sicurezza informatica di persone e organizzazioni. Capirne il funzionamento, le possibili conseguenze e le misure di protezione è fondamentale per difendersi da questa forma di criminalità informatica. Restando vigili, seguendo le buone pratiche e adottando misure di sicurezza solide, possiamo scoraggiare, rilevare e superare gli attacchi ransomware, contribuendo a un ambiente digitale più sicuro.

Related Posts