Padroneggiare il principio del privilegio minimo

Table of Contents
Implementare politiche di controllo degli accessi con privilegio minimo: consigli e strategie per i sistemi Linux
Nell’attuale panorama della sicurezza informatica, proteggere le informazioni sensibili e le risorse digitali è fondamentale. Le organizzazioni possono rafforzare la propria sicurezza adottando politiche di accesso basate sul privilegio minimo. Concedi agli utenti solo i privilegi minimi necessari per svolgere le loro mansioni. Così riduci il rischio di accesso non autorizzato e danni involontari. L’articolo illustra il principio, la sua importanza per la sicurezza informatica, il ruolo di Linux, i passaggi di implementazione, le buone pratiche e la soluzione dei problemi più comuni.
Perché il privilegio minimo è importante per la sicurezza informatica
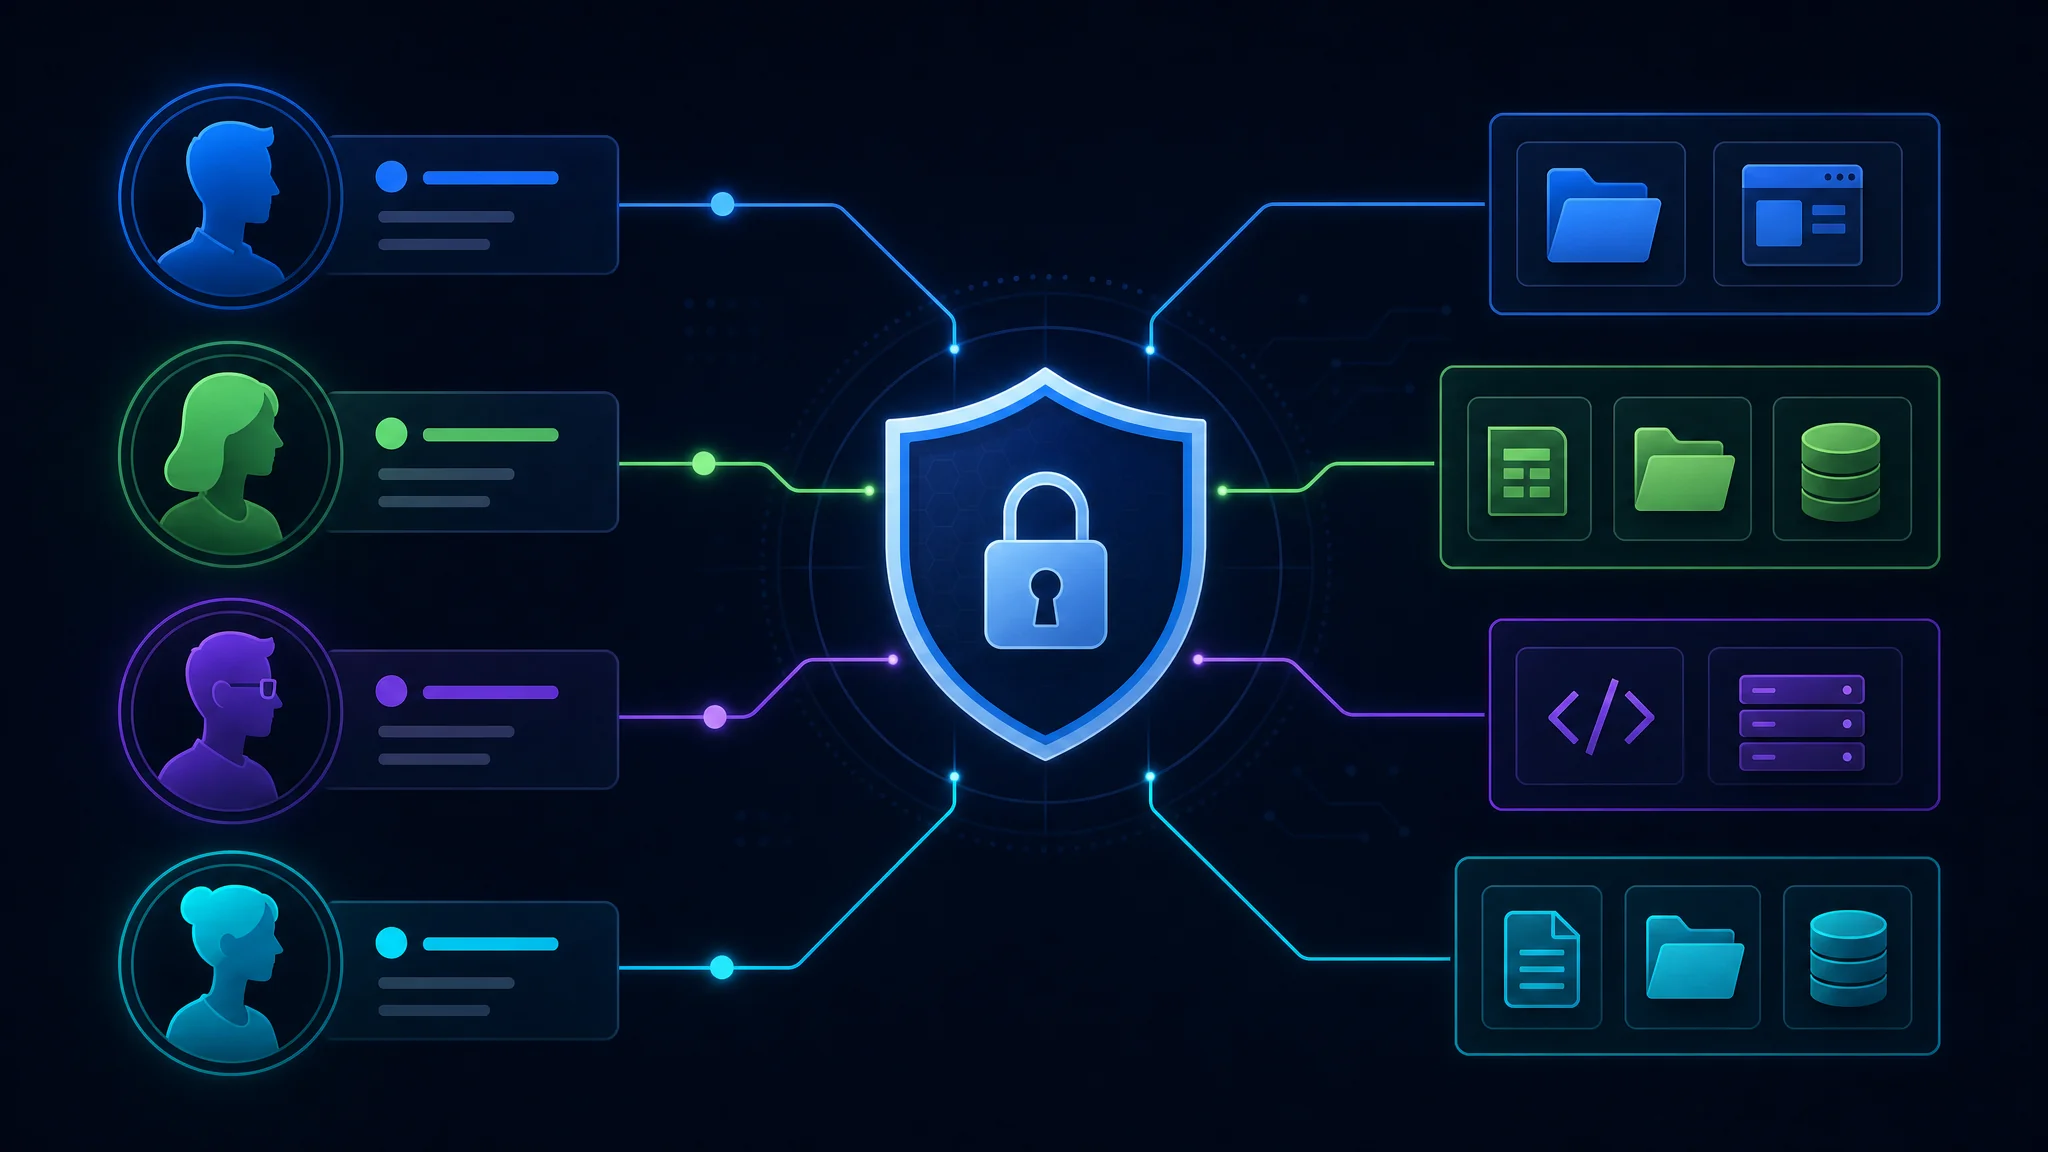
Applicare il privilegio minimo aiuta a mantenere un ambiente sicuro. Concedere solo i privilegi necessari riduce la superficie di attacco e limita il possibile impatto di una violazione della sicurezza. Le minacce informatiche cambiano rapidamente. Perciò le organizzazioni devono adottare misure proattive contro gli accessi non autorizzati e gli errori degli utenti.
Immagina che il reparto IT di un’organizzazione conceda a tutti i dipendenti privilegi amministrativi sui computer di lavoro. Ogni dipendente potrebbe installare software, modificare le impostazioni di sistema e accedere a file sensibili. La scelta sembra comoda, ma aumenta il rischio di infezioni da malware, perdita accidentale dei dati e accesso non autorizzato ai sistemi critici. Con il privilegio minimo, solo le persone autorizzate con una legittima necessità di privilegi amministrativi possono svolgere queste attività.
Questa misura aiuta anche le organizzazioni a rispettare le normative. Standard di settore come il Payment Card Industry Data Security Standard (PCI DSS) e il General Data Protection Regulation (GDPR) sottolineano l’importanza di limitare l’accesso ai dati sensibili. Applicando il privilegio minimo, un’organizzazione dimostra il proprio impegno per la protezione dei dati e la conformità, evitando possibili conseguenze legali e finanziarie.
Come funziona il controllo degli accessi con privilegio minimo
Questo controllo assegna agli utenti le autorizzazioni minime necessarie per il loro lavoro e si basa sul principio del «necessità di sapere» o «necessità di utilizzare». Gli utenti non accedono a risorse sensibili né eseguono operazioni privilegiate senza un’autorizzazione esplicita. Applica controlli granulari e verifica periodicamente i privilegi per mantenere una sicurezza solida.
Un metodo comune è il controllo degli accessi basato sui ruoli (RBAC). L’organizzazione definisce ruoli diversi e assegna a ciascuno diritti di accesso specifici. Per esempio, i ruoli “dipendente”, “responsabile” e “amministratore” possono avere livelli diversi di accesso a risorse e azioni. Assegna ogni utente al ruolo adatto, così avrà accesso solo alle risorse necessarie per le proprie responsabilità.
Un altro approccio è l’accesso just-in-time (JIT). L’utente riceve un accesso temporaneo alle risorse per un periodo limitato e solo quando serve per un’attività specifica. Alla scadenza, l’accesso viene revocato automaticamente. Questo riduce il rischio di abuso.
Il privilegio minimo richiede un’attenta pianificazione e una gestione continua. Verifica regolarmente che i privilegi siano ancora appropriati e necessari. La formazione e i programmi di sensibilizzazione aiutano gli utenti a comprendere i rischi dei privilegi eccessivi.
In sintesi, il privilegio minimo è una componente essenziale di una strategia completa di sicurezza informatica. Concedere solo i diritti necessari e riesaminare gli accessi riduce il rischio di violazioni e limita l’impatto degli accessi non autorizzati. Per un ambiente sicuro e resiliente, i reparti IT, i responsabili e i dipendenti devono collaborare.
Il ruolo dei sistemi Linux nel controllo degli accessi
Le organizzazioni apprezzano Linux per le sue solide funzioni di sicurezza e la sua flessibilità. Offre diversi meccanismi per applicare efficacemente il privilegio minimo.
Panoramica dei meccanismi di controllo degli accessi Linux
Linux include il controllo discrezionale degli accessi (DAC), il controllo obbligatorio degli accessi (MAC) e il controllo degli accessi basato sui ruoli (RBAC). Con DAC, i proprietari controllano l’accesso alle proprie risorse. MAC e RBAC consentono agli amministratori di definire politiche di sistema più dettagliate.
Con DAC, gli utenti impostano le autorizzazioni per i propri file e le proprie directory. Possono stabilire chi ha il permesso di leggerli, scriverli o eseguirli. Questo consente di proteggere le informazioni sensibili e impedire accessi non autorizzati.
MAC è un meccanismo di controllo a livello di sistema applicato dal sistema operativo. Le politiche si basano su etichette assegnate ai soggetti, come utenti e processi, e agli oggetti, come file e directory. Solo i soggetti autorizzati accedono agli oggetti in base al proprio nulla osta e alla classificazione degli oggetti.
RBAC assegna l’accesso in base ai ruoli. Ogni utente riceve un ruolo e l’accesso dipende da esso. Assegnare i diritti ai ruoli invece che alle singole persone semplifica la gestione e permette di aggiungere facilmente nuovi utenti.
Perché scegliere Linux per le politiche di controllo degli accessi
Le organizzazioni scelgono Linux per la sua affidabilità, personalizzazione e comunità di supporto. Le distribuzioni Linux includono strumenti completi per configurare e applicare i controlli degli accessi.
I sistemi Linux sono noti per stabilità e sicurezza. Possono essere meno soggetti a arresti anomali e vulnerabilità rispetto ad altri sistemi operativi. Per questo sono adatti alle organizzazioni che necessitano di una soluzione di controllo degli accessi affidabile e sicura.
La possibilità di personalizzazione rende Linux una scelta popolare. Le distribuzioni offrono molte opzioni e configurazioni, per adattare i meccanismi e le autorizzazioni alle esigenze dell’organizzazione.
La natura open source di Linux garantisce trasparenza e consente agli esperti di sicurezza di verificare il codice alla ricerca di vulnerabilità. Le falle possono essere individuate e risolte rapidamente, riducendo il rischio di accessi non autorizzati e violazioni dei dati.
Una comunità ampia e attiva contribuisce allo sviluppo e al supporto di Linux. Le organizzazioni possono sfruttarne le conoscenze, chiedere aiuto, consultare documentazione e guide e seguire le più recenti buone pratiche di sicurezza.
Passaggi per applicare il privilegio minimo su Linux
Per applicare il privilegio minimo su Linux serve un approccio sistematico. Segui questi passaggi per un’implementazione efficace.
Preparare il sistema Linux
Aggiorna il sistema alla versione stabile più recente e installa regolarmente le patch di sicurezza. In questo modo correggi le vulnerabilità note e riduci il rischio di accessi non autorizzati o attività dannose.
Installa e configura un firewall per controllare il traffico di rete e proteggere il sistema dagli attacchi. Il firewall separa la rete interna dal mondo esterno e monitora il traffico in entrata e in uscita secondo regole predefinite. Una configurazione corretta aiuta a impedire accessi non autorizzati e a proteggere i dati sensibili.
È inoltre consigliabile implementare sistemi di rilevamento e prevenzione delle intrusioni (IDPS), che monitorano il traffico di rete e individuano attività sospette o dannose. Questi sistemi possono rilevare e affrontare le minacce in tempo reale.
Configurare account e gruppi utente
Crea account e gruppi utente in base ai ruoli e alle responsabilità. Assegna a ciascun utente i privilegi minimi necessari per lavorare. Ogni persona potrà accedere solo alle risorse di cui ha bisogno e l’impatto di un account compromesso sarà limitato.
Quando crei gli account, applica politiche per password robuste. Richiedi password complesse, aggiornamenti periodici delle password e, dove possibile, autenticazione a più fattori. Queste misure impediscono l’accesso non autorizzato agli account e proteggono le informazioni sensibili.
Riesamina e verifica regolarmente gli account utente e le appartenenze ai gruppi. Rimuovi privilegi superflui e account non più necessari, riducendo la superficie di attacco.
Configurare autorizzazioni e controlli degli accessi
Dopo aver configurato account e gruppi, imposta le autorizzazioni per file, directory e risorse di sistema. Riesaminale e aggiornatele periodicamente, così solo gli utenti autorizzati potranno accedere alle informazioni sensibili.
È essenziale definire una struttura solida delle autorizzazioni per file e directory. Concedi permessi di lettura, scrittura ed esecuzione in base ai ruoli e alle responsabilità. Questo evita modifiche o accessi non autorizzati ai file di sistema critici e ai dati sensibili.
Oltre alle autorizzazioni tradizionali, considera le liste di controllo degli accessi (ACL) per un controllo più granulare quando necessario. Le ACL definiscono diritti specifici per utenti o gruppi su singoli file o directory.
Monitora e registra i tentativi di accesso a file e directory critici. Ciò aiuta a rilevare accessi non autorizzati o attività sospette e a reagire tempestivamente.
Valuta anche il monitoraggio dell’integrità dei file e i framework di controllo obbligatorio degli accessi (MAC), come SELinux o AppArmor. Queste tecnologie proteggono l’integrità dei file critici e applicano controlli rigorosi.
Buone pratiche per applicare il privilegio minimo
Per garantire il successo dell’implementazione, segui queste buone pratiche.
Verifiche e monitoraggio periodici
Verifica e monitora le attività degli utenti, i registri degli accessi e i registri di sistema per rilevare tentativi di accesso non autorizzato o comportamenti sospetti. Implementa sistemi di rilevamento delle intrusioni e soluzioni di Security Information and Event Management (SIEM) per automatizzare il processo e ricevere avvisi in tempo reale.
Formazione e sensibilizzazione degli utenti
Spiega agli utenti l’importanza del privilegio minimo e i rischi degli accessi non autorizzati o delle azioni accidentali. Fornisci una formazione completa sulle pratiche sicure, l’igiene delle password e la corretta gestione delle informazioni sensibili.
Gestire eccezioni e privilegi temporanei
In alcune situazioni, gli utenti possono aver bisogno di privilegi elevati temporanei per un’attività specifica. Definisci un processo per concedere l’accesso temporaneo e revocalo subito al termine dell’attività. Riesamina regolarmente gli account e rimuovi i privilegi superflui prima che si accumulino.
Risolvere i problemi comuni nell’implementazione del controllo degli accessi
Durante l’implementazione del privilegio minimo, le organizzazioni possono incontrare alcuni problemi comuni. Comprenderli e risolverli è essenziale per mantenere un ambiente sicuro.
Risolvere i conflitti tra autorizzazioni
Possono verificarsi conflitti quando la struttura gerarchica di file e directory assegna agli utenti diritti incompatibili. Individua e risolvi questi conflitti esaminando attentamente autorizzazioni e configurazioni. I meccanismi di controllo degli accessi basato sui ruoli semplificano le autorizzazioni e aiutano a prevenire conflitti.
Gestire i problemi di accesso degli utenti
Gli utenti possono avere problemi di accesso quando i loro privilegi non sono configurati correttamente. Verifica gli account, le appartenenze ai gruppi e le autorizzazioni. Risolvi rapidamente i problemi e mantieni aperto il dialogo con gli utenti per capire le loro esigenze.
Conclusione
Applicare politiche di controllo degli accessi con privilegio minimo è fondamentale per mantenere una solida sicurezza sui sistemi Linux. Comprendi il principio e il ruolo di Linux e segui le buone pratiche per rafforzare la sicurezza e ridurre i rischi di accessi non autorizzati o errori degli utenti. Monitoraggio regolare, formazione e soluzione dei problemi comuni sono essenziali. Con queste strategie, le organizzazioni proteggono informazioni sensibili e risorse digitali dalle minacce.

Related Posts