
Proteggiti dagli attacchi di ingegneria sociale

Table of Contents
Come puoi proteggerti dall’ingegneria sociale?
L’ingegneria sociale è una tecnica ingannevole usata dai criminali informatici per manipolare le persone e ottenere informazioni sensibili o indurle a compiere azioni che compromettono la sicurezza. Sfrutta psicologia ed emozioni umane per accedere senza autorizzazione a dati personali, risorse finanziarie o sistemi informatici. Questi attacchi evolvono e diventano più sofisticati, quindi è importante conoscerne i rischi e adottare misure preventive. Questo articolo presenta strategie efficaci e buone pratiche per difendersi.
Seguire queste strategie e restare vigili riduce sensibilmente il rischio di cadere vittima di un attacco. Consapevolezza e prudenza sono fondamentali per proteggere te e le tue informazioni sensibili.
Per approfondire, consulta le indicazioni del National Cyber Security Centre sull’ingegneria sociale e le informazioni dell’FBI sulle truffe e frodi più comuni .
Difenditi dagli attacchi comuni
Nell’era digitale gli attacchi di ingegneria sociale sono sempre più sofisticati e frequenti. Gli aggressori sfruttano la psicologia umana per spingere le persone a divulgare informazioni sensibili. E-mail e messaggi di testo sono due canali comuni. Il phishing è una delle minacce più rilevanti.
Gli attacchi di phishing tentano di ottenere accesso non autorizzato a dati personali, denaro o sistemi informatici ingannando le persone. Spesso inviano e-mail o messaggi falsi che sembrano legittimi e invitano ad agire subito, per esempio aprendo un collegamento dannoso o fornendo dati sensibili.
Verifica l’autenticità di ogni e-mail o messaggio che richiede informazioni sensibili o impone urgenza. Segui questi passaggi:
Verifica la fonte: controlla l’identità del mittente prima di rispondere. Cerca comportamenti sospetti e richieste insolite.
Controlla link e allegati: esaminali prima di interagire. Passa il cursore sui link per vedere l’URL effettivo e verificare che conduca a un sito legittimo.
Metti in dubbio l’urgenza: diffida dei messaggi che chiedono risposte o azioni immediate. Prenditi il tempo per valutare la situazione e verificare la richiesta.
La vigilanza e queste misure preventive riducono il rischio di phishing e di altri attacchi comuni. Per difenderti servono consapevolezza, prudenza e comportamento proattivo.
Capire l’ingegneria sociale
Prima di adottare le misure di protezione, impara a riconoscere le diverse forme di ingegneria sociale:
Phishing: i criminali si fingono organizzazioni o persone affidabili per ottenere credenziali di accesso, dati delle carte di credito o altre informazioni sensibili.
Pretesto: l’aggressore inventa una situazione per manipolare la vittima e ottenere informazioni riservate o farle compiere un’azione specifica.
Adescamento: un’offerta allettante, come un download gratuito o uno sconto, induce la vittima a rivelare informazioni o installare software dannoso.
Quid pro quo: l’aggressore offre un vantaggio o servizio in cambio di dati personali o accesso a un sistema. Spesso si presenta come addetto al supporto tecnico.
Accesso seguendo una persona autorizzata: un intruso entra in aree riservate senza permesso seguendo una persona autorizzata o fingendosi un dipendente.
Conoscere queste forme aiuta a riconoscerle e a difendersi. Familiarizzare con le tattiche permette di essere più prudenti ed evitare di caderne vittima.
Per saperne di più, consulta risorse come l’articolo di SimeonOnSecurity Come riconoscere il phishing .
Conoscenza e consapevolezza sono essenziali. Resta informato e vigile, e presta attenzione alle richieste o alle persone sconosciute o sospette.
Resta informato e continua a imparare
Il primo passo per proteggerti consiste nel seguire tecniche e tendenze più recenti. Conoscere le tattiche dei criminali informatici aiuta a individuare possibili minacce e ad agire nel modo giusto. Ecco come ampliare le tue conoscenze:
Segui le notizie sulla sicurezza: leggi regolarmente fonti, blog e articoli affidabili sulla sicurezza informatica. Siti come simeononsecurity.com offrono informazioni sulle minacce attuali e sulle contromisure.
Iscriviti agli avvisi sulle minacce: ricevi avvisi da organizzazioni e agenzie di sicurezza informatica affidabili. Ti terranno aggiornato sulle nuove tattiche di ingegneria sociale e sulle minacce emergenti.
Partecipa alla formazione sulla sicurezza: frequenta seminari, webinar o laboratori dedicati alla consapevolezza informatica e alla difesa dall’ingegneria sociale. Questi incontri forniscono consigli pratici e scenari reali per riconoscere e affrontare gli attacchi.
Restare informato ti aiuta a proteggerti in modo proattivo. Leggere fonti affidabili come simeononsecurity.com ti aggiorna su minacce, vulnerabilità e difese. Gli avvisi di organizzazioni qualificate offrono informazioni tempestive sulle nuove tattiche. La formazione fornisce competenze per riconoscere e mitigare gli attacchi.
Di fronte all’ingegneria sociale, la conoscenza è potere. Studiare le tattiche e seguire le tendenze della sicurezza informatica riduce il rischio di essere ingannati.
Per altri materiali, leggi Il ruolo della threat hunting nella sicurezza informatica proattiva e consulta le raccomandazioni di simeononsecurity.com .
Rafforza password e autenticazione
Usare password robuste e pratiche di autenticazione sicure è una misura fondamentale. Le password deboli si violano facilmente e offrono agli aggressori un accesso semplice agli account. Segui queste indicazioni:
Usa password complesse e uniche: crea password lunghe con lettere maiuscole e minuscole, numeri e caratteri speciali. Evita frasi comuni o dati personali facili da indovinare.
Attiva l’autenticazione a più fattori (MFA): usala quando possibile. Aggiunge un livello di sicurezza con fattori aggiuntivi, come l’impronta digitale o un codice inviato al telefono.
Non riutilizzare le password: la compromissione di un account non deve esporre gli altri.
Aggiorna le password regolarmente: cambiale periodicamente, soprattutto per account di posta, bancari e social. Valuta un gestore di password per conservarle e gestirle in sicurezza.
Queste pratiche riducono il rischio di ingegneria sociale. Password complesse e uniche sono più difficili da indovinare o violare. La MFA aggiunge una barriera per l’aggressore. Evitare il riutilizzo impedisce che la compromissione di un account coinvolga gli altri. Cambiare le password regolarmente riduce il rischio legato a credenziali rubate o esposte.
Per istruzioni dettagliate sulle password robuste , leggi Come creare password robuste . Per conoscere i fattori MFA, consulta Quali sono i diversi tipi di fattori MFA? . Password robuste e autenticazione sicura proteggono la tua identità digitale.
Diffida di e-mail e chiamate sospette
E-mail e telefonate sono canali comuni per gli attacchi di ingegneria sociale. Presta attenzione quando li usi. Questi suggerimenti aiutano a individuare ed evitare gli attacchi:
Verifica il mittente: prima di aprire link o allegati, controlla l’autenticità del mittente. Cerca segnali di spoofing o phishing nell’indirizzo e-mail.
Fai attenzione ad allegati e link: non scaricare allegati né aprire link sospetti, soprattutto se provengono da fonti sconosciute o inaffidabili. Passa il cursore sui link per vedere l’URL effettivo prima di aprirli.
Diffida dell’urgenza e delle richieste di dati personali: fai attenzione a e-mail e chiamate che chiedono azioni immediate o informazioni personali. Le organizzazioni legittime di solito non chiedono dati sensibili per e-mail o telefono.
Non condividere dati personali: non inviare password, numeri di previdenza sociale o dati bancari per e-mail o telefono senza aver verificato la legittimità della richiesta.
Gli attacchi usano spesso e-mail e telefonate ingannevoli per ottenere dati sensibili o causare azioni dannose. Verificare il mittente aiuta a evitare il phishing basato su indirizzi falsi. La prudenza con link e allegati riduce il rischio di malware e siti fraudolenti. Urgenza e richieste di dati personali possono indicare una truffa. Le organizzazioni legittime privilegiano canali sicuri e raramente chiedono informazioni sensibili per e-mail o telefono. Verifica sempre la richiesta con un mezzo affidabile.
Per saperne di più, consulta Come riconoscere il phishing . Queste buone pratiche ti proteggono dagli attacchi via e-mail e telefono.
Aggiorna e proteggi regolarmente i dispositivi
Mantenere aggiornati e protetti computer, smartphone e tablet è importante. Gli aggressori possono sfruttare software trascurato e sistemi operativi obsoleti. Segui queste raccomandazioni:
Installa gli aggiornamenti di sicurezza: attiva gli aggiornamenti automatici per ricevere le patch recenti e le correzioni dei bug. Aggiorna regolarmente sistema operativo, browser e applicazioni.
Usa antivirus e antimalware affidabili: installa strumenti di buona reputazione capaci di rilevare e rimuovere software dannoso usato negli attacchi.
Attiva il firewall: abilita quello integrato o usa un firewall affidabile di terze parti per aggiungere una difesa contro gli accessi non autorizzati.
Fai attenzione alle reti Wi-Fi pubbliche: evita di consultare dati sensibili o effettuare transazioni finanziarie su reti non sicure. Valuta una rete privata virtuale (VPN) per crittografare la connessione e proteggere i dati.
Gli aggiornamenti forniscono patch per le vulnerabilità note. Gli aggiornamenti automatici semplificano la manutenzione del sistema operativo, dei browser e delle applicazioni. Antivirus e antimalware affidabili offrono protezione in tempo reale contro vari tipi di software dannoso, compresi quelli usati negli attacchi di ingegneria sociale.
Il firewall integrato o un firewall affidabile di terze parti aggiunge una difesa contro gli accessi non autorizzati e i tentativi di intrusione. I firewall monitorano il traffico di rete e aiutano a individuare e bloccare connessioni sospette. Le reti Wi-Fi pubbliche possono esporre i dati all’intercettazione. Evita di consultare informazioni sensibili o fare pagamenti su reti non sicure. Una VPN crittografa la connessione e protegge i dati da occhi indiscreti.
Per approfondire gli aggiornamenti e la protezione dei dispositivi, consulta Applicare patch ai sistemi vulnerabili e le raccomandazioni antivirus . Queste pratiche aumentano la sicurezza dei tuoi dispositivi.
Segnala e condividi gli incidenti
Se subisci un attacco o sospetti una frode, segnala l’incidente e condividi le informazioni con le autorità competenti. La segnalazione aiuta a prevenire attacchi futuri e a proteggere gli altri:
Contatta le autorità locali: informa le forze dell’ordine locali e fornisci i dettagli pertinenti, come e-mail, numeri di telefono o attività sospette. Possono indagare e intraprendere le azioni legali appropriate.
Avvisa il datore di lavoro o il reparto IT: se l’incidente avviene sul lavoro, informa subito il datore di lavoro o il reparto IT. Possono limitare l’impatto e prevenire altri attacchi con indagini interne, controlli più efficaci o avvisi al personale.
Condividi le informazioni: se scopri una nuova tecnica o ricevi un’e-mail sospetta, informa i colleghi o la comunità di sicurezza informatica. Puoi inoltre segnalare gli incidenti ad organizzazioni che analizzano le minacce, come Anti-Phishing Working Group (APWG) o Internet Crime Complaint Center (IC3). La condivisione aiuta a sviluppare nuove contromisure.
Segnalando l’incidente alle autorità locali contribuisci alla lotta contro la criminalità informatica e alla protezione di persone e aziende. Le forze dell’ordine usano le segnalazioni per individuare tendenze e responsabili e intraprendere azioni legali. Avvisare il datore di lavoro o il reparto IT aiuta a correggere le vulnerabilità e a proteggere i dati dell’organizzazione.
Condividere informazioni nell’organizzazione e nella comunità di sicurezza informatica favorisce collaborazione e scambio di conoscenze. Aiuta gli altri a conoscere nuove tecniche, riconoscere minacce e adottare misure preventive. Segnalando e condividendo gli incidenti contribuisci alla difesa collettiva.
Per saperne di più, consulta i siti delle forze dell’ordine locali, l’ Anti-Phishing Working Group (APWG) o l’ Internet Crime Complaint Center (IC3) . Questi passi aiutano a creare un ambiente digitale più sicuro.
Conclusione
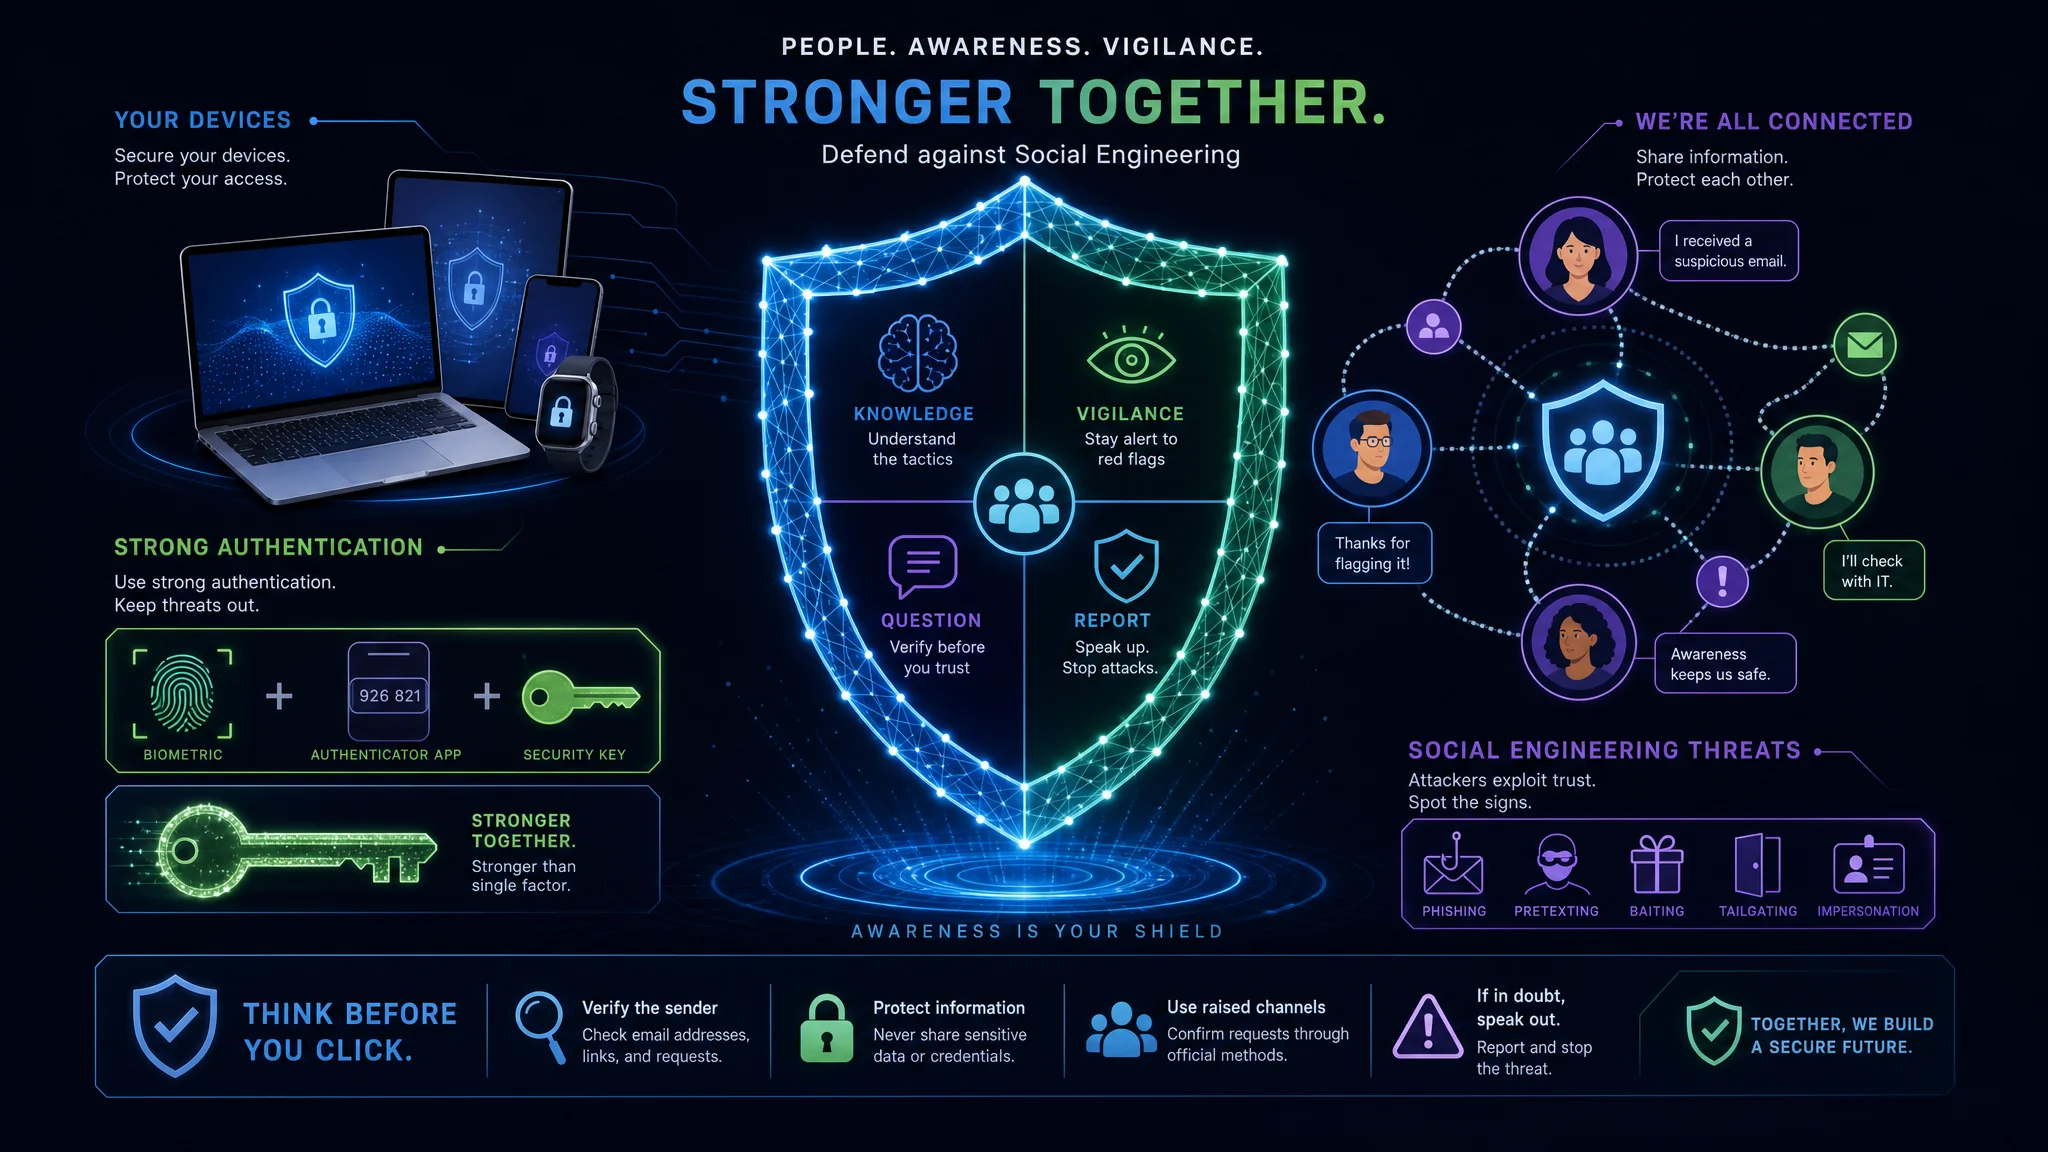
Proteggerti dall’ingegneria sociale richiede conoscenza, vigilanza e misure proattive. Capirne le forme e applicare le strategie dell’articolo aiuta a ridurre il rischio di diventare vittima.
Resta informato, aggiorna e proteggi i dispositivi, rafforza password e autenticazione, fai attenzione a e-mail e chiamate e segnala gli incidenti alle autorità competenti. Questi passi rafforzano le difese e migliorano la tua postura di sicurezza informatica.
Gli attacchi cambiano continuamente. Segui le nuove tecniche, leggi fonti affidabili e partecipa alla formazione per riconoscere le possibili minacce e agire correttamente.
Password robuste e autenticazione a più fattori aggiungono protezione agli account. Usa password uniche e complesse, non riutilizzarle e cambiale regolarmente.
Fai attenzione a e-mail e telefonate. Verifica il mittente, evita link e allegati sospetti e diffida delle richieste urgenti di informazioni personali. Non condividere dati sensibili prima di aver verificato la richiesta.
Aggiorna e proteggi i dispositivi con patch di sicurezza, antivirus e antimalware affidabili, firewall e precauzioni per il Wi-Fi pubblico. Queste misure aiutano a difendersi dalle vulnerabilità note e dal loro sfruttamento.
In caso di incidente, segnalalo e condividi le informazioni con le autorità, il datore di lavoro o la comunità di sicurezza informatica. In questo modo aiuti a prevenire altri attacchi e sostieni la difesa collettiva.
Queste strategie rafforzano le difese e riducono il rischio di diventare vittima. La sicurezza informatica è un processo continuo: resta vigile per proteggere i dati personali e le risorse digitali.
Queste misure contribuiscono anche a un ambiente online più sicuro per persone e aziende. Con consapevolezza e buone pratiche possiamo contrastare insieme l’ingegneria sociale.
Riferimenti
- simeononsecurity.com
- Federal Trade Commission - Furto d’identità
- National Institute of Standards and Technology - Linee guida sulle password
- Federal Communications Commission - Consigli sulla sicurezza informatica

Related Posts