Fortinet vs Cisco: Confronto Completo sulla Sicurezza di Rete…
Table of Contents
Introduzione: Scontro tra Fortinet e Cisco nella Sicurezza di Rete
Scegliere tra le soluzioni di sicurezza di rete di Fortinet e Cisco è una delle decisioni infrastrutturali più critiche che le aziende devono affrontare nel 2026. Entrambi i fornitori dominano il mercato della sicurezza di rete aziendale, ma adottano approcci fondamentalmente diversi all’architettura della sicurezza, alla gestione e alla politica dei prezzi.
Fortinet ha conquistato una quota di mercato significativa con il suo approccio integrato Security Fabric e prezzi aggressivi, mentre Cisco mantiene la sua reputazione per l’affidabilità di livello enterprise e l’integrazione completa dell’ecosistema. Secondo l’ultimo Gartner Magic Quadrant per i Firewall di Rete (2026), entrambi i fornitori occupano posizioni di leadership, ma con punti di forza distinti.
Questa guida completa confronta i firewall Fortinet FortiGate, FortiSwitch e Security Fabric con Cisco ASA, Firepower NGFW, switch Catalyst e le piattaforme Cisco Secure. Analizzeremo benchmark di prestazioni, prezzi, funzionalità e forniremo raccomandazioni di implementazione basate su scenari reali.
Cosa Imparerai
- Confronto architetturale tra Fortinet Security Fabric e l’ecosistema Cisco Secure
- Benchmark di prestazioni per firewall, switch e soluzioni SD-WAN
- Analisi dei prezzi inclusi modelli di licenza e costo totale di proprietà
- Confronto funzionalità per funzionalità delle capacità di sicurezza
- Raccomandazioni d’uso per diverse dimensioni e requisiti organizzativi
- Considerazioni sulla migrazione quando si cambia piattaforma
- Aggiornamenti 2026 inclusi FortiOS 7.6 e Cisco Secure Firewall 7.4
Posizione di Mercato e Background dei Fornitori
Fortinet: Il Challenger che Guida l’Innovazione
Fortinet è stata fondata nel 2000 ed è cresciuta fino a diventare il secondo fornitore di sicurezza di rete a livello globale per fatturato. Nel 2026, Fortinet detiene circa il 28% di quota di mercato nel mercato dei firewall aziendali.
Punti di forza chiave di Fortinet:
- Processori di sicurezza dedicati (SPU): I firewall FortiGate utilizzano ASIC personalizzati per la sicurezza accelerata hardware
- Security Fabric integrato: Gestione unificata a vista singola di tutti i componenti di sicurezza
- Prezzi aggressivi: Tipicamente dal 30 al 40% inferiori rispetto a Cisco per prestazioni comparabili
- Alte prestazioni: Leader del settore nei parametri di throughput firewall per dollaro
- Licenze semplificate: Abbonamenti di sicurezza inclusi che riducono la complessità
Portafoglio prodotti Fortinet (2026):
- FortiGate: Firewall di nuova generazione (oltre 60 modelli da FortiGate 40F a FortiGate 3980E)
- FortiSwitch: Switch gestiti (oltre 40 modelli integrati con Security Fabric)
- FortiAP: Access point wireless con sicurezza integrata
- FortiManager: Piattaforma di gestione centralizzata
- FortiAnalyzer: Analisi e logging della sicurezza
- FortiEDR: Rilevamento e risposta endpoint
- FortiSASE: Piattaforma Secure Access Service Edge
Cisco: Lo Standard Aziendale
Cisco Systems domina il networking aziendale dal 1984 e rimane il leader di mercato con circa il 35% di quota di mercato nel networking aziendale complessivo. Sebbene la quota di mercato firewall di Cisco (19%) sia inferiore a quella di Fortinet, la loro integrazione dell’ecosistema è senza pari.
Punti di forza chiave di Cisco:
- Ecosistema leader del settore: integrazione fluida tra networking, sicurezza e collaborazione
- Supporto aziendale: TAC (Technical Assistance Center) di standard oro e servizi professionali
- Routing avanzato: Supporto superiore per BGP, MPLS e protocolli di routing
- Reputazione del marchio: Scelta predefinita per le aziende Fortune 500
- Portafoglio completo: Soluzioni end-to-end dal data center alla filiale
Portafoglio prodotti di sicurezza Cisco (2026):
- Cisco Secure Firewall (Firepower): Firewall di nuova generazione (modelli FPR e ASA con FirePOWER)
- Cisco ASA: Firewall stateful tradizionali (ancora ampiamente utilizzati)
- Switch Cisco Catalyst: Switching aziendale con Security Group Tags
- Cisco SD-WAN: WAN definita dal software basata su Viptela
- Cisco Secure Endpoint: Sicurezza avanzata per endpoint
- Cisco SecureX: Piattaforma di sicurezza integrata
- Cisco Umbrella: Sicurezza cloud (filtraggio DNS, SWG, CASB)
Confronto delle Architetture
Architettura Fortinet Security Fabric
Il Security Fabric di Fortinet è una piattaforma completa di cybersecurity che integra tutti i prodotti di sicurezza Fortinet in un’architettura unificata. Questo approccio offre visibilità centralizzata, risposta automatizzata alle minacce e politiche di sicurezza coordinate su tutta l’infrastruttura.
Componenti Core del Security Fabric:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
Caratteristiche Chiave del Security Fabric:
- Connettore Fabric Unico: API che integrano strumenti di terze parti nel Security Fabric
- Risposta Automatica alle Minacce: FortiGate rileva la minaccia → isola automaticamente il punto finale infetto tramite FortiClient
- Politica Unificata: Le politiche di sicurezza si applicano in modo coerente su tutti i componenti del fabric
- Telemetria Fabric: Valutazioni di sicurezza e punteggi di rischio in tempo reale su tutta l’infrastruttura
- Provisioning Zero-Touch: FortiSwitch rilevato e configurato automaticamente tramite FortiGate
Vantaggi del Security Fabric:
- Riduce la complessità della gestione della sicurezza del 60-70% (studi interni Fortinet)
- Contenimento automatico delle minacce riduce i tempi di risposta da ore a minuti
- Integrazione con un unico fornitore elimina problemi di compatibilità
- Costi di licenza prevedibili con abbonamenti integrati
Limitazioni del Security Fabric:
- Lock-in del fornitore: il miglior valore si ottiene utilizzando tutti i componenti Fortinet
- Integrazione limitata di terze parti rispetto a piattaforme aperte
- Il fabric richiede FortiManager/FortiAnalyzer per funzionalità complete (costo aggiuntivo)
Architettura Cisco Secure Ecosystem
L’approccio Cisco enfatizza l’integrazione best-of-breed in un ecosistema più ampio che include networking, sicurezza, collaborazione e servizi cloud. Piuttosto che richiedere tutti i componenti Cisco, le piattaforme Cisco si integrano ampiamente con strumenti di sicurezza di terze parti.
Architettura Cisco Secure:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
Caratteristiche Chiave di Cisco Secure:
- Piattaforma di Integrazione SecureX: Aggrega dati da oltre 300 fornitori di sicurezza
- Architettura Flessibile: Combina strumenti di sicurezza Cisco e di terze parti secondo necessità
- Talos Threat Intelligence: Ricerca sulle minacce leader del settore alimenta tutti i prodotti di sicurezza Cisco
- Identity Services Engine (ISE): Controllo avanzato degli accessi di rete e segmentazione
- SD-Access: Networking campus definito dal software con automazione delle politiche di sicurezza
Vantaggi di Cisco Secure:
- Integrazione superiore di terze parti: Funziona con investimenti di sicurezza esistenti
- Segmentazione di rete avanzata: ISE + TrustSec offrono micro-segmentazione leader nel settore
- Collaudato su larga scala: Implementato nelle più grandi aziende e provider di servizi al mondo
- Routing completo: Scelta migliore quando sono richiesti protocolli di routing avanzati
Limitazioni di Cisco Secure:
- Maggiore complessità: Più componenti da gestire e integrare
- Complessità delle licenze: Molteplici modelli di licenza nel portafoglio prodotti
- Costo totale più elevato: Prezzi premium per il marchio Cisco e supporto
- Sovraccarico di integrazione: Ecosistemi multi-fornitore richiedono più competenze per la manutenzione
Confronto delle Prestazioni Firewall
FortiGate vs Cisco Firepower: Modelli Chiave
| Modello | Throughput (Firewall) | Throughput (IPS) | Throughput (NGFW) | Sessioni Concurrenti | Nuove Sessioni/sec | Fascia di Prezzo |
|---|---|---|---|---|---|---|
| FortiGate 100F | 20 Gbps | 2,5 Gbps | 1,2 Gbps | 500.000 | 50.000 | $2.500-$3.500 |
| FortiGate 200F | 40 Gbps | 5 Gbps | 2,5 Gbps | 1.000.000 | 100.000 | $5.000-$7.000 |
| FortiGate 600F | 80 Gbps | 10 Gbps | 6 Gbps | 10.000.000 | 350.000 | $18.000-$22.000 |
| FortiGate 1800F | 300 Gbps | 75 Gbps | 35 Gbps | 60.000.000 | 1.200.000 | $75.000-$95.000 |
| Cisco FPR1140 | 16 Gbps | 3 Gbps | 1,5 Gbps | 500.000 | 45.000 | $4.500-$6.000 |
| Cisco FPR2140 | 28 Gbps | 6 Gbps | 3 Gbps | 2.000.000 | 90.000 | $9.000-$12.000 |
| Cisco FPR4145 | 48 Gbps | 12 Gbps | 7 Gbps | 15.000.000 | 280.000 | $28.000-$35.000 |
| Cisco FPR9300 | 160 Gbps | 40 Gbps | 25 Gbps | 65.000.000 | 950.000 | $125.000-$160.000 |
Note Chiave sulle Prestazioni:
- Tipi di throughput: Firewall (ispezione stateful), IPS (prevenzione intrusioni), NGFW (tutte le funzionalità di sicurezza abilitate)
- Prestazioni NGFW sono la metrica più realistica per implementazioni in produzione
- FortiGate offre tipicamente un rapporto prezzo/prestazioni migliore del 30-40% in modalità NGFW
- I modelli Cisco sono stati recentemente migliorati con il motore Snort 3 in Firepower 7.4 (2026)
Test di Prestazioni nel Mondo Reale (2026)
Test indipendenti di NSS Labs e CyberRatings.org (2026) rivelano caratteristiche importanti delle prestazioni:
Caratteristiche delle Prestazioni FortiGate:
- Prestazioni costanti: SPU hardware garantiscono che le funzionalità di sicurezza non degradino il throughput
- Bassa latenza: Media di 3-5 ms anche con tutte le funzionalità di sicurezza attivate
- Efficienza ispezione TLS: Impatto minimo sulle prestazioni (riduzione del throughput del 10-15%)
- Supporto HTTP/3 e QUIC: Accelerazione hardware nativa per protocolli moderni
- Miglior throughput per dollaro: Leader del settore in questa metrica in tutte le categorie di dimensioni
Caratteristiche delle Prestazioni Cisco Firepower:
- Migliorato con Snort 3: Aggiornamenti 2026 hanno ridotto l’uso CPU del 40% rispetto a versioni precedenti
- Latenza moderata: Media di 6-10 ms con stack di sicurezza completo
- Sovraccarico ispezione TLS: Riduzione del throughput del 25-30% (tipico per piattaforme basate su x86)
- Rilevamento minacce avanzato: Tassi di rilevamento superiori rispetto a FortiGate (intelligence Talos)
- Opzioni di piattaforma flessibili: Può funzionare su server UCS, istanze cloud o hardware dedicato
Prestazioni Ispezione SSL/TLS
L’ispezione TLS è critica per la sicurezza moderna ma impatta significativamente le prestazioni del firewall. Ecco il confronto tra i due fornitori:
| Metrica | FortiGate 600F | Cisco FPR4145 | Note |
|---|---|---|---|
| Throughput HTTPS (senza ispezione) | 6,5 Gbps | 7,2 Gbps | Entrambi gestiscono TLS 1.3 moderno |
| Throughput HTTPS (ispezione profonda) | 5,5 Gbps | 5,0 Gbps | FortiASIC offre vantaggio |
| Elaborazione certificati | 45.000 TPS | 35.000 TPS | Transazioni per secondo |
| Supporto TLS 1.3 | Supporto completo | Supporto completo | Entrambi aggiornati per TLS moderno |
| Degrado delle prestazioni | 15% | 30% | Impatto dell’abilitazione dell’ispezione TLS |
Raccomandazioni per l’Ispezione TLS:
- FortiGate: Abilita l’ispezione TLS senza preoccupazioni significative sulle prestazioni nella maggior parte dei modelli
- Cisco Firepower: Dimensionare l’appliance al 50% in più rispetto ai requisiti di throughput se è necessaria l’ispezione TLS
- Entrambi i fornitori: Usare esclusioni di pinning del certificato per applicazioni note e affidabili (Office 365, ecc.)
Confronto delle Funzionalità: Capacità di Sicurezza
Matrice delle Funzionalità di Sicurezza Core
| Categoria Funzionalità | FortiGate | Cisco Firepower | Vincitore |
|---|---|---|---|
| Firewall Stateful | ✓ Completo | ✓ Completo | Pareggio |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (rilevamento) |
| Controllo Applicazioni | ✓ 6.000+ app | ✓ 4.500+ app | Fortinet (copertura) |
| Filtro Web | ✓ FortiGuard Web Filter | ✓ Cisco Talos Web Filter | Fortinet (prestazioni) |
| Anti-Malware | ✓ FortiGuard AV | ✓ AMP for Networks | Cisco (rilevamento avanzato) |
| Sandboxing | ✓ FortiSandbox (add-on) | ✓ Threat Grid (incluso) | Cisco |
| Ispezione SSL/TLS | ✓ Accelerata hardware | ✓ Basata su software | Fortinet (prestazioni) |
| VPN (IPsec) | ✓ Alte prestazioni | ✓ Alte prestazioni | Pareggio |
| VPN (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (funzionalità) |
| SD-WAN | ✓ Integrato | ✓ Integrazione Viptela | Fortinet (integrazione) |
| Integrazione Cloud | ✓ Buona (AWS, Azure, GCP) | ✓ Eccellente (API native) | Cisco |
| Architettura Zero Trust | ✓ Tramite Security Fabric | ✓ Tramite integrazione ISE | Cisco (maturità) |
| Threat Intelligence | FortiGuard Labs | Cisco Talos | Cisco (ampiezza) |
Dettaglio delle Funzionalità Avanzate
Capacità SD-WAN
Entrambi i fornitori hanno investito significativamente in SD-WAN, ma con approcci architetturali differenti:
FortiGate SD-WAN (Integrato):
- Integrazione nativa: Funzionalità SD-WAN incorporata in FortiOS (nessun appliance separato necessario)
- Routing performante: Selezione del percorso consapevole dell’applicazione basata su latenza, jitter, perdita di pacchetti
- Integrazione di sicurezza: Applicazione coerente delle policy di sicurezza su tutti i link WAN
- Distribuzione semplificata: Un unico appliance per firewall + SD-WAN riduce la complessità
- Scalabilità hub-and-spoke: Implementazioni comprovate con oltre 10.000 siti
Casi d’Uso FortiGate SD-WAN:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Piattaforma Viptela):
- Progettato appositamente: Dispositivi Viptela vEdge separati per prestazioni SD-WAN ottimali
- Orchestrazione avanzata: Controller vManage con gestione sofisticata delle policy
- Multi-tenant: Capacità di livello provider di servizi per implementazioni MSP
- Architettura cloud-first: Eccellente integrazione con networking AWS, Azure, GCP
- Distribuzione flessibile: Controller virtuali, fisici o ospitati in cloud
Casi d’Uso Cisco SD-WAN:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
Verdetto SD-WAN:
- Fortinet vince per implementazioni semplici in filiali e soluzioni attente ai costi
- Cisco vince per sostituzioni WAN aziendali su larga scala e casi d’uso provider di servizi
Segmentazione di Rete
Approcci di Segmentazione FortiGate:
- Basata su VLAN: Segmentazione VLAN tradizionale con policy firewall inter-VLAN
- Basata su policy: FortiGate come firewall di segmentazione interna (ISFW)
- Networking guidato dalla sicurezza (SDN): FortiSwitch fabric con policy automatizzate
- Automazione Fabric: Tag di sicurezza applicati automaticamente attraverso il Security Fabric
Segmentazione Cisco (TrustSec + ISE):
- Security Group Tags (SGT): Assegna tag a utenti/dispositivi tramite ISE, applicabili ovunque
- Software-Defined Access (SD-Access): Segmentazione automatizzata del campus con DNA Center
- Micro-segmentazione: Segmentazione a livello di workload nei data center (integrazione ACI)
- Assegnazione VLAN dinamica: ISE assegna VLAN basate su identità/postura utente
Scenario di Segmentazione:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
Verdetto Segmentazione:
- Fortinet è più facile da implementare e più conveniente per PMI/mercato medio
- Cisco offre granularità e scalabilità superiori per grandi aziende
Gestione e Operazioni
Confronto delle Piattaforme di Gestione
| Capacità | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| Capacità di gestione | Fino a 10.000 dispositivi | Fino a 1.000 dispositivi (per FMC) |
| Opzioni di distribuzione | Hardware, VM, cloud | Hardware, VM, cloud |
| Interfaccia | GUI web (moderna) | GUI web (ricca di funzionalità) |
| Gestione policy | Modelli di configurazione | Gerarchia di ereditarietà delle policy |
| Reportistica | Base (FortiAnalyzer per avanzata) | Integrata (completa) |
| Provisioning dispositivi | Zero-touch (FortiSwitch, FortiAP) | Configurazione iniziale manuale richiesta |
| API | REST API | REST API |
| Multi-tenancy | Domini amministrativi (ADOM) | Multi-istanza o FMC separati |
| Alta disponibilità | Cluster attivo-passivo | Coppie attivo-standby |
| Costo tipico | $5.000-$30.000 (VM gratuito per <10 dispositivi) | $8.000-$50.000 (licenza VM richiesta) |
Confronto delle Operazioni Quotidiane
Tipiche Attività Amministrative:
Amministrazione FortiGate
Creazione Policy (CLI FortiOS):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
Punti di forza FortiGate:
- Sintassi CLI coerente: Simile in tutte le versioni FortiOS e prodotti
- Backup configurazione: Un unico file contiene tutta la configurazione del dispositivo
- Ricerca policy veloce: Motore policy ottimizzato gestisce migliaia di regole efficientemente
- SD-WAN integrato: Comandi CLI semplici per configurazioni SD-WAN complesse
Debolezze FortiGate:
- Debug granulare limitato: Cattura pacchetti meno dettagliata rispetto a Cisco
- Limitazioni GUI: Alcune funzionalità avanzate accessibili solo via CLI
- Ottimizzazione policy: Nessuna pulizia o suggerimenti automatici per ottimizzazione policy
Amministrazione Cisco Firepower
Creazione Policy (GUI Firepower Management Center):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Punti di forza Cisco Firepower:
- GUI potente: La maggior parte delle funzionalità accessibili senza competenze CLI
- Logging dettagliato: Eventi di connessione e dati forensi completi
- Troubleshooting avanzato: Packet Tracer per simulazione policy
- Integrazione con SecureX: Risposta unificata alle minacce su tutto il portafoglio di sicurezza
Debolezze Cisco Firepower:
- Latenza di distribuzione: Le modifiche alle policy richiedono processo di deployment (1-5 minuti)
- Dipendenza da FMC: Il firewall non può essere gestito efficacemente senza FMC
- Complessità licenze: Necessità di monitorare più tipi di licenze (base, threat, malware, URL)
- Risorse intensive: FMC richiede RAM e CPU significative per grandi implementazioni
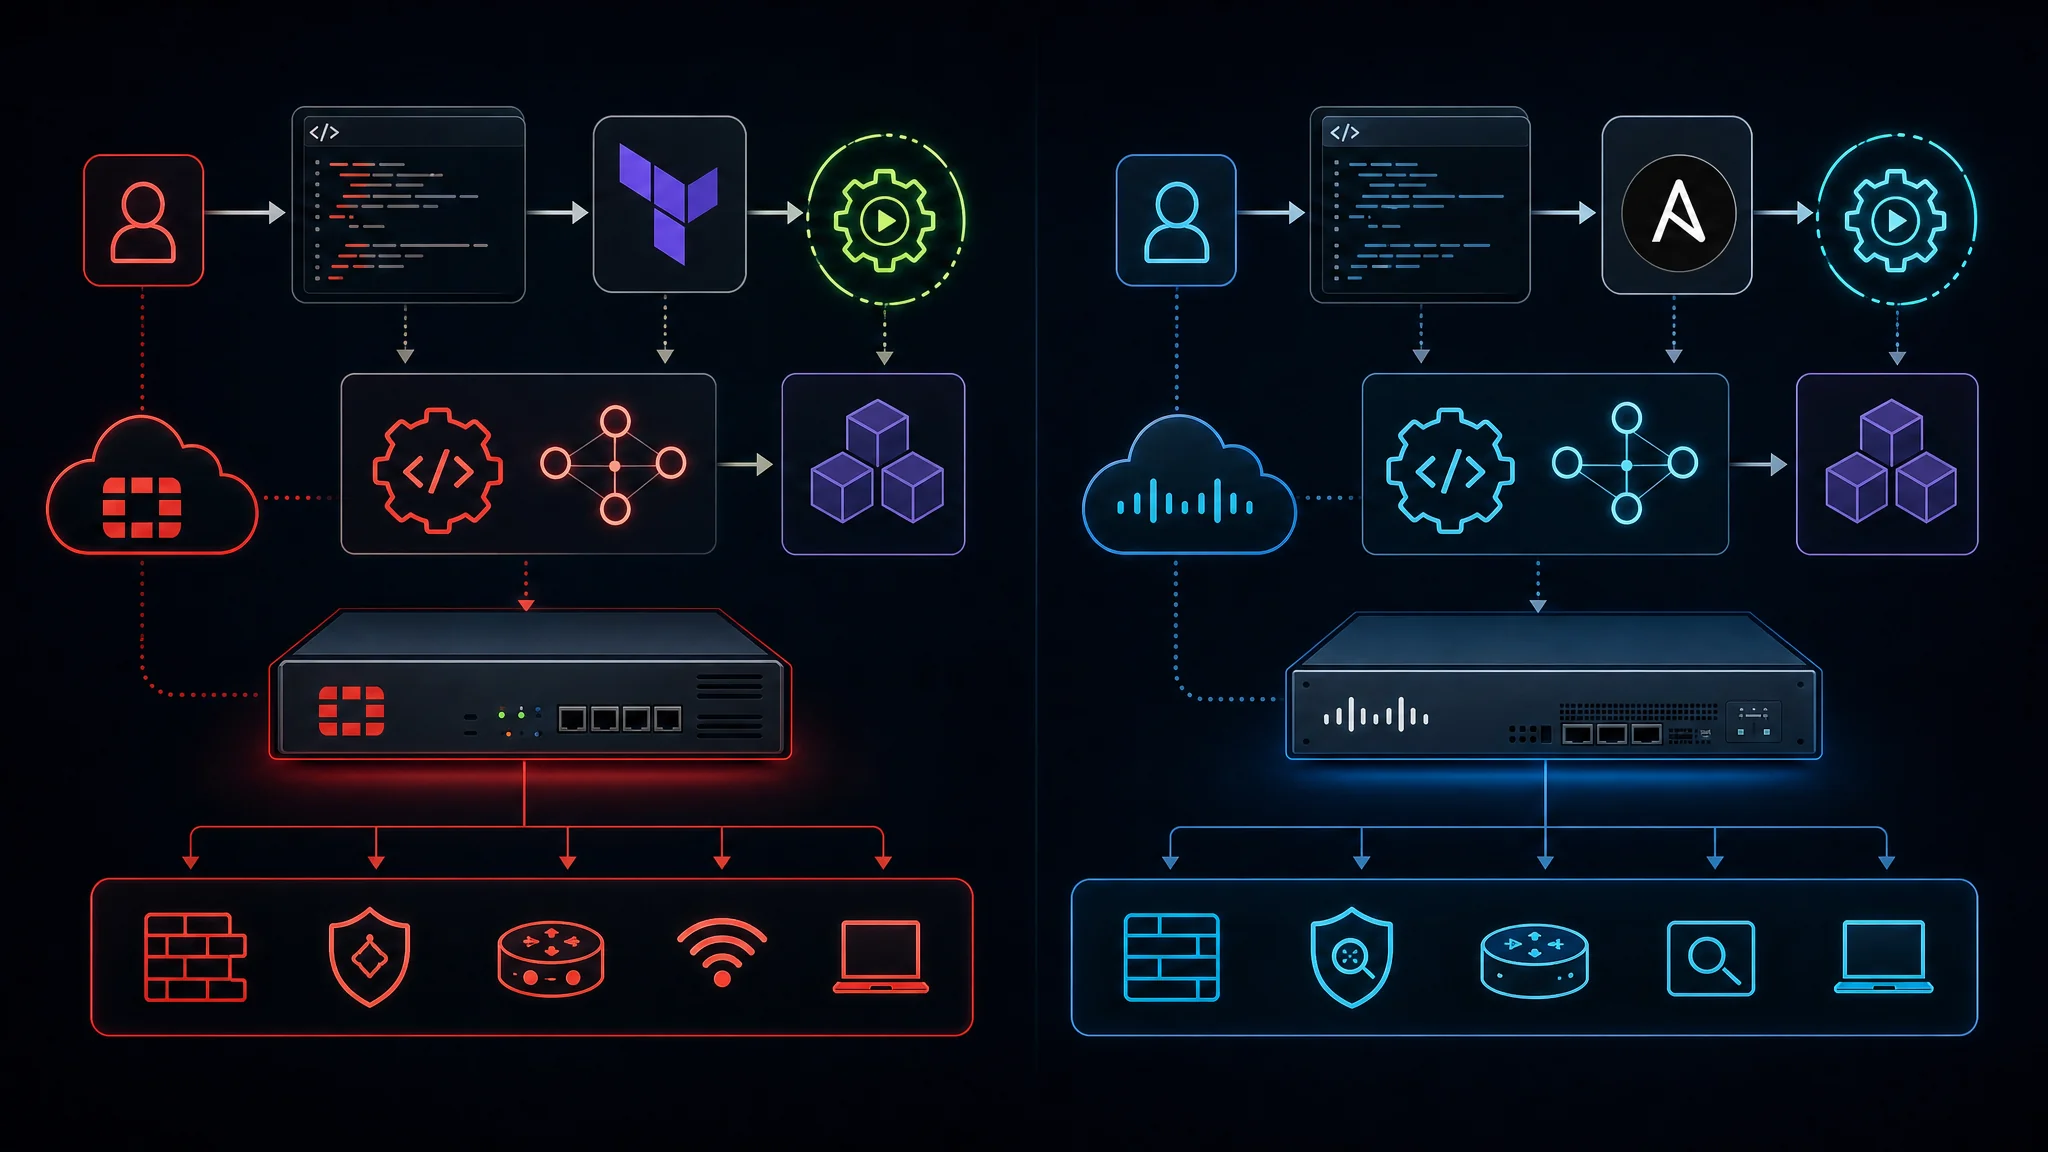
Automazione e Integrazione API
Entrambe le piattaforme supportano l’automazione moderna, ma con livelli di maturità differenti:
Automazione FortiGate:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
Maturità Automazione FortiGate:
- Copertura REST API: oltre il 95% della configurazione accessibile tramite API
- Moduli Ansible: Collezione ufficiale FortiOS Ansible (oltre 200 moduli)
- Provider Terraform: Provider Fortinet maturo per infrastruttura come codice
- Fabric Connectors: Integrazioni predefinite con AWS, Azure, GCP, ServiceNow, Splunk
- SDK Python: Librerie Python ufficiali (fortigate-api)
Automazione Cisco Firepower:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Maturità Automazione Cisco Firepower:
- FMC REST API: API completa per tutte le funzioni di gestione
- Moduli Ansible: Moduli Ansible ufficiali Cisco FTD/FMC (oltre 60 moduli)
- Provider Terraform: Provider mantenuto dalla community (maturità moderata)
- Integrazione SecureX: Flussi di lavoro automatizzati per la risposta alle minacce
- SDK Python: Librerie community (python-fireREST, fmcapi)
Verdetto Automazione:
- FortiGate offre un supporto più maturo per infrastruttura come codice (soprattutto Terraform)
- Cisco fornisce una migliore integrazione per l’orchestrazione della sicurezza (piattaforme SOAR)
Switching e Infrastruttura di Rete
Sebbene questo articolo si concentri sulla sicurezza, l’integrazione dello switching di rete è fondamentale per gli ecosistemi di entrambi i fornitori.
Integrazione FortiSwitch
Architettura FortiSwitch:
- Gestito da FortiGate: I dispositivi FortiSwitch vengono scoperti e configurati automaticamente tramite FortiGate
- Nessun controller separato: FortiGate funge da controller centralizzato per lo switching
- Integrazione Security Fabric: La telemetria dello switch alimenta il Security Fabric per il rilevamento delle minacce
- Licenza semplice: Nessuna licenza per switch singolo (gestione inclusa con FortiGate)
Modelli di Distribuzione FortiSwitch:
- Modalità Standalone: Switch tradizionale con gestione locale
- Modalità FortiLink: Gestito da FortiGate (consigliato per Security Fabric)
Pro FortiSwitch:
- Provisioning zero-touch: Collega lo switch a FortiGate, configurazione automatica
- Politiche di sicurezza unificate: VLAN e politiche di sicurezza configurate su FortiGate
- Costo inferiore: Modelli FortiSwitch dal 30 al 40% meno costosi rispetto ai Cisco Catalyst comparabili
- Operazioni semplificate: Un’unica interfaccia di gestione per firewall e switching
Contro FortiSwitch:
- Funzionalità avanzate limitate: Mancano alcune funzionalità enterprise di switching (VSS, StackWise Virtual)
- Dipendenza da FortiGate: Gestione dello switch limitata se FortiGate non disponibile
- Ecosistema più piccolo: Meno integrazioni di terze parti rispetto allo switching Cisco
Switching Cisco Catalyst
Architettura Cisco Catalyst:
- Standard di settore: Scelta predefinita per reti campus enterprise
- Set di funzionalità ricco: Funzionalità complete Layer 2/3, QoS, multicast
- Opzione DNA Center: Gestione di rete basata su intenti moderna (costo aggiuntivo)
- Integrazione TrustSec: Applicazione hardware dei Security Group Tag
Modelli di Distribuzione Cisco Catalyst:
- Standalone: Gestione switch individuale
- Stacking: Fino a 9 switch in stack resiliente (StackWise-480)
- VSS/StackWise Virtual: Due chassis che agiscono come un unico switch logico
- SD-Access Fabric: DNA Center gestisce una rete campus completamente automatizzata
Pro Cisco Catalyst:
- Affidabilità comprovata: Uptime e stabilità leader nel settore
- Routing avanzato: Supporto completo BGP, OSPF, EIGRP su switch Layer 3
- Scala massiccia: Modelli supportano 384-768 porte in un unico switch logico
- Ecosistema maturo: Decenni di conoscenza operativa e strumenti
Contro Cisco Catalyst:
- Costo più elevato: Prezzi premium (2-3 volte FortiSwitch per numero porte simile)
- Licenze complesse: Licenze DNA, funzionalità stack di rete e sicurezza separate
- Gestione separata: Interfaccia diversa dalla gestione della sicurezza (a meno di DNA Center)
Confronto Integrazione Switching:
| Fattore | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| Complessità gestione | Interfaccia unica (FortiGate) | Interfacce separate (o DNA Center) |
| Tempo configurazione iniziale | 15 minuti (scoperta automatica) | 2-4 ore (configurazione manuale) |
| Coerenza politiche di sicurezza | Applicate da FortiGate | Richiede ISE per politiche dinamiche |
| Costo totale (switch 48 porte) | $2.000-$3.500 | $5.000-$12.000 |
| Caso d’uso ideale | PMI, filiali | Grandi campus enterprise |
Confronto Prezzi e Licenze
Modello di Prezzi FortiGate (2026)
Costi Hardware Appliance:
| Modello | MSRP | Prezzo tipico street | Prestazioni (NGFW) |
|---|---|---|---|
| FortiGate 60F | $1.200 | $800-$1.000 | 500 Mbps |
| FortiGate 100F | $3.500 | $2.500-$3.000 | 1,2 Gbps |
| FortiGate 200F | $7.000 | $5.000-$6.000 | 2,5 Gbps |
| FortiGate 400F | $13.000 | $9.000-$11.000 | 4 Gbps |
| FortiGate 600F | $25.000 | $18.000-$22.000 | 6 Gbps |
| FortiGate 1800F | $110.000 | $75.000-$90.000 | 35 Gbps |
Pacchetti di Abbonamento FortiGuard Security (Annuali):
- Pacchetto UTM: AV, filtraggio web, IPS, controllo applicazioni (~25% del costo hardware/anno)
- Pacchetto Enterprise: UTM + Protezione avanzata malware + Security Rating (~35% del costo hardware/anno)
- Pacchetto UTP: Enterprise + FortiSandbox Cloud (~40% del costo hardware/anno)
- Pacchetto ATP: Enterprise + FortiSandbox + FortiClient EMS (~50% del costo hardware/anno)
Esempio Costo Totale FortiGate (3 anni):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
Pro Licenze FortiGate:
- Abbonamenti inclusi: Un unico SKU include più servizi di sicurezza
- Costi prevedibili: Percentuale costante del costo hardware
- Nessuna licenza endpoint per dispositivo: FortiClient incluso nel pacchetto ATP
- Valutazione generosa: Prova completa di 15 giorni su tutti i nuovi appliance
Modello di Prezzi Cisco Firepower (2026)
Costi Hardware Appliance:
| Modello | MSRP | Prezzo tipico street | Prestazioni (NGFW) |
|---|---|---|---|
| FPR1140 | $7.500 | $4.500-$6.000 | 1,5 Gbps |
| FPR2140 | $15.000 | $9.000-$12.000 | 3 Gbps |
| FPR4145 | $45.000 | $28.000-$35.000 | 7 Gbps |
| FPR9300-SM-36 | $200.000 | $125.000-$160.000 | 25 Gbps |
Licenze Abbonamento Cisco Firepower (Per Appliance, Annuali):
- Licenza Threat: IPS, filtraggio URL, Security Intelligence (~$1.500-$8.000/anno a seconda del modello)
- Licenza Malware: AMP per reti, analisi file (~$1.000-$6.000/anno)
- Licenza Filtraggio URL: Filtraggio web basato su categorie (~$500-$3.000/anno)
- Cisco Plus Secure (pacchetto): Tutte le funzionalità di sicurezza + integrazione DNA (~40-50% del costo hardware/anno)
Esempio di Costo Totale Cisco Firepower (3 anni):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Contro della Licenza Cisco Firepower:
- Complessità a-la-carte: Necessità di monitorare più tipi di licenze separate
- Costi aggiuntivi FMC: La piattaforma di gestione richiede acquisto/abbonamento separato
- Smart Licensing: Richiede connettività internet o satellite Smart Software Manager
- Costi di supporto più elevati: SmartNet tipicamente 12-15% del costo hardware annuale
Confronto del Costo Totale di Proprietà (TCO)
Scenario TCO Reale: Impresa di medie dimensioni (500 dipendenti)
Requisiti:
- Throughput firewall di 5 Gbps (con tutte le funzionalità di sicurezza)
- Gestione centralizzata per 3 sedi
- Ciclo di vita di implementazione di 5 anni
- Alta disponibilità (cluster attivo-passivo)
TCO Soluzione Fortinet:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
TCO Soluzione Cisco:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
Analisi TCO:
- La soluzione Cisco costa 103% in più rispetto a Fortinet in 5 anni (differenza di $158.500)
- Il premio Cisco è principalmente nei costi hardware (50% più alto) e supporto (100% più alto)
- Entrambe le soluzioni soddisfano i requisiti tecnici (6 Gbps FortiGate vs 7 Gbps Firepower)
Quando il costo più elevato di Cisco è giustificato:
- Rete campus Cisco esistente con ISE e TrustSec
- Necessità di protocolli di routing avanzati (tabella BGP completa, integrazione MPLS)
- Mandato aziendale per livello di supporto TAC Cisco
- Implementazione complessa multi-tenant o per provider di servizi
Raccomandazioni per i Casi d’Uso
Piccola Impresa (10-100 Dipendenti)
Scenario: Ufficio singolo, requisiti di sicurezza base, staff IT limitato, attenzione al budget
Soluzione Consigliata: Fortinet
Motivazioni:
- Costo iniziale inferiore: FortiGate 60F o 100F offre prestazioni adeguate a $1.000-$3.000
- Gestione più semplice: Security Fabric a vista unica riduce la complessità
- Tutto-in-uno: Firewall, VPN, SD-WAN e controller wireless in un unico dispositivo
- Licenze prevedibili: Abbonamenti inclusi più facili da pianificare
Configurazione di esempio:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
Impresa di medie dimensioni (100-1.000 Dipendenti)
Scenario: Più uffici, requisiti di conformità (PCI-DSS, HIPAA), team IT interno, necessità di funzionalità avanzate
Soluzione Consigliata: Dipende dall’Infrastruttura di Rete
Scegli Fortinet se:
- Nessuna rete campus Cisco esistente
- Le filiali necessitano di SD-WAN integrato
- Vincoli di budget (risparmio 30-40% rispetto a Cisco)
- Team IT a proprio agio con gestione unificata della sicurezza
Scegli Cisco se:
- Rete campus Cisco esistente con switch Catalyst
- ISE già implementato per il controllo accessi di rete
- Requisiti avanzati di segmentazione (TrustSec/SGT)
- Mandato di conformità per SLA di supporto del vendor
Configurazione di esempio (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
Configurazione di esempio (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
Differenza di costo: La soluzione Cisco costa il 216% in più ($269.500 il primo anno, $103.000 annuali)
Grande Impresa (1.000-10.000 Dipendenti)
Scenario: Operazioni globali, infrastruttura data center, conformità complessa, team di sicurezza dedicato
Soluzione Consigliata: Cisco (con considerazioni)
Motivazioni per Cisco:
- Collaudato su larga scala: Supporto TAC Cisco critico per operazioni 24×7
- Integrazione avanzata: SecureX, ISE, ACI, SD-WAN lavorano insieme senza problemi
- Funzionalità data center: Integrazione con Nexus, ACI, Tetration per sicurezza dei carichi di lavoro
- Supporto consulenziale: Cisco Advanced Services per architettura e ottimizzazione
- Requisiti di audit: Molti framework di conformità prevedono infrastruttura Cisco
Tuttavia, considerare un approccio ibrido:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
Provider di Servizi / MSP
Scenario: Ambiente multi-tenant, requisiti di automazione, integrazione API critica
Soluzione Consigliata: Fortinet per la maggior parte degli MSP, Cisco per casi specializzati
Fortinet per MSP:
- Domini Amministrativi (ADOM): FortiManager supporta vera multi-tenancy
- Licenze flessibili: Licenze per dispositivo permettono pagamenti scalabili
- Maturità API: Ottimo supporto Terraform/Ansible per automazione
- Margini di profitto: Costi inferiori permettono margini migliori sui servizi gestiti
Cisco per Provider di Servizi:
- Viptela SD-WAN: Progettato per scala provider e multi-tenancy
- FMC multi-istanza: FMC separato per cliente o condiviso con tenancy
- Riconoscimento del brand: Clienti enterprise spesso richiedono Cisco esplicitamente
- Servizi professionali: Programmi partner Cisco offrono registrazione offerte e margini
Considerazioni per la Migrazione
Migrazione da Cisco a Fortinet
Motivazioni comuni per la migrazione:
- Riduzione dei costi: Risparmio TCO 40-60% in 5 anni
- Gestione semplificata: Security Fabric riduce il carico operativo
- Integrazione SD-WAN: Necessità di SD-WAN integrato senza appliance separate
Sfide della migrazione:
Traduzione della configurazione:
- Nessuno strumento automatico di conversione Cisco → FortiOS
- La logica delle policy deve essere ricreata manualmente
- Le configurazioni VPN richiedono riconfigurazione (soprattutto IPsec site-to-site)
Formazione del personale:
- Sintassi CLI FortiOS molto diversa da Cisco IOS
- Concetti di Security Fabric richiedono cambiamento significativo
- Preventivare 2-3 settimane per formazione del team amministrativo
Punti di integrazione:
- Strumenti di terze parti integrati con API Cisco necessitano aggiornamenti
- Sistemi di monitoraggio (Splunk, ELK) richiedono nuovi parser di log
- Strumenti di gestione rete necessitano riconfigurazione
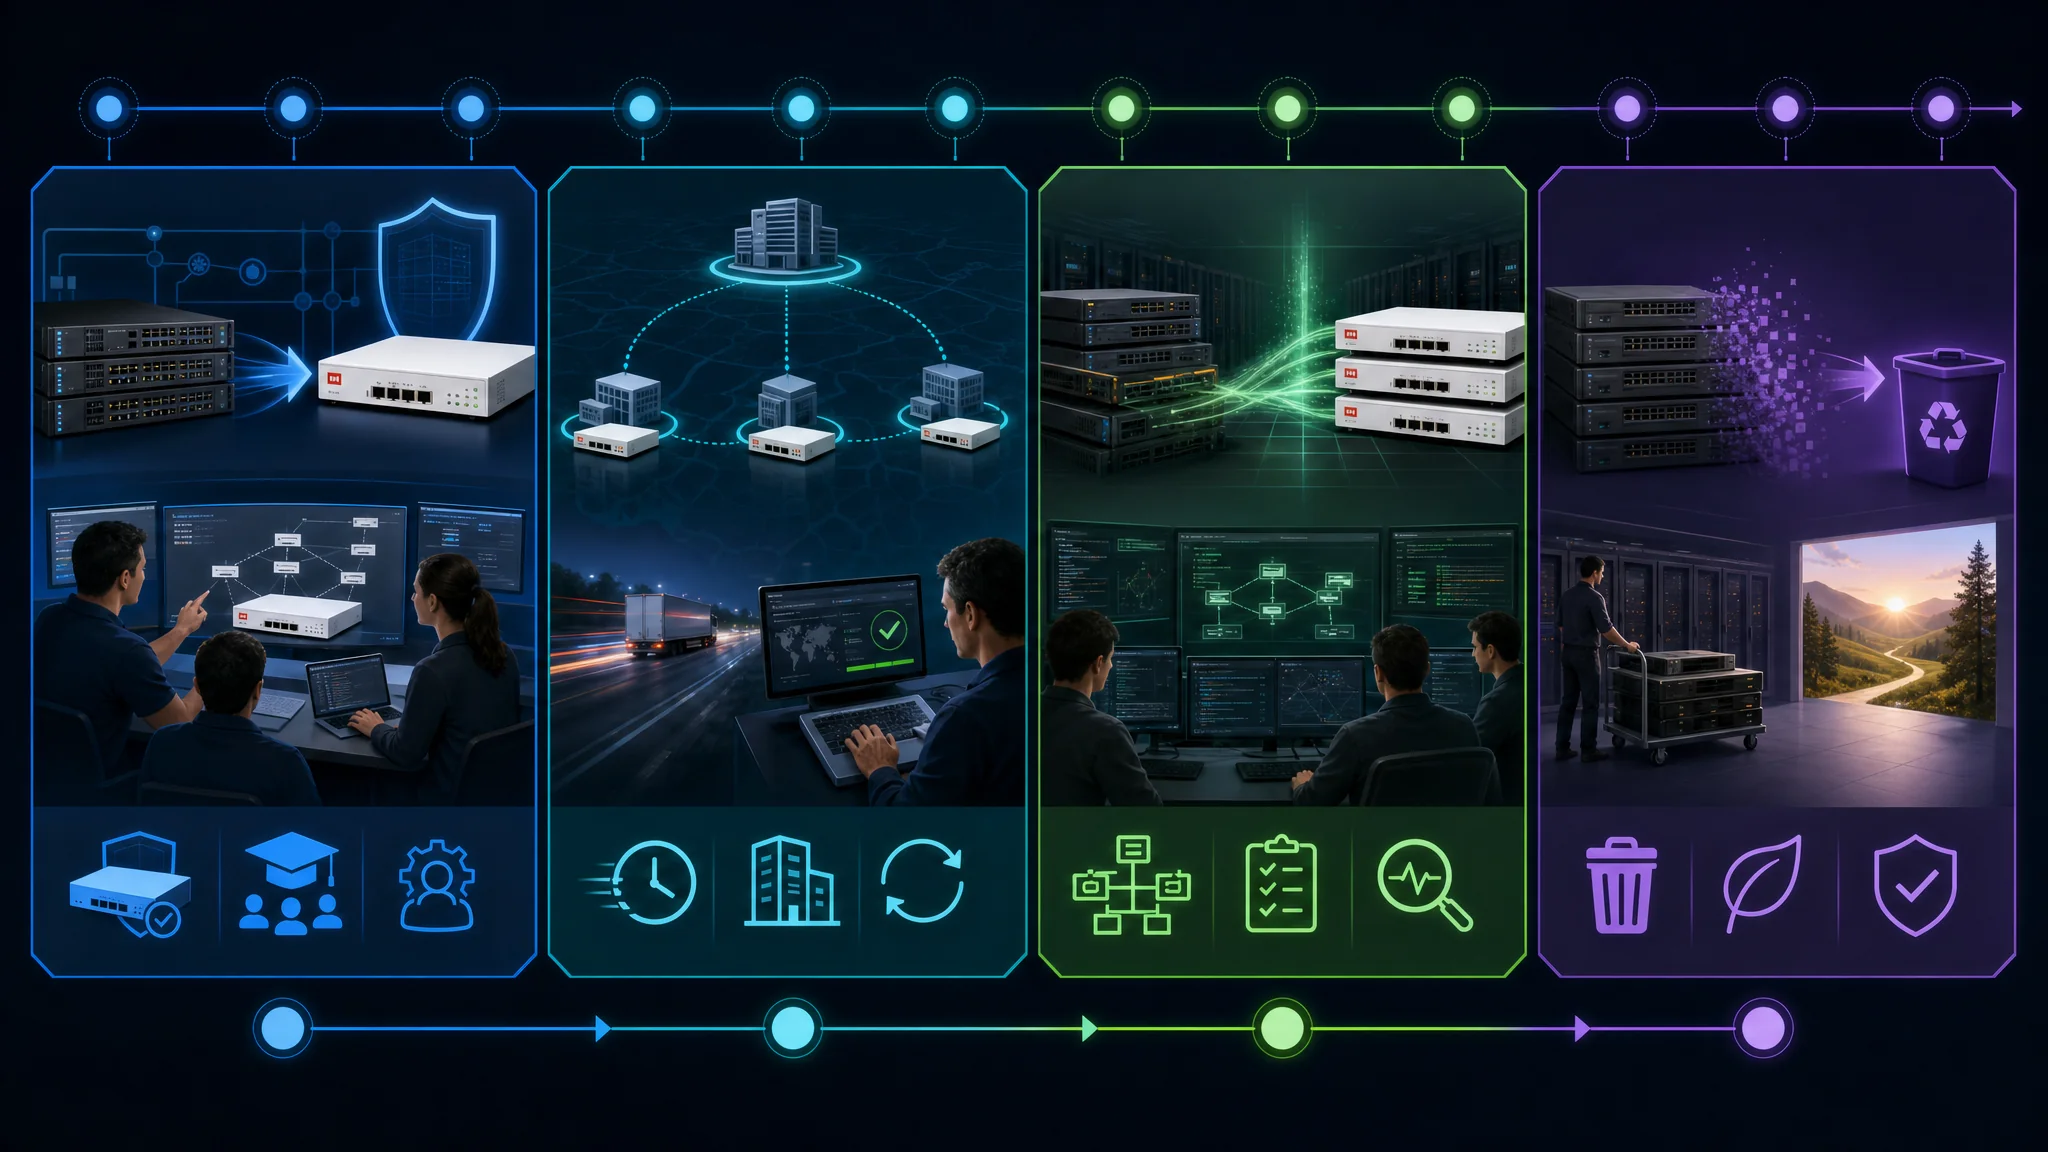
Best practice per la migrazione:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Migrazione da Fortinet a Cisco
Motivazioni comuni per la migrazione:
- Standardizzazione aziendale: Mandato aziendale per infrastruttura Cisco
- Funzionalità avanzate: Necessità di integrazione ISE o segmentazione TrustSec
- Acquisizione: Azienda acquisita da impresa più grande standardizzata Cisco
Sfide della migrazione:
Aumento della complessità:
- FMC introduce un ulteriore livello di gestione rispetto alla semplicità di FortiManager
- Licenze Cisco più complesse (molte SKU vs FortiGuard bundle)
- Formazione del personale necessaria per interfaccia FMC e CLI Cisco
Impatto sui costi:
- Hardware 50-100% più costoso per prestazioni comparabili
- Licenze e supporto circa il doppio
- Spesso necessari servizi professionali per implementazioni enterprise
Parità di funzionalità:
- Le funzionalità Security Fabric di Fortinet non hanno equivalenti diretti Cisco
- Potrebbe essere necessario aggiungere prodotti Cisco (ISE, Tetration) per eguagliare le funzionalità
Best practice per la migrazione:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
Aggiornamenti Prodotti e Roadmap 2026
Aggiornamenti Fortinet (2026)
FortiOS 7.6 (Rilasciato Q1 2026):
- Accelerazione hardware HTTP/3 e QUIC: Supporto nativo per protocolli web moderni
- Rilevamento minacce AI/ML migliorato: Il motore FortiGuard AI identifica minacce zero-day
- SD-WAN migliorato: Modelli SLA per semplificare le distribuzioni multi-sito
- Integrazione Kubernetes: Sicurezza nativa per applicazioni containerizzate
- Integrazione 5G: Failover WAN FortiExtender 5G con modem 5G integrati
Security Fabric 3.0 (Rilasciato Q2 2026):
- Extended Detection and Response (XDR): Minacce unificate su rete, endpoint, cloud
- Risposta automatizzata agli incidenti: Playbook FortiSOAR eseguiti automaticamente sulle minacce
- Telemetria migliorata: Valutazione del rischio in tempo reale per tutti i dispositivi e utenti
- Sicurezza cloud-native: Politiche unificate per workload on-premise e cloud
Nuovo Hardware FortiGate (2026-2027):
- Serie FortiGate 7000: Nuova piattaforma di punta (throughput oltre 400 Gbps)
- Serie FortiGate Rugged: Appliance industriali e focalizzate su IoT
- Serie FortiGate 5G: Connettività 5G integrata per distribuzioni mobili
Aggiornamenti Cisco (2026)
Cisco Secure Firewall 7.4 (Rilasciato Q1 2026):
- Miglioramenti prestazionali Snort 3: Riduzione del 40% nell’uso CPU rispetto a Snort 2
- Integrazione cloud migliorata: Supporto nativo per AWS Gateway Load Balancer
- Visibilità TLS 1.3 migliorata: Analisi del traffico criptato più efficace
- Raccomandazioni politiche adattive: Ottimizzazioni politiche suggerite dall’AI
- Gestione multi-cloud: Politiche unificate per distribuzioni AWS, Azure, GCP
Aggiornamenti Piattaforma SecureX (Q3 2026):
- Integrazioni di terze parti ampliate: Oltre 400 integrazioni con vendor di sicurezza (da 300)
- Automazione potenziata: Workflow di orchestrazione della sicurezza low-code
- Threat hunting: Strumenti integrati con intelligence Talos
- Dashboard di conformità: Dashboard preconfigurate per PCI-DSS, HIPAA, NIST
Nuovo Hardware Firewall Cisco (2026-2027):
- Serie Firepower 10000: Piattaforma di punta di nuova generazione (throughput oltre 500 Gbps)
- Firepower Embedded Services: Moduli di sicurezza per router ISR di nuova generazione
- Miglioramenti Firepower Virtual: Prestazioni migliorate su Azure e AWS
Analisi Competitiva: Chi Sta Vincendo?
Tendenze di Quota di Mercato (2024-2026):
- Fortinet: Quota di mercato in crescita (24% → 28%), soprattutto nel mid-market
- Cisco: Leggera diminuzione (21% → 19% nel mercato firewall), ma crescita in SD-WAN
- Fattori trainanti: Prezzi aggressivi di Fortinet e integrazione SD-WAN vincenti nelle distribuzioni
Leadership Tecnologica:
- Prestazioni: Fortinet mantiene il primato throughput-per-dollar con processori SPU
- Intelligence sulle minacce: Cisco Talos ancora considerato standard d’oro del settore
- Innovazione: Fortinet rilascia funzionalità principali più rapidamente (cicli di 6 mesi vs 12 mesi)
- Integrazione cloud: Cisco avanti nelle integrazioni API cloud native
Soddisfazione Clienti (Gartner Peer Insights, 2026):
- Fortinet: 4.5/5.0 stelle (focus su valore e prestazioni)
- Cisco: 4.2/5.0 stelle (focus su supporto ed ecosistema)
Quadro Decisionale: Scegliere la Soluzione
Albero Decisionale
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
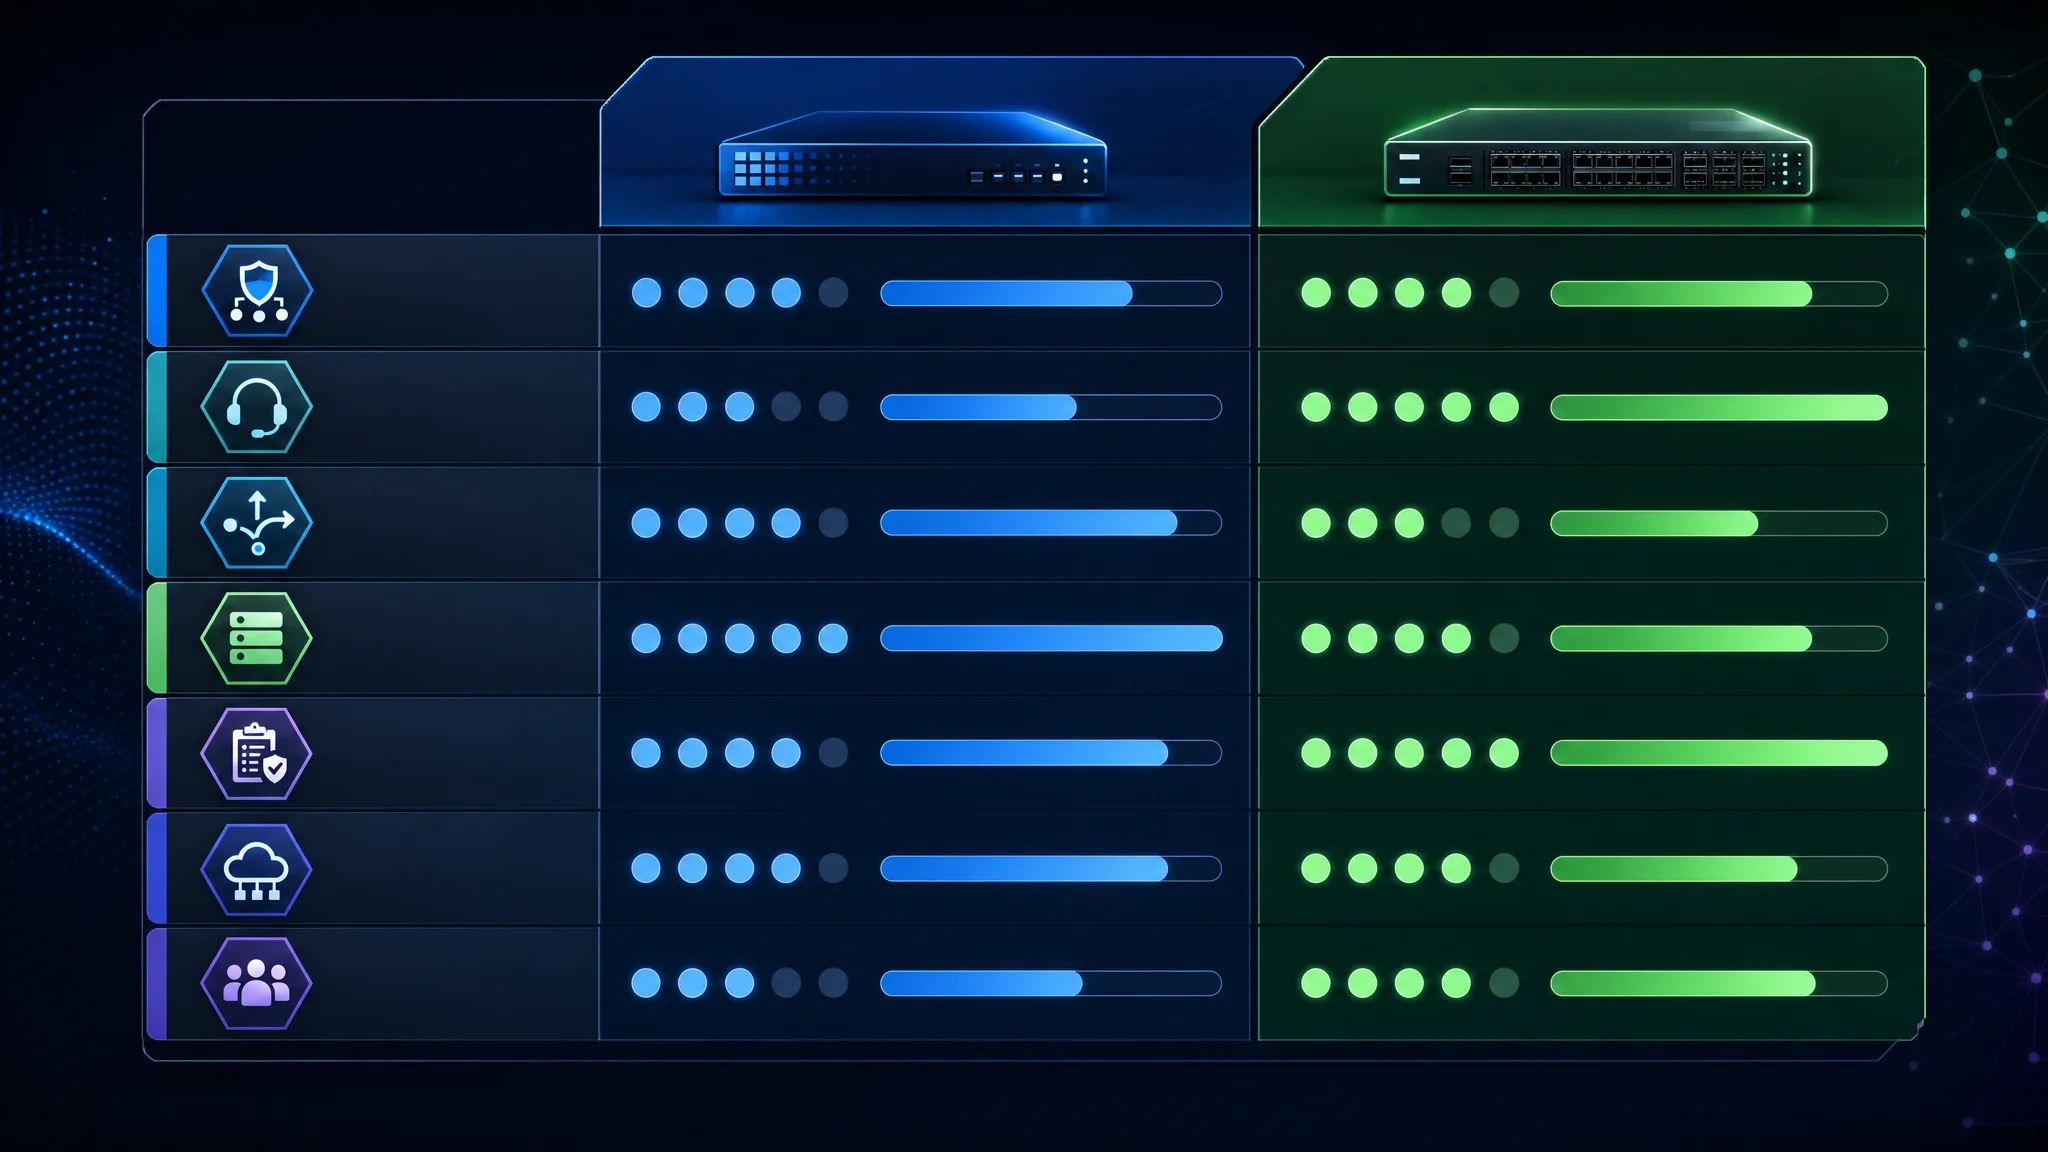
Scheda di Valutazione dei Criteri di Selezione
Valuta ogni fattore da 1 a 5 (1=non importante, 5=critico), poi moltiplica per il punteggio del vendor:
| Criteri | Peso (1-5) | Punteggio Fortinet | Punteggio Cisco | Tua Priorità |
|---|---|---|---|---|
| Costo iniziale | _____ | 5 | 3 | _____ |
| TCO (5 anni) | _____ | 5 | 3 | _____ |
| Prestazioni/prezzo | _____ | 5 | 3 | _____ |
| Prestazioni pure | _____ | 4 | 4 | _____ |
| Semplicità di gestione | _____ | 5 | 3 | _____ |
| Ecosistema vendor | _____ | 3 | 5 | _____ |
| Integrazione terze parti | _____ | 3 | 5 | _____ |
| Routing avanzato | _____ | 3 | 5 | _____ |
| Qualità supporto | _____ | 4 | 5 | _____ |
| Integrazione SD-WAN | _____ | 5 | 4 | _____ |
| Intelligence sulle minacce | _____ | 4 | 5 | _____ |
| Maturità automazione | _____ | 4 | 4 | _____ |
| Integrazione cloud | _____ | 4 | 5 | _____ |
Istruzioni per la Valutazione:
- Inserisci il peso di priorità per ogni criterio (1-5)
- Moltiplica peso × punteggio vendor per ogni riga
- Somma i totali per Fortinet e Cisco
- Il punteggio più alto indica la soluzione più adatta alle tue esigenze
Raccomandazioni Finali per Scenario
Scegli Fortinet Quando:
- ✅ Vincoli di budget significativi (risparmio del 40-60%)
- ✅ Necessità di SD-WAN integrata senza appliance separate
- ✅ Priorità alla gestione semplificata (team IT ridotto)
- ✅ Distribuzione principalmente in filiali
- ✅ Nessun investimento preesistente in rete campus Cisco
- ✅ Prestazioni per dollaro sono la metrica chiave
- ✅ Infrastruttura-as-code è critica (miglior supporto Terraform)
Scegli Cisco Quando:
- ✅ Rete campus Cisco esistente con ISE implementato
- ✅ Necessità di segmentazione avanzata (requisiti TrustSec/SGT)
- ✅ L’azienda richiede supporto premium vendor (Cisco TAC)
- ✅ Requisiti di routing complessi (tabelle BGP complete, MPLS)
- ✅ Distribuzioni data center su larga scala (integrazione ACI)
- ✅ Conformità richiede certificazioni vendor specifiche
- ✅ Distribuzioni cloud-native (migliore integrazione API AWS/Azure)
- ✅ Architettura multi-tenant per service provider
Considera un Approccio Ibrido Quando:
- ✅ Grande azienda con data center e filiali
- ✅ Necessità di qualità Cisco in sede centrale, risparmio nei rami
- ✅ Migrazione graduale da un vendor all’altro
- ✅ Requisiti di sicurezza diversi per siti differenti
Conclusione
Sia Fortinet che Cisco offrono soluzioni di sicurezza di rete di livello mondiale, ma eccellono in scenari diversi:
Fortinet FortiGate offre un eccezionale valore, prestazioni per dollaro e gestione semplificata grazie all’architettura Security Fabric. L’approccio integrato funziona perfettamente per organizzazioni che vogliono una gestione della sicurezza unificata senza complessità. FortiGate è il chiaro vincitore per PMI, distribuzioni in filiali e aziende attente al budget che necessitano di funzionalità di sicurezza moderne senza prezzi premium.
Cisco Secure Firewall (Firepower) fornisce affidabilità enterprise, integrazione completa dell’ecosistema e funzionalità avanzate richieste dalle grandi aziende. Il prezzo premium è giustificato quando servono integrazione ISE, micro-segmentazione TrustSec, supporto di livello mondiale o capacità di routing complesse. Cisco rimane lo standard per grandi imprese, data center e organizzazioni con investimenti infrastrutturali Cisco esistenti.
Il premium TCO del 60-80% per le soluzioni Cisco è significativo e spesso difficile da giustificare a meno che non si necessiti specificamente delle capacità avanzate o dell’integrazione dell’ecosistema Cisco. Tuttavia, per le organizzazioni per cui queste caratteristiche sono importanti, l’investimento in Cisco ripaga in termini di efficienza operativa e capacità avanzate di sicurezza.
Le nostre raccomandazioni per il 2026:
- Piccole imprese (10-100 utenti): Fortinet FortiGate 60F-100F (valore imbattibile)
- Mercato medio (100-1.000 utenti): Fortinet (a meno che l’infrastruttura Cisco esistente non imponga Cisco)
- Enterprise (1.000-10.000 utenti): Cisco per sede centrale/data center, considerare Fortinet per le filiali
- Grande impresa (oltre 10.000 utenti): Cisco (collaudato su larga scala, ecosistema completo)
- Provider di servizi/MSP: Fortinet (migliore multi-tenancy e margini)
punti principali: Non scegliere solo in base al marchio. Mappa i tuoi requisiti tecnici, vincoli di budget e infrastruttura esistente al quadro decisionale sopra. Molte organizzazioni implementano con successo architetture ibride, usando Cisco dove le sue forze sono più rilevanti e Fortinet dove l’efficienza dei costi è prioritaria.
Riferimenti
- Sito ufficiale Fortinet
- Sito ufficiale Cisco Security
- Gartner Magic Quadrant per Network Firewall 2026
- Note di rilascio FortiOS 7.6
- Documentazione Cisco Secure Firewall 7.4
- Rapporto comparativo NSS Labs NGFW 2026
- Guida all’architettura Fortinet Security Fabric
- Panoramica piattaforma Cisco SecureX
- Analisi TCO Fortinet vs Cisco - Forrester Research 2026
- IDC MarketScape: Worldwide Network Security Appliances 2026
Related Posts
This article refers to other articles we've written:
- pfSense vs Firewalla vs OPNsense
Confronto completo 2026 delle soluzioni firewall pfSense, Firewalla e OPNsense per la sicurezza delle reti domestiche e aziendali. Trova l'opzione migliore per le tue esigenze.
- Ubiquiti Unifi vs TP-Link Omada: quale sistema di rete è più adatto a voi?
Confrontate i sistemi di rete Ubiquiti Unifi e TP-Link Omada per scegliere quello giusto per le vostre esigenze.
