Gestire gli incidenti di cybersicurezza

Table of Contents
Sviluppare un piano di risposta agli incidenti di cybersicurezza: passaggi chiave per una risposta efficace
Nell’era digitale, la cybersicurezza è diventata una priorità fondamentale per organizzazioni di ogni dimensione. Con l’aumento delle minacce informatiche e degli attacchi, le aziende devono disporre di un piano di risposta agli incidenti ben definito. Il piano fornisce una guida per gestire e limitare efficacemente l’impatto degli incidenti di cybersicurezza. In questo articolo esaminiamo i passaggi principali per sviluppare il piano e il valore di ciascuno.
_
Perché è importante un piano di risposta agli incidenti di cybersicurezza
Il ruolo della cybersicurezza nell’era digitale
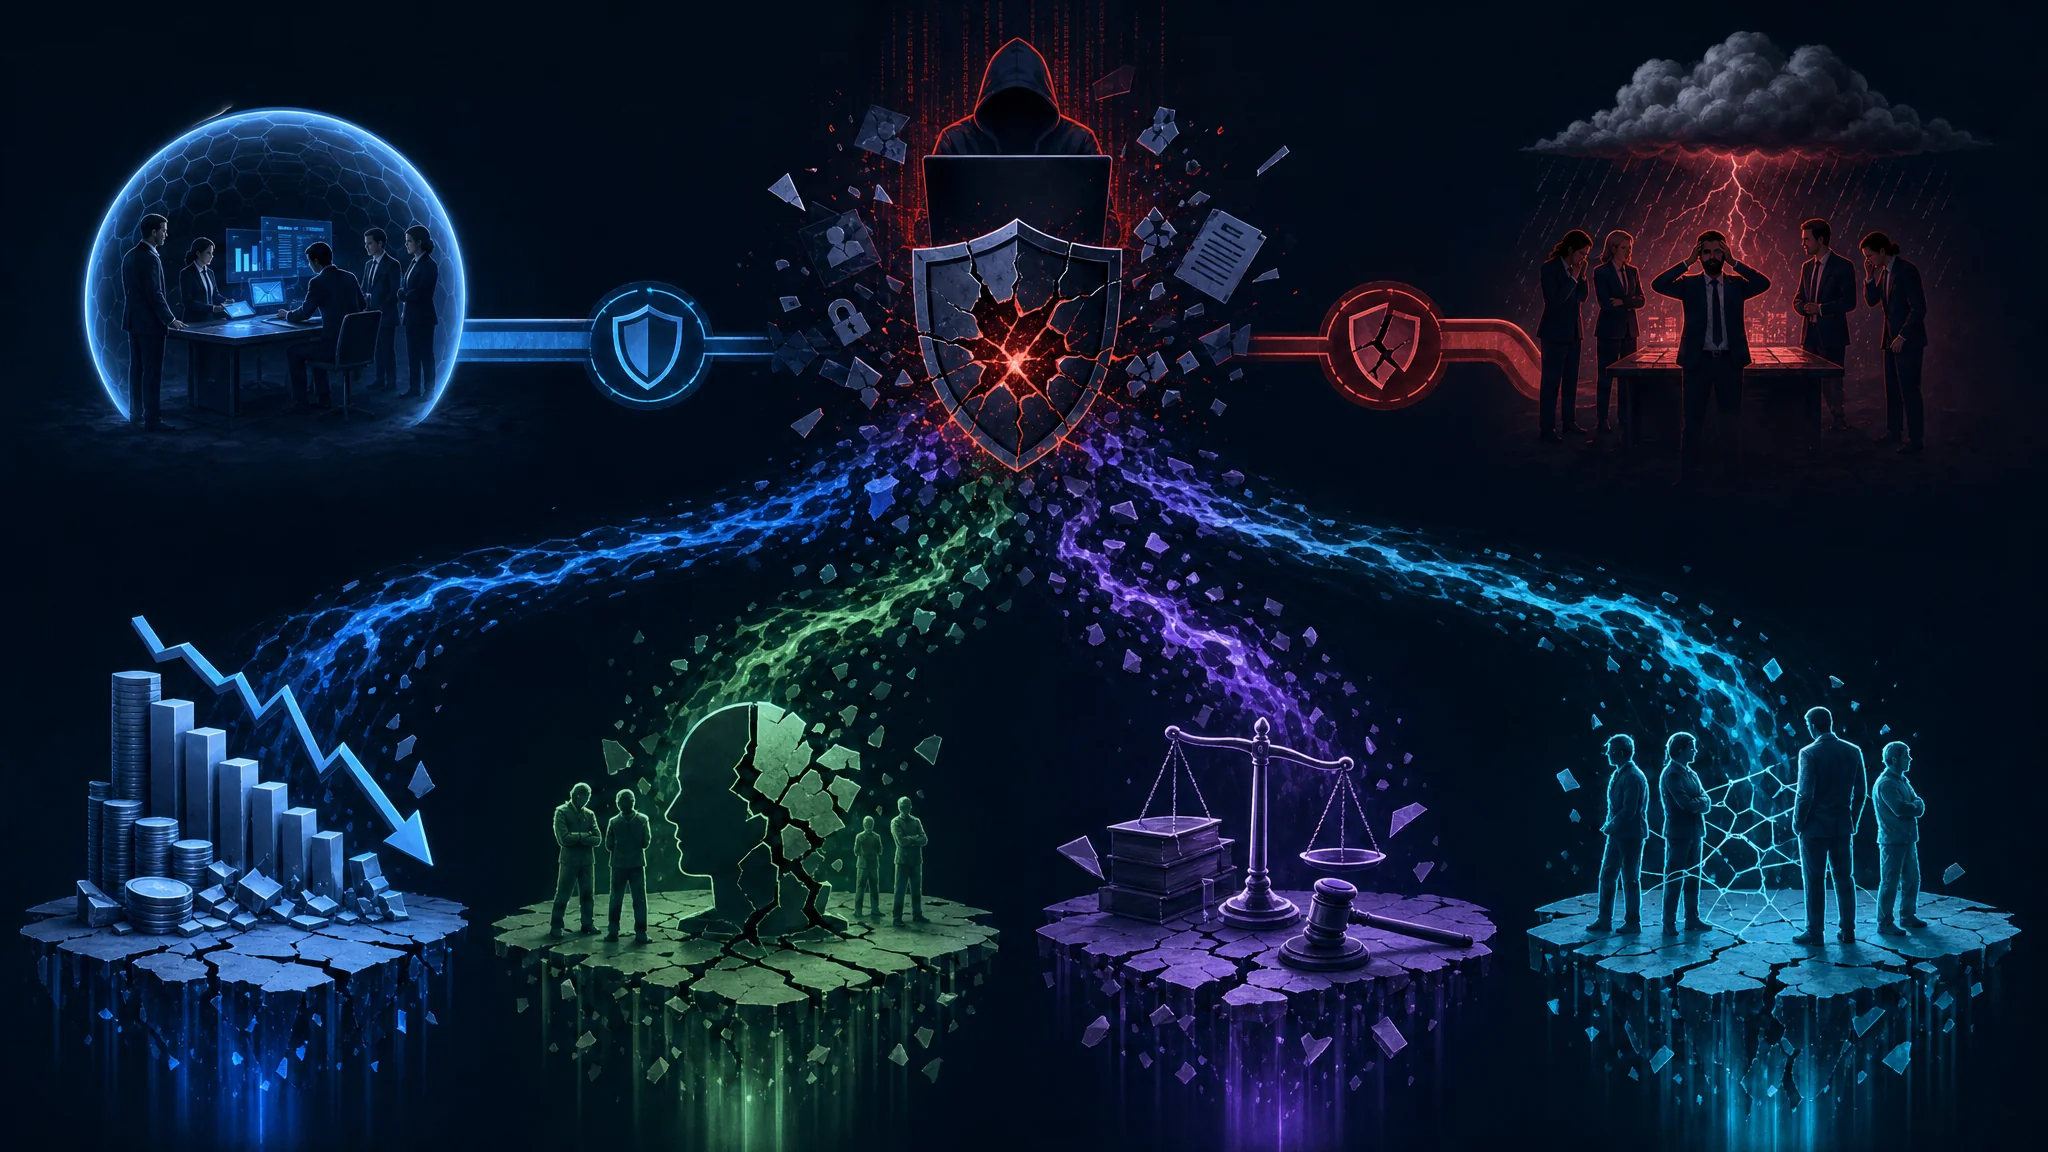
Nel mondo interconnesso di oggi, le organizzazioni dipendono in larga misura da sistemi e reti digitali per le attività quotidiane. Questa dipendenza le rende vulnerabili a molte minacce informatiche, tra cui violazioni dei dati, attacchi malware e infezioni ransomware. Un singolo incidente di cybersicurezza può causare notevoli perdite finanziarie, danni alla reputazione e conseguenze legali. Un piano di risposta ben progettato è quindi essenziale per ridurre l’impatto di tali incidenti.
Il possibile impatto degli incidenti di cybersicurezza
Un incidente informatico può interrompere gravemente le attività di un’organizzazione, causando tempi di inattività, perdita di informazioni sensibili e danni ai sistemi critici. Le conseguenze possono coinvolgere anche clienti, partner e fornitori. Inoltre, il quadro legale e normativo sulla cybersicurezza diventa più rigoroso, con multe e sanzioni elevate per le violazioni. Le organizzazioni devono quindi prepararsi a gestire gli incidenti in modo rapido ed efficace.
Un motivo fondamentale per dotarsi di un piano completo di risposta agli incidenti è il rischio di perdite finanziarie. Secondo uno studio di IBM, nel 2020 il costo medio di una violazione dei dati era di 3,86 milioni di dollari. Il totale comprende indagini sull’incidente, spese legali, notifiche ai clienti e contenimento dei danni. Senza un piano adeguato, un’organizzazione potrebbe non essere pronta ad affrontare l’impatto finanziario, con conseguenze durature sulla stabilità finanziaria e sulle attività aziendali.
Anche il danno alla reputazione causato da un incidente può essere grave. Oggi le informazioni si diffondono rapidamente sui social media e sulle piattaforme online. La notizia di una violazione dei dati o di un attacco informatico può compromettere in poco tempo l’immagine dell’organizzazione e ridurre la fiducia dei clienti. Ne possono derivare opportunità commerciali perse, minore fedeltà dei clienti e difficoltà nel trovarne di nuovi. Un piano consente di gestire la reputazione in modo proattivo, rispondendo con tempestività e trasparenza per limitare i danni al marchio.
Oltre alle conseguenze finanziarie e reputazionali, gli incidenti di cybersicurezza comportano implicazioni legali e normative. Le organizzazioni devono rispettare le numerose norme sulla protezione dei dati per evitare sanzioni elevate. Per esempio, il Regolamento generale sulla protezione dei dati dell’Unione europea (GDPR) prevede multe fino a 20 milioni di euro o al 4% del fatturato annuo mondiale, a seconda di quale importo sia superiore. Un piano che includa misure per gli obblighi legali e normativi riduce il rischio di non conformità e le relative conseguenze finanziarie e legali.
La natura interconnessa dell’ecosistema aziendale fa sì che un incidente possa produrre effetti a catena anche fuori dall’organizzazione. Se i sistemi di un fornitore vengono compromessi, la catena di approvvigionamento può subire interruzioni e la disponibilità di beni o servizi può risentirne. Una violazione dei dati dei clienti può causare furti d’identità o frodi e danneggiare il rapporto con loro. Un piano che consideri le parti interessate esterne aiuta a gestire le conseguenze e a mantenere la fiducia di partner, fornitori e clienti.
L’importanza di un piano di risposta agli incidenti di cybersicurezza è fondamentale per la strategia di sicurezza complessiva di un’organizzazione. Il piano limita gli effetti sulla stabilità finanziaria, sulla reputazione, sulla conformità legale e sui rapporti esterni. Investire in un piano ben progettato aiuta a ridurre i rischi e a garantire la continuità operativa nell’era digitale.
Elementi chiave di un piano di risposta agli incidenti di cybersicurezza
Identificare e classificare gli incidenti di cybersicurezza
Il primo passaggio consiste nell’identificare e classificare con precisione i diversi tipi di incidenti. Occorre analizzare gli incidenti passati, comprenderne le caratteristiche e categorizzarli in base alla gravità e al potenziale impatto. Così le organizzazioni possono assegnare le risorse e dare priorità alle risposte in modo efficace.
Per esempio, gli incidenti si possono classificare come violazioni dei dati, infezioni malware, intrusioni di rete o attacchi di phishing. Ogni tipo richiede una strategia e un livello di urgenza diversi. Comprendere chiaramente i tipi di incidente permette di adattare il piano alle sfide specifiche.
Costituire un team di risposta
Una risposta efficace richiede un team dedicato di professionisti della cybersicurezza in grado di agire con rapidità ed efficacia. Il team dovrebbe includere competenze in cybersicurezza, infrastruttura IT, ambito legale e comunicazione. Un team ben organizzato semplifica il processo e assicura un approccio coordinato ed efficiente.
Il team dovrebbe inoltre avere ruoli e responsabilità assegnati, affinché ogni membro conosca i propri compiti durante un incidente. Tra i ruoli figurano coordinatore dell’incidente, analista tecnico, consulente legale e addetto alle relazioni pubbliche. Definire chiaramente ruoli e responsabilità facilita la collaborazione ed evita confusione o duplicazioni.
Sviluppare procedure di risposta
Le procedure descrivono i passaggi da seguire quando si verifica un incidente di cybersicurezza. Dovrebbero coprire diversi scenari e fornire indicazioni chiare su come contenere l’incidente, indagarne la causa principale, rimediare all’impatto e ripristinare le normali attività.
Per esempio, in caso di violazione dei dati, le procedure potrebbero prevedere di isolare i sistemi interessati, svolgere un’analisi forense per determinare l’entità della violazione, avvisare le persone interessate o le autorità di regolamentazione e adottare misure per prevenire nuove violazioni.
Le procedure vanno riesaminate e aggiornate regolarmente per tenere conto dell’evoluzione delle minacce. Con l’emergere di nuove minacce e l’avanzare delle tecnologie, le organizzazioni devono adattarle. Le esercitazioni tabletop e le simulazioni aiutano a verificarne l’efficacia e a individuare gli aspetti da migliorare.
Procedure ben definite riducono l’impatto degli incidenti e permettono una risposta rapida ed efficiente, contenendo i possibili danni alla reputazione, alle finanze e alla fiducia dei clienti.
Passaggi per sviluppare un piano efficace di risposta agli incidenti
Condurre una valutazione dei rischi
Prima di sviluppare un piano, le organizzazioni dovrebbero svolgere una valutazione completa dei rischi per individuare vulnerabilità e minacce potenziali. Il processo valuta sistemi, reti e risorse informative, oltre alla probabilità e al possibile impatto dei diversi incidenti informatici. I risultati aiutano a stabilire le priorità e ad assegnare le risorse in modo efficace.
Durante la valutazione, le organizzazioni possono coinvolgere esperti esterni di cybersicurezza per eseguire test di penetrazione e valutazioni delle vulnerabilità. Gli esperti simulano attacchi reali per individuare i punti deboli dell’infrastruttura. Le verifiche interne possono inoltre valutare la conformità agli standard e alle normative di settore.
Al termine, l’organizzazione comprende meglio la propria postura di cybersicurezza. Può individuare gli asset critici che richiedono maggiore protezione e valutare le conseguenze di un attacco riuscito. Queste informazioni orientano lo sviluppo di un piano efficace di risposta agli incidenti.
Sviluppare e attuare politiche di risposta agli incidenti
Le politiche di risposta definiscono l’approccio dell’organizzazione alla gestione degli incidenti. Devono essere conformi alle migliori pratiche di settore e ai requisiti normativi. Devono indicare con chiarezza ruoli e responsabilità, procedure di escalation, protocolli di comunicazione e obblighi legali. Politiche ben definite assicurano una risposta coerente e coordinata.
Nello sviluppare le politiche, le organizzazioni dovrebbero considerare le caratteristiche specifiche del settore e le minacce che affrontano. Per esempio, le organizzazioni sanitarie potrebbero dover rispettare le norme HIPAA, mentre gli istituti finanziari potrebbero dover seguire i requisiti PCI DSS. Adattare le politiche a tali esigenze aiuta ad affrontare le sfide previste.
L’attuazione delle politiche richiede collaborazione tra i diversi reparti dell’organizzazione. Così tutti comprendono ruoli e responsabilità durante un incidente informatico. Formazione e comunicazione regolari sono essenziali affinché il personale conosca le politiche e le applichi in modo efficace.
Formare e istruire il personale
Una risposta efficace richiede personale competente e preparato. Le organizzazioni dovrebbero investire in programmi regolari di formazione e istruzione per fornire ai dipendenti le competenze necessarie a rilevare, segnalare e gestire gli incidenti. Ciò include la consapevolezza delle minacce comuni e delle tecniche di attacco, buone pratiche di igiene informatica ed esercitazioni tabletop con scenari realistici.
La formazione dovrebbe coprire rilevamento e analisi degli incidenti, conservazione delle prove, contenimento e ripristino. I dipendenti dovrebbero imparare a riconoscere i possibili indicatori di compromissione (IOC) e a segnalare tempestivamente gli incidenti. Le competenze acquisite permettono loro di contribuire attivamente alla mitigazione delle minacce informatiche.
Oltre alla formazione, le organizzazioni dovrebbero creare una cultura di consapevolezza della cybersicurezza. Ciò richiede comunicazioni regolari sulle minacce più recenti e indicazioni su come proteggere le informazioni sensibili. Promuovere responsabilità e vigilanza crea una solida difesa contro gli attacchi informatici.
Verificare e migliorare il piano di risposta agli incidenti
Verificare regolarmente il piano di risposta
Le verifiche sono una componente essenziale di ogni piano. Le organizzazioni dovrebbero svolgere esercitazioni e simulazioni regolari per testare l’efficacia delle procedure, individuare lacune o debolezze e valutare le capacità del team di risposta. Le prove vanno dalle esercitazioni tabletop, in cui i partecipanti discutono scenari ipotetici, alle simulazioni più avanzate di red teaming, in cui esperti esterni riproducono attacchi reali.
Durante le esercitazioni tabletop, le organizzazioni possono analizzare vari scenari ipotetici e valutare la tenuta del piano in circostanze diverse. Possono partecipare le principali parti interessate di vari reparti, per valutare il piano in modo completo. Le simulazioni aiutano a individuare gli aspetti da migliorare e ad apportare le modifiche necessarie.
Le esercitazioni di red teaming simulano attacchi reali. Esperti esterni, spesso chiamati hacker etici, tentano di violare i sistemi e sfruttare le vulnerabilità. La prova offre informazioni utili sull’efficacia del piano e sulla sicurezza complessiva dell’organizzazione. Individuando debolezze e vulnerabilità, l’organizzazione può intervenire in modo proattivo e rafforzare le difese.
Imparare dagli incidenti passati
Ogni incidente offre lezioni utili per migliorare le risposte future. Le organizzazioni dovrebbero svolgere revisioni approfondite dopo gli incidenti per analizzare cosa non ha funzionato, individuare miglioramenti e attuare misure correttive. È necessario promuovere una cultura di apprendimento e miglioramento continui per tenere il passo con le minacce.
Le revisioni dovrebbero coinvolgere tutte le parti interessate, inclusi il team di risposta, il personale IT e la dirigenza. Raccogliere prospettive diverse aiuta a comprendere l’incidente e il suo impatto. Le revisioni dovrebbero concentrarsi sulle cause principali, sull’efficacia del piano e sulle modifiche o gli aggiornamenti necessari.
Le organizzazioni dovrebbero inoltre valutare verifiche esterne o esperti di terze parti per una valutazione obiettiva delle capacità di risposta. Queste analisi offrono nuove prospettive e raccomandazioni basate sulle migliori pratiche di settore e sulle tendenze emergenti.
Miglioramento e adattamento continui
Le minacce informatiche cambiano di continuo. Le organizzazioni devono migliorare e adattare continuamente i piani per affrontare nuove sfide. Devono seguire tendenze, tecnologie e pratiche di cybersicurezza, e rivedere il piano affinché rispecchi i cambiamenti nei sistemi, nei processi e nel profilo di rischio dell’organizzazione.
Le organizzazioni dovrebbero monitorare attivamente il panorama della cybersicurezza per conoscere nuove minacce e vulnerabilità. Tra le fonti figurano pubblicazioni di settore, feed di threat intelligence e comunità e forum di cybersicurezza. Restare informati aiuta ad aggiornare proattivamente i piani con contromisure e strategie di mitigazione adeguate.
Il piano va riesaminato regolarmente per verificarne pertinenza ed efficacia. Quando cambiano i sistemi, i processi o il profilo di rischio dell’organizzazione, occorre aggiornare il piano. Le revisioni possono riguardare gli obiettivi, ruoli e responsabilità del team e le lezioni apprese da incidenti o esercitazioni precedenti.
Le organizzazioni dovrebbero anche svolgere periodicamente prove o simulazioni per valutare la preparazione del team e verificare l’efficacia del piano. Queste attività aiutano a individuare lacune e aree da migliorare, così l’organizzazione può apportare modifiche e rafforzare le proprie capacità di risposta.
Conclusione
In un’epoca in cui le minacce informatiche rappresentano rischi significativi per organizzazioni di ogni dimensione, sviluppare e attuare un solido piano di risposta agli incidenti di cybersicurezza è essenziale. Il piano aiuta a ridurre l’impatto degli incidenti, tutelare la stabilità finanziaria e la reputazione, assicurare la conformità legale e mantenere rapporti solidi con partner e clienti. Comprendere l’importanza di un piano ben strutturato e seguire con attenzione i passaggi descritti aiuta le organizzazioni a gestire le minacce e a ridurre i possibili danni.
Riferimenti
- IBM Security. (2020). Cost of a Data Breach Report 2020. Link
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. Link
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. Link
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. Link

Related Posts