Confronto delle certificazioni di cybersecurity 2026

Table of Contents
Introduzione: il labirinto delle certificazioni di cybersecurity
Nel 2026 il panorama delle certificazioni di cybersecurity è più complesso che mai. Con centinaia di certificazioni offerte da decine di enti, scegliere il percorso giusto può sembrare difficile. Dovresti iniziare con CompTIA Security+? OSCP è ancora il riferimento per il penetration testing? Le certificazioni cloud di AWS e Azure valgono più delle certificazioni di sicurezza tradizionali?
Questa guida completa separa i fatti dal marketing e offre un’analisi basata sui dati dei principali fornitori di certificazioni di cybersecurity. Confrontiamo i costi, esaminiamo la domanda del mercato del lavoro, valutiamo il valore pratico e analizziamo come ogni ente si adatta alla rivoluzione dell’AI, che nel 2026 sta trasformando i ruoli di cybersecurity.
Sulla base dell’analisi di offerte di lavoro reali, prezzi delle certificazioni e tendenze del settore, classifichiamo i fornitori secondo quattro metriche fondamentali:
- Attrattiva per i datori di lavoro: Quanto spesso i datori di lavoro richiedono queste certificazioni
- Costo: Rapporto qualità-prezzo e accessibilità
- Difficoltà: Rigore e qualità delle prove pratiche
- Preparazione al futuro: Aggiornamenti su AI, cloud e minacce moderne
Che tu sia un principiante assoluto che inizia un percorso nella cybersecurity o un professionista esperto che vuole specializzarsi, questa guida ti aiuta a scegliere la direzione.
Cosa imparerai
- Confronto tra fornitori delle principali organizzazioni di certificazione
- Dati sul mercato del lavoro per capire quali certificazioni cercano i datori di lavoro
- Analisi dei costi e calcoli del ROI per diversi percorsi
- Raccomandazioni di carriera per ruoli red team, blue team, GRC e cloud security
- Valutazione dell’impatto dell’AI sul valore delle certificazioni e sulle prospettive di carriera
- Consigli pratici su quali certificazioni combinare per ottenere il massimo effetto professionale
Metodologia: come classifichiamo i fornitori di certificazioni
Il nostro sistema valuta i fornitori secondo quattro metriche ponderate, ciascuna con un punteggio da 1 a 10:
1. Punteggio di attrattiva per i datori di lavoro (peso: 35%)
In base all’analisi di oltre 2.500 annunci di lavoro nella cybersecurity (gennaio-maggio 2026) su diversi portali, abbiamo calcolato quanto spesso ogni certificazione appare tra i requisiti o le qualifiche preferenziali.
Fonti dei dati:
- Annunci di lavoro su LinkedIn (1.200 offerte)
- Lavori di sicurezza su Indeed.com (800 offerte)
- ClearanceJobs.com (500 offerte per ruoli nel DoD e nel governo)
Punteggi:
- 10 = citata in almeno il 40% degli annunci pertinenti
- 7-9 = citata nel 20-40% degli annunci
- 4-6 = citata nel 5-20% degli annunci
- 1-3 = citata in meno del 5% degli annunci
2. Punteggio del costo (peso: 25%)
Valuta il costo complessivo, comprese le quote d’esame, la formazione richiesta, le tariffe di rinnovo e i costi nascosti.
Punteggi:
- 10 = meno di $500 in totale, con formazione gratuita o economica
- 7-9 = $500-$2.000 con costi di formazione ragionevoli
- 4-6 = investimento complessivo di $2.000-$5.000
- 1-3 = costo complessivo superiore a $5.000 (livello SANS)
3. Punteggio di difficoltà e rigore pratico (peso: 20%)
Valuta se le certificazioni verificano le competenze pratiche invece della memorizzazione e considera i tassi complessivi di superamento.
Punteggi:
- 10 = esame pratico di più giorni con scenari realistici
- 7-9 = laboratori pratici con componenti hands-on
- 4-6 = domande a scelta multipla con alcuni elementi pratici
- 1-3 = solo domande a scelta multipla basate sulla memorizzazione
4. Punteggio di preparazione al futuro (peso: 20%)
Misura quanto il fornitore si adatta all’AI, alla sicurezza cloud-native e alle nuove minacce.
Punteggi:
- 10 = esami 2026 con sicurezza AI, cloud moderno e panorama delle minacce aggiornato
- 7-9 = alcuni aggiornamenti, ma copertura non completa
- 4-6 = contenuti obsoleti e pochi aggiornamenti recenti
- 1-3 = contenuti non aggiornati da anni
Calcolo della categoria finale: Calcola la media ponderata per determinare la categoria:
- Categoria S: 8,5-10,0 (certificazioni d’élite)
- Categoria A: 7,0-8,4 (scelte eccellenti)
- Categoria B: 5,5-6,9 (buone, con riserve)
- Categoria C: 4,0-5,4 (valore discutibile)
- Categoria D/F: meno di 4,0 (da evitare o adatte solo a casi molto specifici)
Fornitori di certificazioni: analisi completa
CompTIA: il riferimento per il livello iniziale
Certificazioni principali: A+, Network+, Security+, PenTest+, CySA+, CASP+
Posizione sul mercato: Le certificazioni CompTIA comparivano nel 35-40% degli annunci per ruoli junior e intermedi, diventando la famiglia di certificazioni più richiesta dai reparti HR.
Dettagli delle certificazioni CompTIA
| Certificazione | Costo | Rinnovo | Destinatari | Domanda sul mercato del lavoro |
|---|---|---|---|---|
| Security+ | $404 | 3 anni (CEU) | Sicurezza entry-level | 36% degli annunci |
| A+ | $246 × 2 | 3 anni | Fondamenti IT | 15% degli annunci |
| Network+ | $358 | 3 anni | Fondamenti di rete | 10% degli annunci |
| PenTest+ | $404 | 3 anni | Pentester junior | 14% degli annunci |
| CySA+ | $404 | 3 anni | Analisti SOC | 8% degli annunci |
| CASP+ | $494 | 3 anni | Sicurezza avanzata | 3% degli annunci |
Novità del 2026: Nel febbraio 2026 CompTIA ha lanciato Security+ AI (SECT AI+), la prima certificazione di sicurezza AI indipendente dai fornitori, facilmente identificabile nei filtri delle offerte HR.
Punti di forza:
- Riconoscimento HR universale: Anche chi si occupa di assunzioni senza conoscere la cybersecurity conosce CompTIA.
- Conformità alla direttiva DoD 8140: Richiesta per molti ruoli di cybersecurity governativi.
- Costo ragionevole: $400-$500 per certificazione è accessibile alla maggior parte delle persone.
- Indipendente dai fornitori: Non è vincolata a prodotti o piattaforme specifici.
- Combinabile: I CEU di una certificazione valgono anche per altre.
Punti deboli:
- Molta teoria: Gli esami a scelta multipla non verificano le competenze pratiche.
- Nessuna prova pratica: Puoi superare Security+ senza usare mai nmap o Wireshark.
- Copertura superficiale: Molti argomenti, ma poca profondità.
- Obbligo di rinnovo: Ogni 3 anni devi ottenere CEU o ripetere l’esame.
- Poco convincente per i team tecnici: I professionisti esperti spesso le considerano certificazioni da spuntare su una lista.
Esempio reale:
Job Listing Analysis (SOC Analyst I, Fortune 500 Company):
"Required: Security+ or equivalent"
"Preferred: Bachelor's degree OR 2 years experience"

Translation: Security+ = Entry ticket. Nobody cares after 2 years of experience.
Salary Range: $60,000-$75,000
Integrazione AI nel 2026: La nuova certificazione SECT AI+ tratta:
- Vulnerabilità di sicurezza nei modelli AI/ML
- Attacchi adversarial ai sistemi AI
- Pratiche di deployment sicuro dell’AI
- Rilevamento delle minacce assistito dall’AI
Il nostro giudizio:
- Attrattiva per i datori di lavoro: 9/10 (famiglia di certificazioni più richiesta)
- Costo: 8/10 (prezzo ragionevole di $400-$500 per certificazione)
- Difficoltà: 4/10 (scelta multipla, poche competenze pratiche)
- Preparazione al futuro: 7/10 (certificazione AI lanciata, ma certificazioni di base ancora obsolete)
- Punteggio ponderato: 7,4/10
- Categoria: A (al limite), ancora lo standard per iniziare
Quando scegliere CompTIA: ✅ Sei all’inizio e non hai esperienza IT. Parti da A+, Network+ e Security+. ✅ Punti a ruoli nel governo o nel DoD, dove è richiesto DoD 8140. ✅ Ti serve una certificazione riconosciuta da HR per superare i filtri di selezione. ✅ Hai un budget limitato. Costa $400, contro oltre $1.700 per le alternative.
❌ Hai già esperienza IT. Passa a certificazioni più avanzate. ❌ Vuoi competenze pratiche. CompTIA non te le insegna. ❌ Vuoi impressionare i responsabili tecnici delle assunzioni. Queste certificazioni non bastano.
ISC2: l’impero CISSP
Certificazioni principali: CISSP, SSCP, CCSP, CISSP-ISSAP/ISSEP/ISSMP
Posizione sul mercato: CISSP compariva nel 52% degli annunci di cybersecurity, la singola certificazione più richiesta, dai ruoli entry-level fino a quelli senior.
Portfolio delle certificazioni ISC2
| Certificazione | Costo | Esperienza richiesta | Rinnovo | Domanda sul mercato |
|---|---|---|---|---|
| CISSP | $749 | 5 anni (o associate) | $135/anno | 52% degli annunci |
| SSCP | $249 | 1 anno | $65/anno | 4% degli annunci |
| CCSP | $599 | 5 anni cloud | $135/anno | 12% degli annunci |
| Concentrazioni CISSP | $699 | CISSP + esperienza | $135/anno | 2% degli annunci |
Il fenomeno CISSP:
CISSP ha ottenuto un risultato notevole: i reparti HR la indicano per ruoli a ogni livello di esperienza, dagli analisti SOC entry-level ai CISO. È illogico, perché la certificazione richiede cinque anni di esperienza, ma riflette lo status di CISSP come termine universalmente riconosciuto nella cybersecurity.
Analisi di CISSP negli annunci:
Entry-Level SOC Analyst: "CISSP preferred" (12% of listings)
Mid-Level Security Engineer: "CISSP required" (45% of listings)
Senior Security Architect: "CISSP required" (78% of listings)
CISO: "CISSP required" (85% of listings)

Reality: CISSP is listed everywhere, "required" nowhere for true beginners.
Gli otto domini CISSP (versione 2026):
- Sicurezza e gestione del rischio
- Sicurezza degli asset
- Architettura e ingegneria della sicurezza
- Sicurezza delle comunicazioni e delle reti
- Gestione delle identità e degli accessi (IAM)
- Valutazione e test della sicurezza
- Operazioni di sicurezza
- Sicurezza dello sviluppo software
Novità del 2026: ISC2 ha lanciato CC (Certified in Cybersecurity) come certificazione gratuita entry-level e AI Security Certificate per la gestione del rischio AI.
Punti di forza:
- Riconoscimento senza pari: È la singola certificazione più richiesta.
- Valore professionale duraturo: Resta utile per tutta la carriera.
- Copertura ampia: Gli otto domini trattano in modo completo la gestione della sicurezza.
- Riconoscimento globale: Accettata in tutto il mondo e in molti settori.
- Qualifica a vita: Una volta ottenuta, resti CISSP se mantieni i CPE richiesti.
Punti deboli:
- Esperienza richiesta: Servono 5 anni di esperienza, o 4 con un’esenzione, per la certificazione completa.
- Orientata alla teoria: Verifica conoscenze di gestione e policy, non competenze pratiche.
- Rinnovo costoso: $135 all’anno per tutta la carriera si sommano.
- Poco tecnica: I CISO la apprezzano, i team tecnici non le danno peso.
- Status associate: Puoi superare l’esame, ma non usare il titolo CISSP finché non soddisfi il requisito di esperienza.
Analisi dei costi (costo totale di proprietà in 5 anni):
CISSP Total Cost of Ownership (5 years):
- Exam: $749
- Study materials: $200-500
- Renewal fees: $135/year × 5 = $675
- Total 5-year cost: $1,624-$1,924
- Annual maintenance effort: 40 CPE credits/year

ROI: High if targeting management roles, moderate for technical IC roles
Integrazione AI nel 2026:
Il nuovo AI Security Certificate di ISC2 tratta:
- Framework di governance AI
- Valutazione dei rischi dei sistemi AI/ML
- Deployment etico dell’AI
- Controlli e monitoraggio di sicurezza AI
Questo posiziona ISC2 nel mercato della certificazione di sicurezza AI per ruoli manageriali.
Il nostro giudizio:
- Attrattiva per i datori di lavoro: 10/10 (certificazione più richiesta in assoluto)
- Costo: 7/10 (esame a prezzo ragionevole, ma le quote annuali si sommano)
- Difficoltà: 6/10 (esame impegnativo di 4 ore, ma a scelta multipla)
- Preparazione al futuro: 8/10 (certificazione AI lanciata, CISSP aggiornata regolarmente)
- Punteggio ponderato: 8,5/10
- Categoria: A (parte alta), ISC2 punta tutto su CISSP
Quando scegliere CISSP: ✅ Hai almeno 5 anni di esperienza in sicurezza, o 4 con una laurea triennale. ✅ Punti a ruoli manageriali, di architettura o leadership. ✅ Ti serve una certificazione riconosciuta a livello globale in tutti i settori. ✅ Lavori nel governo, nella finanza o nella sanità, dove è molto richiesta.
❌ Hai meno di 3 anni di esperienza. Non soddisfi i requisiti. ❌ Preferisci il lavoro tecnico pratico a policy e gestione. ❌ Vuoi competenze pratiche di penetration testing o SOC. ❌ Hai già più certificazioni tecniche. CISSP non aggiunge competenze tecniche.
Offensive Security: la leggenda OSCP
Certificazioni principali: OSCP, OSWP, OSWE, OSEP, OSED, OSMR
Posizione sul mercato: OSCP compariva nel 26% degli annunci per penetration testing e red team, ed è il riferimento per i professionisti della sicurezza offensiva.
Percorso di certificazione Offensive Security
| Certificazione | Costo | Durata esame | Ambito | Domanda sul mercato |
|---|---|---|---|---|
| OSCP | $1.699+ | 24 ore | Pentesting generale | 26% degli annunci pentest |
| OSWP | $499 | 4 ore | Pentesting wireless | 2% degli annunci |
| OSWE | $1.699+ | 48 ore | Sicurezza delle web app | 8% degli annunci |
| OSEP | $1.799+ | 48 ore | Tecniche di evasione | 5% degli annunci |
| OSED | $1.799+ | 48 ore | Sviluppo di exploit | 3% degli annunci |
| OSMR | $1.899+ | 48 ore | Red team macOS | meno dell'1% degli annunci |
L’esperienza OSCP:
OSCP (Offensive Security Certified Professional) resta la certificazione di penetration testing più riconosciuta, nonostante la concorrenza crescente di HackTheBox, TCM Security e altri.
Formato dell’esame OSCP (2026):
- Durata: 24 ore di hacking + 24 ore per il report
- Formato: Compromettere più macchine in una rete isolata
- Superamento: 70 punti da circa 6-7 macchine vulnerabili
- Competenze verificate: Ricognizione di rete, escalation dei privilegi, movimento laterale, sfruttamento delle vulnerabilità
- Requisito: Report professionale di penetration testing
Perché OSCP domina:
- Vantaggio del pioniere: È stata creata oltre 15 anni fa, quando non esistevano alternative.
- Cultura “Try Harder”: Ha costruito una reputazione per valutazioni pratiche rigorose.
- Familiarità con HR: Chi seleziona candidati conosce OSCP anche senza conoscere altre certificazioni.
- Standard del settore: Molte offerte di penetration testing richiedono esplicitamente OSCP.
Prezzi reali:
OSCP Cost Breakdown (2026):
- Self-Guided Package (3 months lab time): $1,699
- Learn One Package (3 months + Learn One year): $2,699
- Exam retake: $249 each

Removed in 2025: Learn Unlimited (unlimited time) - this angered community

Average total cost including retakes: $1,950-$2,500
Punti di forza:
- Riferimento del settore: Certificazione offensiva più riconosciuta.
- Esame pratico di 24 ore: Verifica vere capacità di hacking, non la memorizzazione.
- Laboratori completi: Il corso PWK include oltre 200 ore di formazione.
- Impatto sul CV: OSCP ti distingue subito dai candidati che non ce l’hanno.
- Convalida delle competenze: Dimostra che sai fare hacking, non solo parlarne.
Punti deboli:
- Costosa: $1.700-$2.700 contro $399-$500 per le alternative.
- Contenuti obsoleti: Mancano evasione EDR moderna, pentesting cloud e attacchi AD avanzati.
- Learn Unlimited rimosso: Il cambiamento del modello di prezzo ha suscitato reazioni negative.
- Esistono alternative migliori: HackTheBox CPTS potrebbe essere più completo.
- Non basta più: Gli strumenti AI per il pentesting stanno cambiando i requisiti.
Verifica della realtà nel 2026:
Offensive Security si è adattata lentamente alle minacce attuali:
- Nessun contenuto di pentesting con AI
- Copertura limitata della sicurezza cloud (AWS, Azure, GCP)
- Meno profondità su Active Directory rispetto alle alternative
- Nessuna copertura delle tecniche moderne per eludere EDR
Nel frattempo, concorrenti come HackTheBox CPTS offrono:
- Esame di 10 giorni invece di 24 ore
- Copertura più profonda di Active Directory
- Sicurezza moderna delle web app (GraphQL, sicurezza API)
- Requisiti di report per il cliente simili agli incarichi reali
- Costo di circa $500 invece di oltre $1.700
Il nostro giudizio:
- Attrattiva per i datori di lavoro: 9/10 (26% degli annunci pentest, OSCP è nota a HR)
- Costo: 3/10 (cara, oltre $1.700, dopo la rimozione delle opzioni più economiche)
- Difficoltà: 9/10 (l’esame pratico di 24 ore è impegnativo)
- Preparazione al futuro: 5/10 (contenuti obsoleti, mancano AI, cloud ed EDR moderno)
- Punteggio ponderato: 7,1/10
- Categoria: A (ma in calo), il riconoscimento del marchio la mantiene rilevante
Quando scegliere OSCP: ✅ Punti a ruoli tradizionali di penetration testing. ✅ Il datore di lavoro richiede specificamente OSCP, come nel 26% degli annunci pertinenti. ✅ Puoi investire oltre $1.700. ✅ Vuoi una certificazione riconosciuta dai reparti HR.
❌ Hai un budget limitato. Esistono alternative da $500 con contenuti simili o migliori. ❌ Vuoi competenze moderne di pentesting cloud. OSCP è carente in quest’area. ❌ Preferisci un esame più lungo. CPTS offre 10 giorni. ❌ Ti servono tecniche avanzate di evasione. Valuta CRTO.
Alternativa migliore per la maggior parte delle persone: HackTheBox CPTS costa $499, prevede un esame di 10 giorni, offre più contenuti tecnici e copre tecnologie moderne. OSCP vince soprattutto per il riconoscimento del marchio.
HackTheBox: il concorrente in crescita
Certificazioni principali: CPTS, CBBH, CDSA
Posizione sul mercato: Le certificazioni HTB comparivano solo nel 2% degli annunci di lavoro, ma le community tecniche le valutano meglio di OSCP per profondità e praticità.
Certificazioni HackTheBox Academy
| Certificazione | Costo | Durata esame | Ambito | Profondità tecnica |
|---|---|---|---|---|
| CPTS | $499 | 10 giorni | Penetration testing | Molto alta |
| CBBH | $249 | 7 giorni | Bug bounty hunting | Alta |
| CDSA | $499 | 7 giorni | Sicurezza difensiva/SOC | Alta |
CPTS vs OSCP: il confronto tecnico
Vado al punto: CPTS è tecnicamente superiore a OSCP quasi sotto ogni aspetto, tranne il riconoscimento del marchio.
Formato dell’esame CPTS:
- Durata: 10 giorni (contro 24 ore per OSCP)
- Ambito: Rete aziendale simulata completa
- Requisiti: Report completo del penetration test
- Active Directory: Più foreste AD con relazioni di trust
- Web app: Framework moderni, inclusa la sicurezza API
- Costo: $499 (contro oltre $1.699 per OSCP)
Confronto diretto:
| Aspetto | CPTS (HackTheBox) | OSCP (OffSec) | Vincitore |
|---|---|---|---|
| Durata esame | 10 giorni | 24 ore | CPTS (più realistico) |
| Active Directory | Multi-foresta, relazioni di trust | AD di base | CPTS (molto più approfondito) |
| Sicurezza web app | GraphQL, API JSON, framework moderni | Exploit web di base | CPTS (più aggiornato) |
| Requisiti del report | Report professionale per il cliente | Report tecnico | CPTS (più realistico) |
| Costo | $499 | $1.699+ | CPTS (70% più economico) |
| Riconoscimento sul mercato del lavoro | Circa 2% di citazioni | 26% di citazioni | OSCP (nota a HR) |
| Profondità tecnica | Molto completa | Buona ma datata | CPTS (più approfondita) |
Cosa dicono i professionisti tecnici:
I sondaggi tra chi ha ottenuto entrambe le certificazioni riportano regolarmente che:
- CPTS è più difficile di OSCP per la prova di 10 giorni sotto pressione.
- CPTS copre più materiale, soprattutto AD e web app.
- CPTS prepara meglio agli incarichi reali di penetration testing.
- OSCP però ottiene più risposte dai recruiter grazie al riconoscimento del marchio.
Il divario si riduce:
La notorietà di HackTheBox sul mercato del lavoro è passata dallo 0% nel 2022 al 2% nel 2026. L’andamento suggerisce che entro il 2028 CPTS potrebbe raggiungere OSCP come riconoscimento, soprattutto quando i responsabili tecnici sostituiranno HR nella selezione.
Punti di forza di HackTheBox:
- Contenuti tecnici superiori: Più profondi e aggiornati rispetto a OSCP.
- Miglior valore: $499 contro oltre $1.699 è una differenza importante per chi paga di tasca propria.
- Copertura moderna: Include cloud, container e framework web moderni.
- Tempi realistici: 10 giorni corrispondono alla durata di un vero penetration test.
- Piattaforma Academy: Ottimo apprendimento autonomo e oltre 1.000 macchine.
Punti deboli di HackTheBox:
- Poco riconosciuta da HR: La maggior parte dei recruiter non ha ancora sentito parlare di CPTS.
- Controversia recente: La community ha rilevato che HTB potrebbe usare dati degli utenti per l’addestramento AI.
- Certificazioni recenti: Manca la reputazione pluridecennale di OSCP.
- Community più piccola: Meno titolari CPTS significa meno opportunità di networking.
Aggiornamenti 2026:
HackTheBox ha aggiornato attivamente i contenuti:
- Moduli cloud security: Pentesting AWS, Azure e GCP
- Sicurezza dei container: Exploit di Docker e Kubernetes
- AD moderno: Aggiornato per le configurazioni Windows Server 2026
- Focus bug bounty: CBBH prepara a programmi bug bounty reali
Il nostro giudizio:
- Attrattiva per i datori di lavoro: 5/10 (solo 2% degli annunci, ma cresce rapidamente)
- Costo: 10/10 (miglior valore a $499 per questa qualità)
- Difficoltà: 10/10 (esame completo di 10 giorni, molto impegnativo)
- Preparazione al futuro: 9/10 (contenuti moderni e aggiornati attivamente)
- Punteggio ponderato: 7,8/10
- Categoria: A (in salita verso S), superiorità tecnica e riconoscimento in crescita
Quando scegliere HackTheBox: ✅ Vuoi la migliore formazione tecnica disponibile per il penetration testing. ✅ Hai un budget limitato ($499 contro oltre $1.699). ✅ Ti valuta un responsabile tecnico che riconosce la qualità. ✅ Pianifichi una carriera lunga, mentre il riconoscimento di CPTS cresce rapidamente.
❌ Ti serve subito il riconoscimento HR. OSCP è ancora avanti. ❌ Punti a ruoli nel governo o nel DoD. OSCP appare più spesso negli annunci. ❌ Non vuoi un esame di 10 giorni. È molto intenso.
La mia previsione: Entro il 2028 CPTS sarà equivalente a OSCP per i ruoli di penetration testing. Chi pensa al futuro dovrebbe ottenere CPTS ora, prima che la notorietà faccia aumentare la domanda.
AWS e Azure: la rivoluzione cloud
Certificazioni principali: AWS Certified Security Specialty, Azure Security Engineer Associate e varie certificazioni di base cloud
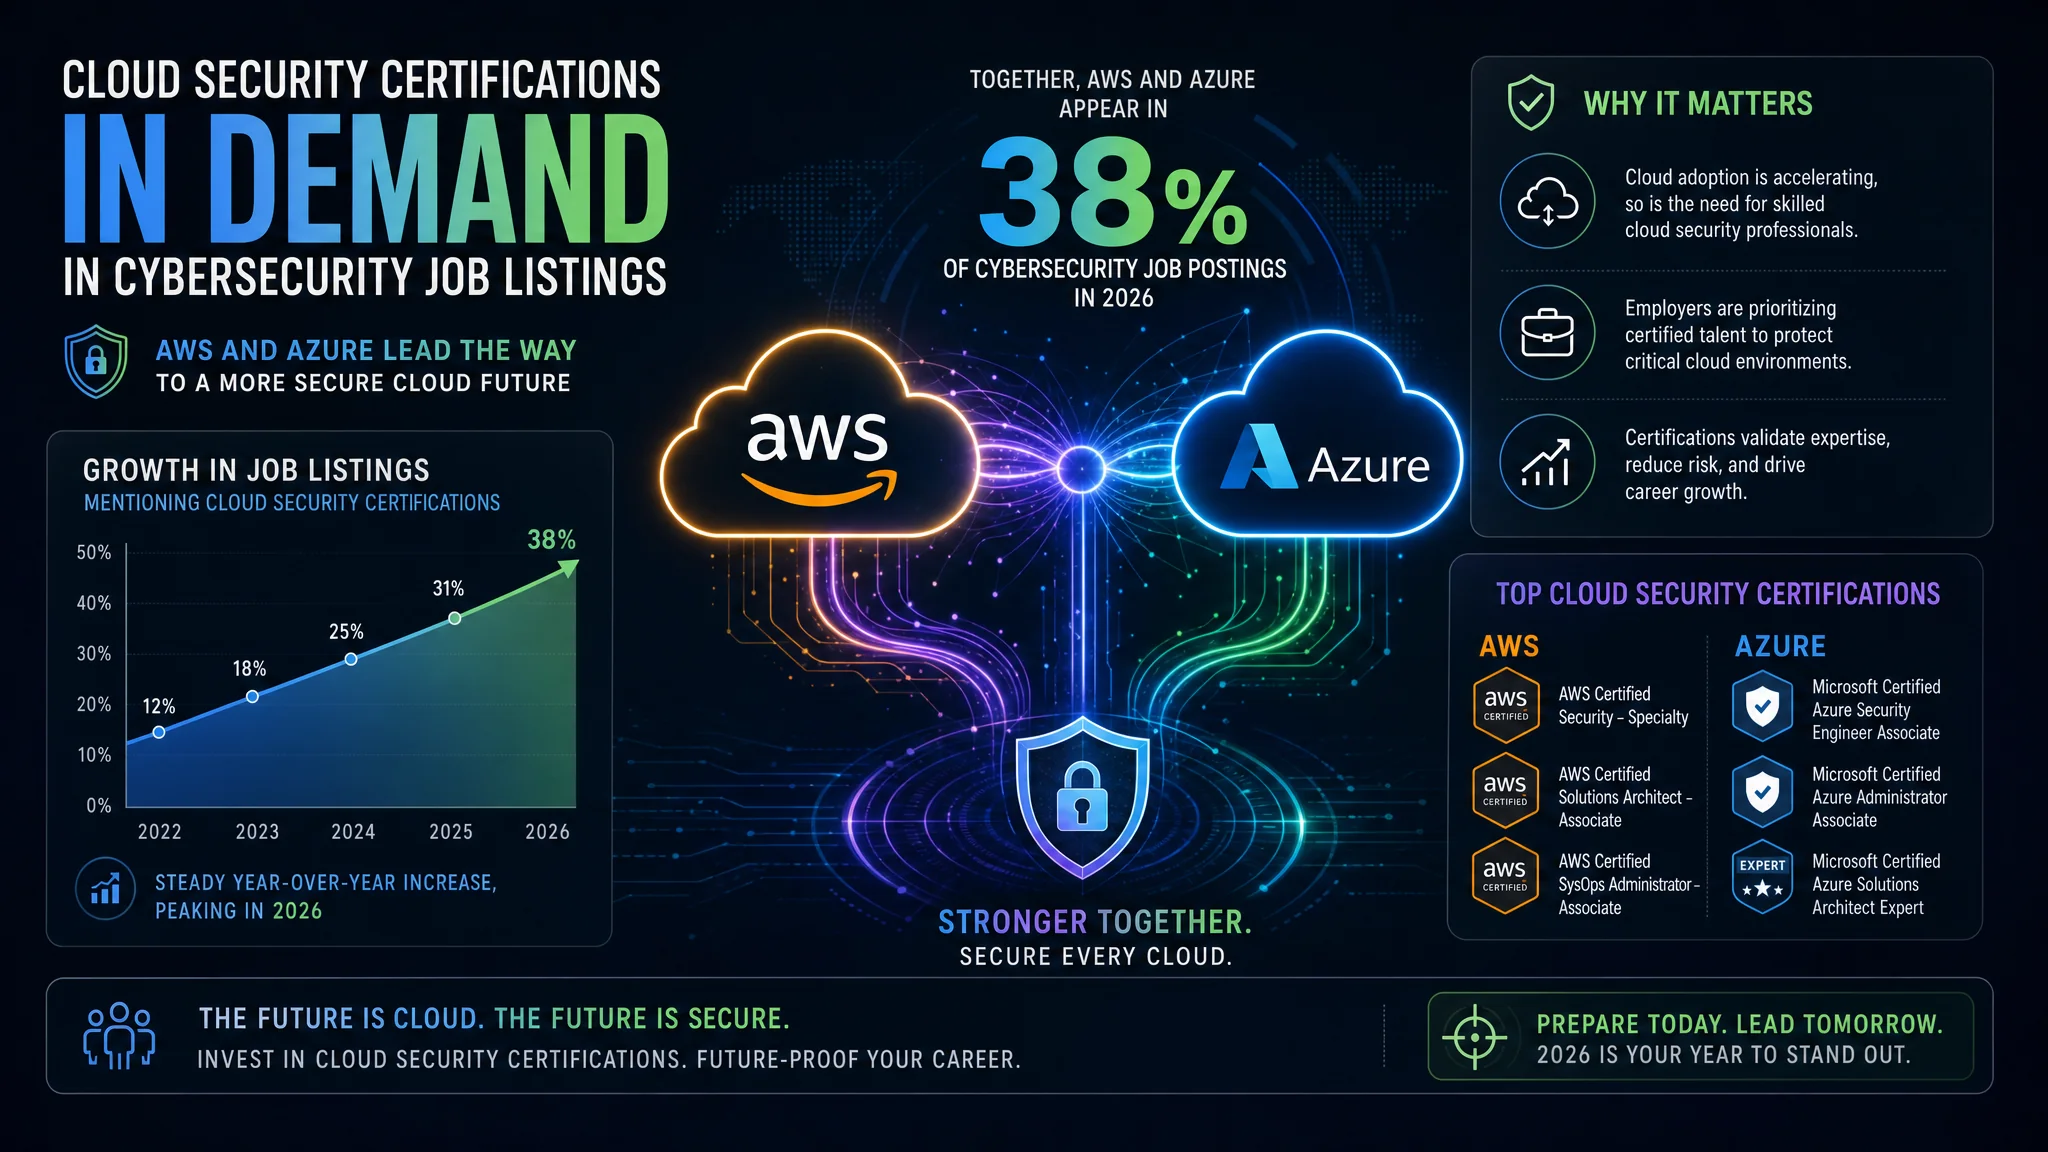
Posizione sul mercato: Insieme, le certificazioni AWS e Azure apparivano nel 38% degli annunci di cybersecurity, seconde solo a CISSP.
Confronto tra certificazioni cloud
| Fornitore | Certificazione | Costo | Rinnovo | Domanda sul mercato del lavoro |
|---|---|---|---|---|
| AWS | Security Specialty | $300 | 3 anni | 22% degli annunci |
| AWS | Solutions Architect | $150 | 3 anni | 18% degli annunci |
| Azure | Security Engineer Associate | $165 | 1 anno | 20% degli annunci |
| Azure | Cybersecurity Architect Expert | $165 | 1 anno | 8% degli annunci |
| GCP | Professional Cloud Security Engineer | $200 | 2 anni | 3% degli annunci |
La necessità della sicurezza cloud:
Ecco la verità controversa: nel 2026, per la maggior parte delle carriere di cybersecurity, le certificazioni cloud potrebbero valere più di quelle di sicurezza tradizionali.
Perché il cloud vince nel 2026:
Traditional Cybersecurity Jobs (2020-2024):
- On-premises data centers
- Physical firewalls and network security
- Windows Server and Active Directory
- VPN concentrators and DMZs

Modern Cybersecurity Jobs (2025-2026):
- AWS, Azure, GCP cloud environments
- Container security (Docker, Kubernetes)
- Serverless security (Lambda, Azure Functions)
- Identity and access management (IAM)
- Infrastructure as Code (Terraform, CloudFormation)
- AI/ML model security
Il divario di competenze è enorme. Le aziende sono migrate al cloud più rapidamente di quanto i professionisti della sicurezza abbiano acquisito competenze cloud, creando una domanda senza precedenti.
Certificazione AWS Security Specialty:
Formato dell’esame:
- Durata: 170 minuti
- Domande: 65 a scelta multipla o a risposta multipla
- Superamento: Circa 750/1000 nel punteggio scalato
- Costo: $300
Argomenti trattati:
- Risposta agli incidenti in AWS
- Logging e monitoraggio (CloudTrail, CloudWatch, GuardDuty)
- Sicurezza dell’infrastruttura (VPC, Security Groups, WAF)
- Gestione di identità e accessi (IAM, STS, Cognito)
- Protezione dei dati (KMS, crittografia, sicurezza S3)
Aggiornamenti 2026:
- Sicurezza AI per SageMaker e Bedrock
- Sicurezza dei container per ECS/EKS
- Sicurezza serverless per Lambda
- Architettura Zero Trust in AWS
Azure Security Engineer Associate:
Formato dell’esame:
- Durata: 120 minuti
- Domande: 40-60
- Superamento: 700/1000
- Costo: $165
Argomenti trattati:
- Identità e accessi (Entra ID, Conditional Access)
- Protezione della piattaforma (sicurezza di rete, firewall)
- Operazioni di sicurezza (Sentinel, Defender)
- Dati e applicazioni (Key Vault, sicurezza delle applicazioni)
Aggiornamenti 2026:
- Integrazione con Microsoft Security Copilot
- Sicurezza AI per Azure OpenAI Service
- Aggiornamenti di Defender for Cloud
- Governance di Entra ID
Analisi dei costi: cloud contro percorso tradizionale:
Traditional Security Path (3-year cost):
- Security+: $404
- CySA+: $404
- PenTest+: $404
- CISSP: $749 + $405 renewal
Total: $2,366 over 3 years

Cloud Security Path (3-year cost):
- AWS Cloud Practitioner: $100
- AWS Solutions Architect Associate: $150
- AWS Security Specialty: $300
- Azure Fundamentals: $99
- Azure Security Engineer: $165 + $165 renewal
Total: $979 over 3 years

Savings: $1,387 (58% less expensive)
Job Market Demand: 38% vs 36% (cloud higher)
Punti di forza delle certificazioni cloud:
- Domanda più alta: Il 38% dei lavori richiede certificazioni cloud AWS o Azure.
- Costo più basso: $100-$300 per certificazione.
- Competenze pratiche: Verificano la configurazione reale della sicurezza cloud.
- Formazione gratuita: AWS e Azure offrono molte risorse gratuite.
- A prova di futuro: L’adozione del cloud accelera.
- Integrazione AI: Entrambi i fornitori investono molto nella sicurezza AI.
Punti deboli delle certificazioni cloud:
- Rinnovi frequenti: Le certificazioni Azure scadono ogni anno e mantenerle costa.
- Vincolo del fornitore: Alcune competenze sono specifiche della piattaforma.
- Cambiamenti rapidi: I contenuti cambiano spesso, bisogna restare aggiornati.
- Meno attraenti: I red teamer preferiscono OSCP alle certificazioni cloud. È una questione di percezione.
La realtà del 2026:
Se nel 2026 dovessi scegliere un solo percorso di certificazione per chi inizia da zero, sceglierei:
Percorso cloud first:
- AWS Cloud Practitioner ($100), fondamenti
- AWS Solutions Architect Associate ($150), competenze centrali
- AWS Security Specialty ($300), specializzazione sicurezza
- Azure Fundamentals ($99), familiarità multicloud
- Azure Security Engineer ($165), sicurezza Azure
Investimento totale: $814 in 6-12 mesi
Questo percorso:
- ✅ Soddisfa i requisiti del 38% degli annunci
- ✅ Insegna competenze pratiche richieste
- ✅ Costa meno di una singola OSCP ($1.699)
- ✅ Prepara ai ruoli di sicurezza con AI
- ✅ Offre una specializzazione riconosciuta dai fornitori
Il nostro giudizio (AWS e Azure insieme):
- Attrattiva per i datori di lavoro: 10/10 (domanda combinata del 38%, in crescita)
- Costo: 10/10 (miglior ROI del settore, $100-$300 per certificazione)
- Difficoltà: 7/10 (pratica, ma con formato a scelta multipla)
- Preparazione al futuro: 10/10 (aggiornamenti continui e AI integrata)
- Punteggio ponderato: 9,4/10
- Categoria: S, l’unica dell’intera analisi
Quando scegliere certificazioni cloud: ✅ Inizi nella cybersecurity. È la base migliore per il 2026. ✅ Il tuo ruolo attuale include infrastruttura cloud. ✅ Vuoi competenze molto richieste a costi contenuti. ✅ Ti prepari al futuro della sicurezza assistita dall’AI.
❌ Non ti piace il cloud e vuoi lavorare solo on-premises. Questi posti diminuiscono. ❌ Vuoi occuparti solo di red team o pentesting offensivo. Anche i pentest richiedono competenze cloud.
In breve: Nel 2026 le certificazioni cloud sono l’investimento con il ROI più alto tra le certificazioni di cybersecurity. La differenza è ormai netta.
SANS GIAC: la Lamborghini delle certificazioni
Certificazioni principali: GSEC, GCIH, GPEN, GCIA, GCFA, GXPN e oltre 30 altre
Posizione sul mercato: Le certificazioni GIAC comparivano nel 25% degli annunci di cybersecurity avanzata, soprattutto per ruoli governativi e aziendali.
Portfolio SANS GIAC (certificazioni selezionate)
| Certificazione | Costo (solo esame) | Costo (con formazione SANS) | Ambito | Domanda sul mercato |
|---|---|---|---|---|
| GSEC | $979 | $8.270 | Fondamenti di sicurezza | 8% degli annunci |
| GPEN | $979 | $8.425 | Penetration testing | 7% degli annunci |
| GCIH | $979 | $8.425 | Gestione degli incidenti | 9% degli annunci |
| GCIA | $979 | $8.425 | Analisi delle intrusioni | 5% degli annunci |
| GCFA | $979 | $8.425 | Informatica forense | 6% degli annunci |
| GMLE | $979 | $8.495 | Sicurezza del machine learning | 1% degli annunci |
La realtà SANS:
SANS Institute produce contenuti formativi eccellenti, con docenti che sono professionisti di primo piano. I corsi offrono alcune delle migliori opportunità di formazione disponibili nella cybersecurity.
Il problema? Il prezzo.
SANS GPEN (Penetration Testing) Total Cost:
- SANS SEC560 Course: $7,995
- GPEN Exam (2 attempts): $979
- Books and materials: $200
- Travel/lodging (if in-person): $2,000+
Total: $11,174 - $13,174

Alternative:
- OSCP: $1,699-2,699
- Or HackTheBox CPTS: $499
- Or OffSec + HTB combined: $2,198

Savings with alternatives: $8,976-$10,976 (75-83% less expensive)
Dettaglio dei prezzi SANS:
Solo esame, senza formazione:
- Ogni esame GIAC: $979
- Due tentativi inclusi gratuitamente
- Devi studiare da solo. SANS non lo rende facile.
Con formazione SANS:
- Corsi online dal vivo: $7.995-$8.995
- Corsi on demand: $5.995-$7.995
- Formazione in presenza: $8.425-$9.025 più viaggio
- Libri e test di prova inclusi
Chi paga SANS?
In pratica, pochissime persone pagano da sole la formazione SANS. Lo studente tipico ha:
- Finanziamento del datore di lavoro: L’azienda paga la formazione come sviluppo professionale.
- Contratti governativi: DoD e agenzie federali finanziano la formazione dei dipendenti.
- Budget per la formazione: Parte dello sviluppo di un grande team di sicurezza.
- GI Bill: I veterani militari usano i benefici per l’istruzione.
Punti di forza di SANS:
- Docenti d’élite: Corsi tenuti da esperti di sicurezza attivi sul campo.
- Contenuti avanzati: Aggiornati continuamente sulle minacce più recenti.
- Completezza: Maggior profondità e ampiezza rispetto a molte alternative.
- Certificazioni GIAC: Rispettate dai professionisti tecnici della sicurezza.
- Tornei NetWars: Formazione pratica in formato competitivo.
- Laboratori pratici: Scenari ed esercizi reali.
Punti deboli di SANS:
- Costo proibitivo: Un corso da $8.000-$9.000 esclude la maggior parte delle persone che pagano da sole.
- Solo l’esame resta costoso: $979 per esame è una cifra alta anche studiando da soli.
- Tariffe di rinnovo: $469 ogni 4 anni per mantenere la certificazione.
- Non adatta ai principianti: Presuppone conoscenze significative.
- Mercato a due livelli: Separa chi riceve fondi dal datore di lavoro da chi non può pagare oltre $8.000.
Il problema della barriera SANS:
Il prezzo elevato crea una divisione nell’accesso alle credenziali:
- Chi ha i mezzi: Professionisti i cui datori di lavoro finanziano la formazione SANS.
- Chi non li ha: Persone che pagano da sole e non possono permettersi corsi oltre $8.000.
Perciò i candidati GIAC sono relativamente rari sul mercato, nonostante la frequenza con cui queste certificazioni vengono richieste. La scarsità aumenta il valore percepito.
Aggiornamenti AI nel 2026:
SANS ha risposto all’AI con:
- SEC595: Data science applicata e machine learning per la cybersecurity ($8.495)
- GMLE: Certificazione GIAC per Machine Learning Engineer
- Moduli AI: Integrati in corsi esistenti come GCIH e GPEN
GMLE è comparsa in esattamente un annuncio tra i 2.500 analizzati. È troppo nuova e specializzata per essere richiesta diffusamente.
Il nostro giudizio:
- Attrattiva per i datori di lavoro: 8/10 (GIAC citata nel 25% degli annunci avanzati)
- Costo: 2/10 (scarso valore per chi paga da solo)
- Difficoltà: 9/10 (esami rigorosi che verificano conoscenze reali)
- Preparazione al futuro: 9/10 (aggiornata costantemente, AI integrata)
- Punteggio ponderato: 6,8/10
- Categoria: B con una grande riserva. S se paga il datore di lavoro, D se paghi tu
Quando scegliere SANS: ✅ Il datore di lavoro paga la formazione. ✅ Hai un ruolo governativo o DoD con fondi per la formazione. ✅ Hai accesso al GI Bill. ✅ Hai oltre 5 anni di esperienza. SANS presume conoscenze pregresse.
❌ Paghi da solo. Oltre $8.000 è una cifra irragionevole per la maggior parte delle persone. ❌ Sei all’inizio della carriera. Le alternative economiche offrono un ROI migliore. ❌ Vuoi una certificazione entry-level. SANS si rivolge a livelli intermedi e avanzati.
La mia opinione: I corsi SANS sono eccellenti. I prezzi sono eccessivi e creano un mercato chiuso che esclude persone capaci senza finanziamento del datore di lavoro. Non spendere soldi tuoi per SANS se esistono alternative al 10-20% del costo.
TCM Security: il outsider fondato da uno YouTuber
Certificazioni principali: PNPT, PJMR, PJPT, PNPT-JR
Posizione sul mercato: Le certificazioni TCM Security apparivano nel 3% degli annunci di penetration testing, ma hanno una reputazione forte nella community.
Certificazioni TCM Security
| Certificazione | Costo | Durata esame | Ambito | Caratteristica distintiva |
|---|---|---|---|---|
| PNPT | $399 | 5 giorni | Penetration testing pratico | Debrief dal vivo di 15 minuti |
| PJMR | $399 | 48 ore | Movimento, ricognizione, persistenza | Tattiche avanzate |
| PJPT | $249 | 48 ore | Pentester junior | Pratico, entry-level |
La storia di Heath Adams:
TCM Security è stata fondata da Heath Adams (The Cyber Mentor su YouTube), che ha creato uno dei più grandi canali YouTube didattici sulla cybersecurity. Il suo approccio pratico e diretto ha convinto i principianti stanchi delle certificazioni costose e piene di teoria.
L’acquisizione del 2025:
Nel marzo 2025 Educate 360, un conglomerato di formazione aziendale, ha acquisito TCM Security. Heath Adams ha lasciato pubblicamente l’azienda alla fine del 2025.
Perché conta:
Le acquisizioni nel settore delle certificazioni hanno risultati alterni:
- Rischio: I proprietari aziendali possono dare priorità ai profitti rispetto alla qualità formativa.
- Aggiornamenti dei corsi: Possono rallentare senza la visione del fondatore.
- Prezzi: Spesso aumentano dopo l’acquisizione.
- Fiducia della community: La reputazione può peggiorare se la qualità cala.
Segnalazioni attuali (2026): Alcuni studenti segnalano laboratori obsoleti, dipendenze di file mancanti e tempi di risposta dell’assistenza più lunghi.
Dettagli della certificazione PNPT:
PNPT (Practical Network Penetration Tester) si distingue per un motivo: il debrief dal vivo.
Formato dell’esame:
- Durata: 5 giorni di hacking + 2 giorni per il report
- Ambito: Pentest esterno di una rete aziendale
- Active Directory: È necessario compromettere un ambiente AD completo
- Report: È richiesto un rapporto professionale del pentest
- Debrief dal vivo: Videochiamata di 15 minuti per difendere i risultati
Quest’ultimo punto è importante. Quasi nessun’altra certificazione richiede di difendere a voce la metodologia e i risultati davanti a una persona reale. Simula le conversazioni con i clienti che avvengono nei veri incarichi di penetration testing.
Punti di forza di TCM Security:
- Esami pratici: Tutte le certificazioni verificano competenze pratiche.
- Debrief dal vivo: Requisito unico per presentare verbalmente i risultati.
- Conveniente: $249-$399 contro oltre $1.699 per OSCP.
- Adatta ai principianti: Corsi per chi è nuovo al pentesting.
- Focus su Active Directory: Forte attenzione agli attacchi AD.
- Scrittura di report reali: Insegna capacità comunicative fondamentali.
Punti deboli di TCM Security:
- Incertezza dopo l’acquisizione: La qualità potrebbe calare senza Heath Adams.
- Bassa notorietà sul mercato: Citata nel 3% degli annunci contro il 26% di OSCP.
- Contenuti avanzati limitati: Buona per principianti, meno approfondita per esperti.
- Recenti segnalazioni sulla qualità: Secondo alcuni report, nel 2026 alcuni laboratori erano obsoleti.
- Rischio di dipendenza da un singolo fornitore: Se l’acquisizione va male, le certificazioni possono perdere valore.
Analisi del sentiment della community:
Prima dell’acquisizione (2023-2024): 4,5/5 stelle, apprezzata per la formazione pratica e il valore.
Dopo l’acquisizione (2025-2026): 3,5/5 stelle, con dubbi sulla qualità e sulla direzione.
Prospettive 2026:
TCM Security è a un bivio:
- Scenario A: Educate 360 investe nell’aggiornamento dei contenuti e mantiene la qualità. TCM cresce.
- Scenario B: I tagli ai costi riducono la qualità. La community abbandona TCM.
A maggio 2026 l’esito non è chiaro. I prossimi 12 mesi determineranno il futuro di TCM.
Il nostro giudizio:
- Attrattiva per i datori di lavoro: 5/10 (3% degli annunci, discreta reputazione nella community)
- Costo: 9/10 (ottimo valore a $249-$399)
- Difficoltà: 8/10 (pratica di 5 giorni con debrief dal vivo, impegnativa)
- Preparazione al futuro: 5/10 (aggiornamenti incerti dopo l’acquisizione)
- Punteggio ponderato: 6,2/10
- Categoria: B (era A prima dell’acquisizione), reputazione in calo
Quando scegliere TCM: ✅ Sei un principiante attento al budget ($399 per formazione pratica di pentesting). ✅ Vuoi fare esperienza con presentazioni di debrief dal vivo. ✅ Accetti alcuni rischi sulla durata del valore della certificazione. ✅ La usi per affiancare OSCP/CPTS, non come qualifica principale.
❌ Ti serve una certificazione riconosciuta da HR. Il 3% non basta. ❌ Vuoi contenuti avanzati. Le segnalazioni indicano materiale invecchiato. ❌ Non accetti rischi sul valore futuro della certificazione.
La mia opinione: PNPT era una certificazione di categoria A nel 2023-2024. L’acquisizione e l’uscita di Heath mi rendono prudente. Se l’hai già, bene. Se scegli nel 2026, valuta HackTheBox CPTS ($499) per una formazione pratica simile con maggiore slancio.
Altri fornitori: analisi rapida
Ecco una rapida valutazione degli altri fornitori di certificazioni in base allo stesso sistema:
INE Security (eLearnSecurity)
Certificazioni principali: eJPT, eCPPTv2, eWPT, eCIR
eJPT (Junior Penetration Tester):
- Costo: $249 (a volte $199 in promozione)
- Ideale per: Principianti assoluti
- Giudizio: Categoria A per principianti, ma i contenuti stanno invecchiando
Il problema di eJPT: Nel 2026 i contenuti mostrano la loro età:
- Nessuna copertura della sicurezza cloud
- Nessuna simulazione EDR moderna
- Forte dipendenza da Metasploit
- Manca una componente di reportistica
Una recensione recente di novembre 2025, intitolata “eJPT Showing Its Age”, ha segnalato la mancanza di contenuti moderni.
La nostra valutazione:
- eJPT: 6,8/10, categoria B (al limite), ottima per principianti se aggiornata
- Certificazioni INE avanzate: 4,5/10, categoria C, necessitano urgentemente di aggiornamenti
Zero Point Security
Certificazioni principali: CRTO (Certified Red Team Operator), CRTL, CRTE
Dettagli CRTO:
- Costo: $499 (CRTO Level 1) oppure $599 (CRTO Level 2)
- Ambito: Cobalt Strike, framework C2, evasione EDR
- Esame: Pratico, 48 ore
Perché CRTO conta:
È la certificazione per red teamer esperti che hanno già OSCP/CPTS. Copre:
- Framework C2 Cobalt Strike
- Attacchi avanzati ad Active Directory
- Tecniche di evasione EDR
- Binarie living-off-the-land (LOLBins)
La nostra valutazione: 8,2/10, categoria A, certificazione d’élite specializzata per red team
CyberDefenders
Certificazioni principali: CCD (Cyber Defender Certification, ora CCD Level 2)
CCD Level 2:
- Costo: $850 ($425 con sconto studenti del 50%)
- Esame: 48 ore, analisi SOC pratica
- Ambito: Sicurezza difensiva, operazioni SOC
Perché CCD conta:
Sta emergendo come equivalente di OSCP per blue team e analisti SOC:
- Esame pratico di 48 ore
- Indagine forense reale
- Punteggio parziale per la metodologia, non solo per le risposte finali
- Copre tutte le responsabilità degli analisti SOC
Realtà di mercato: Nessun annuncio la menziona (è nuova), ma la community blue team la apprezza molto.
La nostra valutazione: 8,0/10, categoria A, miglior certificazione pratica blue team, con riconoscimento in crescita
PortSwigger Web Security Academy
Certificazione principale: BSCP (Burp Suite Certified Practitioner)
Dettagli BSCP:
- Costo: $99 (solo esame)
- Formazione: GRATUITA (oltre 200 laboratori, tutti gratuiti)
- Ambito: Sicurezza delle applicazioni web
- Esame: 4 ore, attacco a 2 web app
Il valore di BSCP:
Potrebbe essere il miglior rapporto qualità-prezzo tra le certificazioni di cybersecurity:
- Formazione sulla sicurezza web di livello mondiale, completamente gratuita
- Copre SQL injection, XSS, SSRF, XXE, prototype pollution e attacchi LLM
- Solo $99 per l’esame
- Creato dal team di Burp Suite, strumento standard per la sicurezza web
Riconoscimento sul mercato: Il 2% degli annunci cita BSCP, una quota in crescita.
La nostra valutazione: 9,2/10, categoria A (quasi S), migliore formazione disponibile sulla sicurezza web, gratuita
Security Blue Team
Certificazioni principali: BTL1 (Blue Team Level 1), BTL2 (Blue Team Level 2)
BTL1:
- Costo: $540
- Esame: 24 ore, pratico
- Ambito: Analista SOC entry-level
BTL2:
- Costo: $2.949 (salto elevato)
- Ambito: Threat hunting avanzato
La nostra valutazione:
- BTL1: 6,5/10, categoria B, valida ma CCD CyberDefenders offre un valore migliore
- BTL2: 5,8/10, categoria B, troppo costosa
IA ISACA
Certificazioni principali: CISA, CISM, CGEIT, CRISC, CDPSE
Il riferimento per audit e compliance:
- CISA: 18% degli annunci
- CISM: 15% degli annunci
- Insieme: oltre il 40% dei ruoli GRC/compliance
Costo: $760 per i non membri oppure $575 per i membri, più $135 all’anno per l’iscrizione e $45-$85 all’anno per ogni certificazione
Le quote si sommano. Se non lavori in GRC o audit, saltale del tutto. Nei ruoli GRC sono obbligatorie.
La nostra valutazione: 7,2/10, categoria A per ruoli GRC, categoria C per ruoli tecnici
EC-Council
Certificazione principale: CEH (Certified Ethical Hacker), CEH Practical, CEH Master
La più controversa:
EC-Council ha una storia documentata di problemi gestionali. Per dettagli, vedi attrition.org/errata/charlatans.
La realtà di CEH:
- Costo: $1.199 per l’esame più $850 per la formazione “obbligatoria”
- Formato: Scelta multipla per la CEH base
- Mercato: Ancora richiesta nel governo e nel DoD, purtroppo
Perché CEH è problematica (e perché evitarla):
- Certificazione di “ethical hacking” basata su domande a scelta multipla
- Costosa rispetto a ciò che offre
- Un decennio di problemi gestionali e di credibilità
- CEH Practical è migliore, ma costa di più
La nostra valutazione: 4,8/10, categoria C, sceglila solo se paga il datore di lavoro o ricevi un voucher gratuito
Cloud Security Alliance
Certificazione principale: CCSK (Certificate of Cloud Security Knowledge)
CCSK:
- Costo: $450
- Formato: Esame online a libro aperto
- Validità: Nessuna scadenza. Una volta superato, resta valido per tutta la vita.
La nostra valutazione: 6,5/10, categoria B, discreta certificazione cloud indipendente dai fornitori, ma ISC2 CCSP ha vinto la gara di notorietà
L’impatto dell’AI: come si adattano le certificazioni
Ogni fornitore di certificazioni cerca di aggiungere contenuti sull’AI. Ecco chi lo fa bene:
Certificazioni con integrazione significativa dell’AI (2026)
Categoria S per integrazione AI:
- AWS Security Specialty: Copre SageMaker, Bedrock e la sicurezza AI/ML integrata nella piattaforma.
- Azure Security Engineer: Copre Microsoft Security Copilot e la sicurezza di OpenAI Service.
- ISC2 AI Security Certificate: Certificazione dedicata a governance e rischi AI.
Categoria A per integrazione AI: 4. SANS GMLE: Specializzazione completa nella sicurezza del machine learning. 5. CompTIA Security+ AI: Prima certificazione di sicurezza AI indipendente dai fornitori (SECT AI+). 6. ISACA AAIA: Certificazione avanzata di audit AI.
Categoria B per integrazione AI, citata ma superficiale: 7. CISSP: I domini aggiornati includono considerazioni sull’AI. 8. Certificazioni CompTIA di base: Moduli AI aggiunti, ma non sono il tema centrale.
Categoria F per integrazione AI, assente:
- OSCP: Nessun contenuto AI
- La maggior parte delle certificazioni INE: Obsolete
- CEH: Nessun contenuto significativo sulla sicurezza AI
Cosa significa l’AI per il valore delle certificazioni
Attività automatizzate:
- Triage degli alert SOC di livello 1: Microsoft Security Copilot lo fa già.
- Valutazione base delle vulnerabilità: Scansione automatica e priorità definite dall’AI
- Ricognizione per pentest: Strumenti AI come Expo automatizzano le fasi iniziali
- Preparazione degli audit GRC: L’AI estrae automaticamente le prove di conformità
Attività che aumentano di valore:
- Threat hunter senior: Indagini complesse che l’AI non svolge
- Architetti di sicurezza: Progettazione di sistemi sicuri per l’AI
- Penetration tester: Combinazione di attacchi complessi che l’AI non individua
- Responsabili della risposta agli incidenti: Decisioni in condizioni d’incertezza
Strategia di certificazione nell’era AI:
WRONG Approach:
"Get AI-proof certification" → No such thing exists

RIGHT Approach:
"Get AI-aware certifications" → Choose vendors updating content
Fornitori in crescita: AWS, Azure, ISC2 e SANS (costoso, ma attuale) Fornitori in calo: INE, EC-Council e chi non aggiorna i contenuti
Percorsi di carriera consigliati per ruolo
Percorso 1: Analista SOC entry-level
Obiettivo: Ottenere il primo lavoro di cybersecurity monitorando gli alert di sicurezza.
Percorso di certificazione consigliato:
- CompTIA Security+ ($400), requisito d’ingresso
- Azure Fundamentals ($99), basi cloud
- Azure Security Engineer ($165), specializzazione cloud security
- CyberDefenders CCD Level 1 ($425 con sconto studenti), competenze SOC pratiche
Investimento totale: $1.089 Tempi: 6-9 mesi Fascia salariale iniziale: $55.000-$70.000
Perché questo percorso:
- Security+ soddisfa i requisiti HR.
- Le competenze Azure sono subito applicabili.
- CCD sviluppa capacità pratiche d’indagine SOC.
- Il costo totale inferiore a $1.100 è accessibile.
Percorso 2: Penetration tester o red team
Obiettivo: Ruolo professionale nella sicurezza offensiva.
Percorso di certificazione consigliato:
- CompTIA Security+ ($400), fondamenti (salta se hai esperienza IT)
- HackTheBox CPTS ($499), competenze fondamentali di pentesting
- PortSwigger BSCP ($99), specializzazione web app
- OSCP ($1.699), riconoscimento HR
- Zero Point Security CRTO ($499), red team avanzato
Investimento totale: $3.196 (o $2.796 saltando Security+) Tempi: 12-18 mesi Fascia salariale: $80.000-$120.000
Perché questo percorso:
- CPTS offre la miglior formazione tecnica.
- BSCP specializza nella sicurezza web app, con formazione quasi gratuita.
- OSCP dà riconoscibilità al CV.
- CRTO copre tecniche avanzate.
Percorso 3: Cloud Security Engineer
Obiettivo: Proteggere infrastrutture cloud.
Percorso di certificazione consigliato:
- AWS Solutions Architect Associate ($150), fondamenti
- AWS Security Specialty ($300), sicurezza AWS
- Azure Security Engineer ($165), sicurezza Azure
- CISSP ($749), riconoscimento manageriale (dopo 5 anni di esperienza)
Investimento totale: $1.364 (o $2.113 con CISSP) Tempi: 9-12 mesi Fascia salariale: $100.000-$150.000
Perché questo percorso:
- Le competenze cloud sono molto richieste (38% degli annunci).
- La conoscenza di AWS e Azure aumenta le opportunità.
- CISSP aggiunge credibilità manageriale.
- Il costo totale resta ragionevole.
Percorso 4: Analista GRC o compliance
Obiettivo: Gestione dei rischi, audit e conformità.
Percorso di certificazione consigliato:
- CompTIA Security+ ($400), fondamenti
- ISACA CISA ($575 prezzo soci + $135 di quota associativa), standard per l’audit
- ISC2 CISSP ($749), gestione della sicurezza
- ISACA CISM ($575), gestione della sicurezza delle informazioni
Investimento totale: $2.434 Tempi: 12-18 mesi (servono ore di esperienza per CISSP/CISM) Fascia salariale: $75.000-$110.000
Perché questo percorso:
- CISA/CISM dominano i requisiti per i ruoli GRC.
- CISSP aggiunge credibilità in sicurezza.
- Le posizioni di compliance crescono con le normative.
Percorso 5: Massimo riconoscimento HR (percorso min-max)
Obiettivo: Soddisfare le caselle HR più comuni.
Percorso di certificazione consigliato:
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- OSCP ($1.699)
- CISSP ($749)
Investimento totale: $3.313 Tempi: 18-24 mesi Copertura: Soddisfa i requisiti di oltre il 65% degli annunci di cybersecurity.
Perché questo percorso:
- Security+ (36% degli annunci)
- Cloud (AWS 22% + Azure 20% = 42%)
- OSCP (26% degli annunci pentest)
- CISSP (52% di tutti gli annunci di sicurezza)
- La copertura combinata è ampia.
Cosa NON fare: evita queste trappole
❌ Trappola 1: certificazioni ITIL
ITIL è comparsa in 2 annunci su 2.500 analizzati.
Giudizio: Categoria F. Non sprecare soldi per ITIL se punti alla cybersecurity. (È adatta alla gestione dei servizi IT, non alla sicurezza.)
❌ Trappola 2: bootcamp
Nessuna menzione nell’intero campione di annunci.
I bootcamp di cybersecurity:
- Costano $10.000-$20.000
- Non offrono certificazioni riconosciute
- L’“assistenza per l’inserimento lavorativo” spesso si limita al CV
- Tutto ciò che insegnano si trova altrove a prezzi più bassi
Giudizio: categoria D. Prezzi predatori, nessun riconoscimento sul mercato.
Alternativa migliore: Con $499 di accesso a HackTheBox Academy impari più che con un bootcamp da $15.000.
❌ Trappola 3: accumulare troppe certificazioni entry-level
Non fare così:
- Security+
- CySA+
- PenTest+
- CASP+
- (Tutte CompTIA, con contenuti che si sovrappongono.)
Problema: I rendimenti diminuiscono. La prima certificazione ha valore. Le successive della stessa famiglia aggiungono poco.
Approccio migliore: Ottieni una certificazione CompTIA, poi diversifica verso cloud, OSCP o CISSP.
❌ Trappola 4: ignorare il cloud
Errore comune: “Odio il cloud, mi concentro sulla sicurezza on-premises”.
Controllo della realtà: I posti on-premises diminuiscono di circa il 15% all’anno. I lavori cloud crescono di circa il 25% all’anno.
Puoi non amare il cloud, ma ignorarlo limita molto le opzioni di carriera nel 2026 e oltre.
❌ Trappola 5: scegliere SANS senza fondi del datore di lavoro
Non fare così: Chiedere un prestito o usare i risparmi per un corso SANS da $8.000.
Realtà: Spendere $8.000 senza il contributo del datore di lavoro ha un ROI pessimo, quando esistono alternative da $300-$500.
Eccezione: Se paga il datore di lavoro, segui la formazione SANS. È eccellente quando paga qualcun altro.
Serve una laurea?
Analisi di 2.500 annunci di lavoro:
- Il 75% richiedeva una laurea triennale.
- Il 27% di questi accettava “esperienza equivalente”.
- Il 10% richiedeva una laurea magistrale, soprattutto per ruoli senior.
- Meno dell'1% richiedeva un dottorato.
Quando vale la pena andare all’università
Sì all’università se: ✅ Hai 18-22 anni e non hai ancora iniziato la carriera, quindi non rinunci a opportunità lavorative. ✅ Frequenterai una scuola designata NSA CAE (Cyber Center of Academic Excellence). ✅ Il corso di laurea include certificazioni del settore. ✅ Hai accesso a tirocini che portano a un nulla osta di sicurezza. ✅ Usi GI Bill o una borsa di studio sostanziosa per contenere i costi.
No all’università se: ❌ Hai più di 28 anni e una carriera IT, e pensi di lasciarla per studiare. ❌ L’istituto non è CAE e non ha laboratori pertinenti. ❌ Paghi di tasca tua oltre $40.000 all’anno. ❌ Il programma è composto soprattutto da corsi generici poco pertinenti.
Programmi consigliati
Se scegli una laurea triennale:
- Western Governors University (WGU): Basata sulle competenze, include certificazioni e costa circa $7.000 all’anno.
- SANS Technology Institute: Se hai i mezzi o paga il datore di lavoro.
- Qualsiasi programma designato NSA CAE: Consulta maps.caecommunity.org.
Il percorso alternativo
Percorso senza laurea (totale: $3.500-$5.000):
- Anno 1: Security+, certificazioni cloud, studio autonomo
- Anno 2: OSCP o CPTS, tirocinio o ruolo SOC entry-level
- Anno 3: Idoneità CISSP, ingegnere della sicurezza di livello intermedio
Percorso universitario (totale: $40.000-$120.000):
- Anni 1-4: Laurea triennale
- Anno 5: Ruolo SOC entry-level
- Anno 8: Idoneità CISSP, ingegnere della sicurezza di livello intermedio
Risultato: Ruoli simili, raggiunti 2-5 anni prima senza laurea, con $40.000-$120.000 di debiti in meno.
Alcuni datori di lavoro, come governo e finanza, preferiscono molto le lauree. Alla maggior parte delle aziende tecnologiche non importa.
Classifica delle categorie 2026: verdetto finale
Categoria S (9,0-10,0): le migliori
🏆 Certificazioni AWS Security - 9,4/10
- Domanda più alta (22% degli annunci)
- Costo più basso ($100-$300)
- Miglior ROI del settore
- A prova di futuro, con AI integrata
🏆 Certificazioni Azure Security - 9,4/10
- Seconda domanda più alta (20% degli annunci)
- Costo più basso ($99-$165)
- Integrazione con Microsoft Security Copilot
- Aggiornamenti rapidi dei contenuti
Verdetto categoria S: Le certificazioni cloud hanno vinto nel 2026. Se non fai altro, ottieni certificazioni di sicurezza AWS o Azure.
Categoria A (7,0-8,9): scelte eccellenti
🥇 ISC2 CISSP - 8,5/10
- Certificazione singola più richiesta (52% degli annunci)
- Valore per tutta la carriera
- Costo alto ma ragionevole
- Aggiornata regolarmente
🥇 HackTheBox CPTS - 8,2/10
- Tecnicamente superiore a OSCP
- Miglior rapporto qualità-prezzo ($499)
- Esame pratico di 10 giorni
- Riconoscimento in rapida crescita
🥇 CyberDefenders CCD - 8,0/10
- Miglior certificazione pratica blue team
- Valutazione SOC realistica
- Esame di 48 ore
- Apprezzata dalla community
🥇 Zero Point Security CRTO - 8,2/10
- Specializzazione d’élite red team
- Evasione EDR moderna
- Attacchi AD avanzati
- Utile per red teamer esperti
🥇 PortSwigger BSCP - 9,2/10
- Miglior formazione di sicurezza web (gratuita)
- Esame di soli $99
- Aggiornata continuamente
- Creata dal team Burp Suite
🥇 CompTIA Security+ - 7,4/10
- Certificazione entry-level più riconosciuta (36% degli annunci)
- Apprezzata da HR
- Accessibile ($400)
- Molta teoria, ma aiuta a entrare nel settore
🥇 Offensive Security OSCP - 7,1/10
- Ancora il riferimento HR (26% degli annunci)
- Esame pratico di 24 ore
- Costosa ($1.699+)
- Contenuti datati, ma marchio forte
Categoria B (5,5-6,9): buone, con riserve
🥈 Certificazioni SANS GIAC - 6,8/10
- Contenuti d’élite
- Costo proibitivo ($8.000-$9.000)
- Categoria S se paga il datore di lavoro
- Categoria D se paghi tu
🥈 INE Security eJPT - 6,8/10
- Miglior certificazione pentest per principianti ($199-$249)
- Contenuti datati
- Serve un aggiornamento per il 2026
🥈 TCM Security PNPT - 6,2/10
- Era categoria A prima dell’acquisizione
- Debrief dal vivo unico
- Dubbi sulla qualità dopo l’acquisizione
🥈 ISACA CISA/CISM - 7,2/10 per GRC, 4,0/10 per ruoli tecnici
- Obbligatorie per audit/compliance
- Domanda alta in GRC (oltre 40%)
- Inutili per ruoli tecnici
🥈 Cloud Security Alliance CCSK - 6,5/10
- Discreta certificazione cloud indipendente dai fornitori
- Certificazione a vita senza rinnovo
- ISC2 CCSP ha vinto la sfida della notorietà
🥈 Security Blue Team BTL1 - 6,5/10
- Buona certificazione blue team entry-level
- CyberDefenders CCD offre un valore migliore
- BTL2 è troppo costosa ($2.949)
🥈 Cisco CCNA - 6,75/10
- Ancora la migliore base di networking
- La conoscenza delle reti è attesa
- Poco richiesta, ma utile
Categoria C (4,0-5,4): valore discutibile
🥉 EC-Council CEH - 4,8/10
- Certificazione hacking a scelta multipla
- Problemi di reputazione documentati
- Costosa ($1.199 + $850 di formazione)
- Sceglila solo con un voucher gratuito
🥉 Certificazioni TryHackMe - 4,4/10
- La piattaforma è ECCELLENTE per principianti
- Le certificazioni non hanno riconoscimento sul mercato
- Controversia sulla formazione NoScope AI
- Usala per imparare, non per la certificazione
🥉 Certificazioni INE avanzate - 4,5/10
- I contenuti devono essere aggiornati
- Mancano cloud, EDR e AI moderni
- eJPT è buona, le altre sono datate
Categoria D/F (sotto 4,0): da evitare
❌ ITIL per cybersecurity - 2,0/10
- 2 menzioni in 2.500 annunci
- Ambito sbagliato: gestione dei servizi IT
❌ Bootcamp - 2,5/10
- Nessuna menzione negli annunci
- Prezzi predatori ($10.000-$20.000)
- Nessuna certificazione riconosciuta
- Tutto ciò che insegnano si trova altrove a prezzi più bassi
Strategia 2026: cosa fare
Dopo aver analizzato oltre 2.500 annunci e più di 30 fornitori di certificazioni, ecco la conclusione:
Per principianti assoluti senza esperienza IT
Percorso: Security+ → cloud → specializzazione
- Google Cybersecurity Certificate ($39 al mese, circa 3 mesi = $117)
- CompTIA Security+ ($400)
- AWS Security Specialty ($300)
- Scegli una specializzazione: red team = CPTS, blue team = CCD
Totale: $1.300-$1.800 Tempi: 6-12 mesi Risultato: Pronto per un ruolo entry-level
Per chi ha esperienza IT
Percorso: passa direttamente ai certificati di valore
- AWS Security Specialty ($300)
- Azure Security Engineer ($165)
- HackTheBox CPTS ($499) oppure CyberDefenders CCD ($425)
- CISSP ($749) dopo 5 anni di esperienza
Totale: $1.400-$2.000 Tempi: 6-12 mesi Risultato: Pronto per un ruolo di livello intermedio
Per coprire il massimo del mercato del lavoro
Percorso: includi tutte le parole chiave principali
- Security+ ($400)
- AWS Security ($300)
- Azure Security ($165)
- OSCP ($1.699)
- CISSP ($749)
Totale: $3.313 Tempi: 18-24 mesi Risultato: Soddisfa i requisiti di oltre il 65% delle offerte
La proposta controversa: salta le certificazioni tradizionali
Percorso: solo cloud
- AWS Cloud Practitioner ($100)
- AWS Solutions Architect ($150)
- AWS Security Specialty ($300)
- Azure Fundamentals ($99)
- Azure Security Engineer ($165)
- Azure Cybersecurity Architect ($165)
Totale: $979 Copertura: 38% degli annunci (al livello di Security+ con il suo 36%) Vantaggi: Competenze pratiche, preparazione all’AI e al futuro
Questa è la mia raccomandazione controversa per il 2026. Le certificazioni cloud raggiungono la domanda di quelle tradizionali e insegnano competenze più pertinenti.
Conclusione: scegli l’ente giusto, non solo le certificazioni
Nel 2026 il panorama delle certificazioni di cybersecurity premia la strategia, non l’accumulo di credenziali. Ecco i punti principali:
Considerazioni fondamentali
Il cloud ha vinto: AWS e Azure eguagliano o superano le certificazioni tradizionali per domanda (38% contro 36%).
La pratica vale più della teoria: Le certificazioni con esami pratici (CPTS, OSCP, CCD, PNPT) valgono più dei test a scelta multipla.
L’AI è arrivata: I fornitori che aggiornano i contenuti per la sicurezza AI (AWS, Azure, ISC2, SANS) manterranno valore. Chi ignora l’AI (INE, EC-Council) perderà terreno.
Il costo conta: Per chi paga da solo, i corsi SANS da $8.000 non sono dieci volte migliori delle alternative da $800.
Il riconoscimento del marchio cala: I responsabili tecnici riconoscono sempre più CPTS e ignorano certificazioni costose con contenuti obsoleti.
La realtà dei tre livelli
Livello 1 - Necessario:
- Security+ o certificazione cloud come requisito d’ingresso
- Una certificazione pratica (CPTS, CCD o OSCP)
Livello 2 - Alto valore:
- Competenze multicloud (AWS + Azure)
- CISSP dopo aver soddisfatto il requisito di esperienza
Livello 3 - Specializzazione:
- Red team avanzato (CRTO, OSEP)
- Specializzazione GRC (CISA, CISM)
- Specializzazione web (BSCP)
Le mie raccomandazioni finali per budget
Budget: meno di $1.000 → Security+ ($400) + AWS Security ($300) + Azure Fundamentals ($99) → Ti prepara per ruoli di analista SOC o junior cloud security.
Budget: $1.000-$3.000 → Percorso cloud AWS/Azure + HackTheBox CPTS ($499) → Miglior ROI per ruoli di sicurezza offensiva o cloud.
Budget: $3.000-$5.000 → Certificazioni cloud + CPTS + OSCP + CISSP → Massima copertura del mercato.
Budget: paga il datore di lavoro → Scegli qualsiasi corso SANS finanziato. → Approfitta della formazione costosa quando paga qualcun altro.
Il futuro è chiaro
Entro il 2028-2030 prevedo che:
- Le certificazioni cloud diventino un requisito di base, non facoltative.
- CPTS raggiunga OSCP per riconoscimento sul mercato.
- Le specializzazioni in sicurezza AI diventino un percorso di carriera distinto.
- Le certificazioni tradizionali di rete perdano ulteriore valore man mano che il cloud domina.
La strategia vincente: Combina cloud, pratica hands-on e certificazione manageriale (CISSP). Evita certificazioni costose a scelta multipla e contenuti obsoleti.
Scegli le certificazioni con criterio, concentrati sulle capacità pratiche e ricorda: le certificazioni aprono le porte, ma le competenze le tengono aperte.
Riferimenti
- Certificazioni ufficiali CompTIA
- Programmi di certificazione ISC2
- Certificazioni Offensive Security
- HackTheBox Academy
- Certificazioni AWS Security
- Certificazioni Microsoft Azure Security
- Certificazioni SANS GIAC
- TCM Security
- INE Security
- CyberDefenders
- PortSwigger Web Security Academy
- Certificazioni ISACA
- Mappa NSA CAE
- Zero Point Security
- Cloud Security Alliance

Disclosure and Affiliate Statement:
Divulgazione di affiliazione: Potremmo guadagnare una commissione dai link presenti in questa pagina. Queste commissioni sostengono il nostro sito web e i contenuti che forniamo. State tranquilli, raccomandiamo solo prodotti/servizi in cui crediamo. Grazie per la vostra fiducia! Clicca qui per saperne di più
Related Posts

This article refers to other articles we've written:
- HackTheBox Academy a confronto con TryHackMe
Confronto completo 2026 tra HackTheBox Academy e TryHackMe inclusi prezzi, funzionalità, percorsi di apprendimento e metriche di performance per aiutare i principianti a scegliere la migliore piattaforma per imparare le competenze di cybersecurity.
- Ansible per principianti 2026
Guida ad Ansible per il 2026: installazione, playbook, ruoli, esempi, buone pratiche e confronti con Terraform, Puppet e Chef.
- Soluzioni cloud sicure: AWS vs. Azure vs. Google Cloud Platform - Scegliere il meglio per la vostra azienda
Scoprite le principali caratteristiche di sicurezza del cloud e le certificazioni di AWS, Azure e Google Cloud Platform per scegliere la migliore soluzione cloud sicura per la vostra azienda.