
Guida alla carriera nella cybersecurity 2026

Table of Contents
Guida alla carriera nella cybersecurity 2026: la tua roadmap completa verso il successo
Nel 2026 la cybersecurity è uno dei percorsi professionali più importanti e redditizi nel settore tecnologico. I cyberattacchi aumentano del 38% anno su anno e la spesa globale per la cybersecurity raggiunge 215 miliardi di dollari all’anno. Le organizzazioni di tutti i settori hanno un urgente bisogno di professionisti qualificati della cybersecurity. Il divario di competenze continua ad ampliarsi: nel mondo ci sono 3,5 milioni di posizioni non coperte nel settore, un’opportunità senza precedenti per chi entra in questo campo.
Questa guida completa ti aiuta a iniziare e far crescere la tua carriera nella cybersecurity nel 2026. Include:
- Le tendenze attuali del mercato del lavoro e i dati sugli stipendi
- Le competenze tecniche e trasversali essenziali
- Raccomandazioni dettagliate sulle certificazioni, con un link al nostro confronto completo delle certificazioni
- Percorsi professionali dal livello iniziale ai ruoli dirigenziali
- Passi pratici per ottenere il tuo primo ruolo nella sicurezza
Il panorama della cybersecurity nel 2026
La grave carenza di personale: perché è il momento giusto
Nel 2026 il divario nella forza lavoro della cybersecurity ha raggiunto livelli critici:
Statistiche globali sull’occupazione nella cybersecurity (2026):
- Posizioni non coperte: 3,5 milioni nel mondo, rispetto ai 3,4 milioni del 2025
- Carenza negli Stati Uniti: 750.000 ruoli aperti nella cybersecurity
- Tempo medio per coprire una posizione: 6-9 mesi per i ruoli di sicurezza di livello intermedio
- Crescita della domanda: aumento annuo del 32% nelle offerte di lavoro di cybersecurity
- Premio salariale: i professionisti della sicurezza guadagnano il 15-25% in più rispetto a ruoli IT equivalenti
Perché esiste la carenza:
- Rapida trasformazione digitale: l’adozione del cloud e il lavoro da remoto ampliano la superficie di attacco
- Attacchi sempre più sofisticati: le minacce basate sull’AI richiedono competenze difensive specialistiche
- Pressione normativa: GDPR, CCPA e nuove normative impongono investimenti nella sicurezza
- Divario di competenze: ai professionisti IT tradizionali manca una conoscenza specialistica della sicurezza
- Formazione insufficiente: le università producono circa 60.000 laureati in cybersecurity all’anno, contro 750.000 posizioni aperte negli Stati Uniti
Il panorama delle minacce informatiche nel 2026
Comprendere le minacce che devi contrastare aiuta a dare un contesto alla tua carriera:
Principali minacce informatiche nel 2026:
| Tipo di minaccia | Frequenza | Costo medio per incidente | Obiettivi principali |
|---|---|---|---|
| Ransomware | 493 milioni di attacchi/anno | $4,5 milioni | Sanità, finanza, produzione |
| Phishing basato sull’AI | 3,4 miliardi di e-mail/anno | $1,2 milioni | Tutti i settori |
| Attacchi alla catena di fornitura | 38.000 incidenti | $8,7 milioni | Tecnologia, difesa |
| Configurazioni cloud errate | 2,1 milioni di violazioni | $640.000 | Startup, PMI |
| Botnet IoT | 127 milioni di dispositivi compromessi | $2,3 milioni | Città intelligenti, industria |
| Ingegneria sociale con deepfake | 180.000 incidenti | $3,1 milioni | Finanza, dirigenti |
Minacce emergenti che influenzano le carriere nel 2026:
- Minacce del calcolo quantistico: la vulnerabilità dei sistemi crittografici agli attacchi quantistici aumenta la domanda di esperti di crittografia post-quantistica
- Attacchi avversari all’AI: l’avvelenamento dei modelli ML e gli input avversari creano una nuova specializzazione nella sicurezza AI
- Sicurezza delle reti 5G/6G: l’espansione dell’IoT e dell’edge computing crea una superficie di attacco molto più ampia
- Cybersecurity satellitare: Starlink e altri servizi internet satellitari presentano nuove sfide per la sicurezza
Settori con la domanda più alta (2026)
| Settore | Posizioni aperte | Stipendio medio | Tasso di crescita |
|---|---|---|---|
| Servizi finanziari | 285.000 | $127.000 | +38% |
| Sanità | 210.000 | $105.000 | +42% |
| Pubblica amministrazione/difesa | 195.000 | $118.000 | +28% |
| Tecnologia/SaaS | 380.000 | $142.000 | +45% |
| Energia/servizi pubblici | 87.000 | $112.000 | +31% |
| Produzione/ICS | 142.000 | $98.000 | +35% |
| Telecomunicazioni | 93.000 | $108.000 | +29% |
Competenze essenziali per i professionisti della cybersecurity nel 2026
Il successo nella cybersecurity richiede competenze tecniche, capacità analitiche e senso degli affari. Nel 2026 il mercato premia i professionisti a forma di T: competenze approfondite in un’area e conoscenze ampie negli altri domini della sicurezza.
Competenze tecniche fondamentali
Ogni professionista della cybersecurity ha bisogno di queste competenze tecniche di base:
1. Reti e infrastruttura
Perché è importante: il 78% degli attacchi sfrutta vulnerabilità di rete
Conoscenze essenziali:
- Protocolli di rete: TCP/IP, DNS, DHCP, HTTP/HTTPS, TLS 1.3
- Architettura di rete: VLAN, subnet, routing (BGP, OSPF), switching
- Sicurezza wireless: WPA3, 802.1X, sicurezza WiFi 6E/WiFi 7
- Segmentazione di rete: microsegmentazione, accesso di rete zero trust (ZTNA)
- Software-defined networking (SDN): sicurezza della virtualizzazione delle funzioni di rete
Aggiornamenti 2026:
- Sicurezza del network slicing 5G/6G: comprensione dei confini di sicurezza nelle reti virtualizzate
- Sicurezza IPv6: con l’esaurimento di IPv4, IPv6 introduce nuovi vettori di attacco
- Architettura SASE: Secure Access Service Edge combina rete e sicurezza
Impara a usare questi strumenti:
- Wireshark: analisi dei pacchetti, essenziale per tutti i ruoli
- Nmap: individuazione della rete e audit di sicurezza
- tcpdump: analizzatore di pacchetti da riga di comando
- Netcat: utility di rete per leggere e scrivere nelle connessioni
2. Sistemi operativi e amministrazione dei sistemi
Perché è importante: l'85% delle aziende usa ambienti con sistemi operativi diversi
Conoscenze essenziali:
- Amministrazione Linux: competenze da riga di comando in Ubuntu, RHEL e Debian
- Windows Server: Active Directory, Group Policy, PowerShell
- Sistemi operativi cloud: comprensione dei livelli del sistema operativo containerizzati e virtualizzati
- Sicurezza macOS: la crescente adozione nelle aziende richiede conoscenze di sicurezza Mac
- Sistemi operativi mobili: architetture di sicurezza di iOS e Android
Aree di interesse nel 2026:
- Sicurezza dei container: configurazioni di sicurezza di Docker, Kubernetes e containerd
- Infrastruttura immutabile: implicazioni di sicurezza dell’infrastructure-as-code
- Sicurezza serverless: aspetti di sicurezza di Lambda e Azure Functions
Competenze chiave:
- PowerShell: automazione e attività di sicurezza in Windows
- Bash/shell scripting: automazione Linux
- Python: amministrazione dei sistemi e automazione della sicurezza
- Gestione della configurazione: Ansible, Puppet per automatizzare l’hardening della sicurezza
3. Programmazione e scripting (fondamentali nel 2026)
Perché è importante: il 92% dei lavori nella cybersecurity richiede ormai competenze di programmazione
Linguaggi prioritari per la cybersecurity (2026):
| Linguaggio | Uso principale | Livello di domanda | Aumento medio dello stipendio |
|---|---|---|---|
| Python | Automazione della sicurezza, sviluppo di strumenti | Molto alto | +$18.000 |
| Go (Golang) | Strumenti di sicurezza cloud, malware | Alto | +$22.000 |
| Rust | Strumenti di sicurezza memory-safe | In crescita | +$25.000 |
| JavaScript/TypeScript | Sicurezza delle app web, analisi XSS | Alto | +$12.000 |
| PowerShell | Automazione della sicurezza Windows | Alto | +$8.000 |
| Bash | Script di sicurezza Linux | Medio | +$6.000 |
| C/C++ | Analisi malware, sviluppo di exploit | Medio | +$15.000 |
Python per la cybersecurity (il linguaggio più importante):
# Example: Automated security scanning script
import nmap
import json

def security_scan(target_ip):
    """
    Performs automated vulnerability scan
    """
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sV -sC --script vuln')

    results = {
        'host': target_ip,
        'open_ports': [],
        'vulnerabilities': []
    }

    for host in nm.all_hosts():
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                service = nm[host]['tcp'][port]
                results['open_ports'].append({
                    'port': port,
                    'service': service['name'],
                    'version': service['version']
                })

    return json.dumps(results, indent=2)
Perché la programmazione è importante nel 2026:
- Automazione: le attività di sicurezza manuali non sono scalabili
- Personalizzazione degli strumenti: adatta gli strumenti open source al tuo ambiente
- Threat intelligence: analizza e interpreta i feed di sicurezza in modo programmatico
- Sicurezza AI/ML: implementa e proteggi i modelli di machine learning
4. Sicurezza cloud (area in forte crescita)
Perché è importante: il 94% delle aziende usa più cloud e il 67% dei carichi di lavoro è ormai basato sul cloud
Principali piattaforme cloud:
- AWS: quota di mercato del 32%. Impara IAM, VPC, Security Groups e GuardDuty
- Azure: quota di mercato del 23%. Impara Entra ID, NSG e Defender for Cloud
- GCP: quota di mercato dell'11%. Impara Cloud IAM, VPC Service Controls e Security Command Center
Matrice delle competenze di sicurezza cloud (2026):
| Area di competenza | AWS | Azure | GCP | Priorità |
|---|---|---|---|---|
| Gestione di identità e accessi | IAM, STS | Entra ID, RBAC | Cloud IAM | Critica |
| Sicurezza di rete | VPC, Security Groups | NSG, Firewall | VPC, Firewall Rules | Critica |
| Protezione dei dati | KMS, crittografia S3 | Key Vault, crittografia Storage | Cloud KMS | Alta |
| Rilevamento delle minacce | GuardDuty, SecurityHub | Defender, Sentinel | Security Command Center | Alta |
| Conformità | Config, Audit | Policy, Compliance Mgr | Asset Inventory | Media |
| Sicurezza dei container | ECS/EKS | AKS, Container Instances | GKE, Cloud Run | Alta |
Le certificazioni cloud aumentano lo stipendio di $15.000-25.000. Consulta la nostra guida completa alle certificazioni per i dettagli.
5. Strumenti e tecnologie di sicurezza
Categorie di strumenti indispensabili:
Gestione delle vulnerabilità:
- Nessus/Tenable: scanner di vulnerabilità standard del settore
- Qualys: gestione delle vulnerabilità basata sul cloud
- OpenVAS: alternativa open source
SIEM/gestione dei log:
- Splunk: leader di mercato nell’analisi dei log e nel SIEM
- Elastic Stack (ELK): gestione dei log open source
- Azure Sentinel: SIEM cloud-native
- Chronicle: SIEM cloud di Google
Rilevamento e risposta sugli endpoint (EDR):
- CrowdStrike Falcon: piattaforma EDR leader
- Microsoft Defender: sicurezza Windows integrata
- SentinelOne: protezione degli endpoint basata sull’AI
- Carbon Black: sicurezza degli endpoint VMware
Sicurezza di rete:
- Palo Alto Networks: firewall di nuova generazione
- Fortinet FortiGate: piattaforma di sicurezza integrata
- Cisco Secure: Firepower, ISE, Umbrella
- pfSense/OPNsense: firewall open source
Sicurezza delle applicazioni web:
- Burp Suite: scanner di vulnerabilità web, essenziale
- OWASP ZAP: scanner open source per applicazioni web
- Nmap/Nikto: scansione dei server web
Piattaforme di threat intelligence:
- MISP: piattaforma open source di threat intelligence
- ThreatConnect: threat intelligence commerciale
- Recorded Future: threat intelligence basata sull’AI
Competenze analitiche e di risoluzione dei problemi
Le sole competenze tecniche non bastano. Il pensiero critico distingue i bravi professionisti della sicurezza da quelli eccellenti.
Capacità analitiche essenziali:
- Modellazione delle minacce: identificare i possibili vettori di attacco prima che vengano sfruttati
- Valutazione del rischio: quantificare i rischi di sicurezza in termini aziendali
- Analisi degli incidenti: individuare rapidamente la causa principale durante un incidente di sicurezza
- Riconoscimento di schemi: individuare anomalie in grandi insiemi di dati
- Reverse engineering: comprendere il comportamento di malware ed exploit
Come sviluppare le capacità analitiche:
- Esercitati con sfide CTF: partecipa alle gare Capture The Flag (HackTheBox, TryHackMe)
- Analizza violazioni reali: studia i rapporti sugli incidenti pubblicati
- Esercitazioni red team/blue team: partecipa ad attacchi e difese simulati
- Threat hunting: cerca proattivamente le minacce nel tuo ambiente
Competenze comunicative e aziendali (il fattore distintivo)
Perché è importante: il 73% dei CISO indica le capacità comunicative tra i principali criteri di selezione per i ruoli senior
Competenze trasversali fondamentali per il 2026:
1. Acume aziendale:
- Comprendi come la sicurezza favorisca gli obiettivi aziendali, non solo come impedisca gli eventi negativi
- Usa il linguaggio finanziario (ROI, quantificazione del rischio, analisi costi-benefici)
- Allinea le iniziative di sicurezza alla strategia aziendale
2. Comunicazione con i dirigenti:
- Traduci i rischi tecnici in impatto aziendale
- Presenta metriche di sicurezza rilevanti per i dirigenti
- Influenza le decisioni sugli investimenti per la sicurezza
3. Collaborazione interfunzionale:
- Collabora con i team di sviluppo (DevSecOps)
- Lavora con i team legali e di conformità
- Coordina con le unità aziendali i requisiti di sicurezza
4. Gestione dei fornitori:
- Valuta prodotti e servizi di sicurezza
- Negozia contratti relativi alla sicurezza
- Gestisci i rapporti con i fornitori di sicurezza
Sviluppo delle competenze comunicative:
Entry Level: Write clear incident reports
Mid-Level: Present security updates to management
Senior:Lead security strategy discussions with executives
Executive: Communicate security posture to board of directors
Competenze emergenti per il 2026 e oltre
Specializzazioni emergenti molto richieste:
1. Sicurezza AI/ML: stipendio medio $165K
- Machine learning avversario
- Rilevamento dell’avvelenamento dei modelli
- Red teaming AI
- Sicurezza LLM (ChatGPT, Claude e altri)
2. Crittografia post-quantistica: stipendio medio $148K
- Algoritmi post-quantistici
- Agilità crittografica
- Distribuzione quantistica delle chiavi
3. DevSecOps: stipendio medio $135K
- Automazione della sicurezza nelle pipeline CI/CD
- Sicurezza dell’infrastructure-as-code
- Sicurezza di container e Kubernetes
4. Architettura Zero Trust: stipendio medio $142K
- Sicurezza centrata sull’identità
- Microsegmentazione
- Verifica continua
5. Sicurezza cloud-native: stipendio medio $138K
- Sicurezza serverless
- Sicurezza API
- Sicurezza service mesh
Roadmap delle certificazioni di cybersecurity 2026
Le certificazioni convalidano le competenze e aumentano in modo significativo lo stipendio e le prospettive di lavoro. Per un confronto completo delle principali certificazioni, consulta la nostra guida dettagliata alle certificazioni 2026 .
Certificazioni per principianti (0-2 anni di esperienza)
CompTIA Security+ - il punto di partenza standard
- Costo: $404
- Impatto salariale: +$8.000-12.000 rispetto a chi non ha certificazioni
- Percentuale di superamento: circa 60%
- Tempo di studio: 60-90 ore
- Perché ottenerla: richiesta per molti ruoli governativi/DoD (DoD 8140), convalida le conoscenze di base
- Aggiornamento 2026: la versione 2026 di Security+ include un modulo sulla sicurezza AI
Google Cybersecurity Certificate - alternativa economica
- Costo: $39 al mese, circa $117 per 3 mesi
- Impatto salariale: +$5.000-8.000
- Perché ottenerla: laboratori pratici e voucher del 30% per l’esame Security+
- Piattaforma: Coursera
AWS Certified Security Specialty - ingresso nella sicurezza cloud
- Costo: $300
- Impatto salariale: +$15.000-20.000
- Percentuale di superamento: circa 65%
- Tempo di studio: 80-100 ore
- Perché ottenerla: la sicurezza cloud è l’area più richiesta, AWS detiene il 32% del mercato cloud
Certificazioni di livello intermedio (2-5 anni di esperienza)
Certified Information Systems Security Professional (CISSP) - lo standard di riferimento
- Costo: $749 più $135/anno per il mantenimento
- Esperienza richiesta: 5 anni, oppure 4 con una laurea triennale
- Impatto salariale: +$25.000-35.000
- Presenza sul mercato: citata nel 52% degli annunci di lavoro nel settore
- Perché ottenerla: la certificazione di sicurezza più riconosciuta a livello globale, percorso verso ruoli manageriali
HackTheBox CPTS - miglior certificazione pratica di pentest
- Costo: $499
- Esame: 10 giorni di prove pratiche
- Impatto salariale: +$18.000-25.000
- Perché ottenerla: più completa di OSCP e con un miglior rapporto qualità-prezzo
- Riconoscimento crescente: i responsabili tecnici delle assunzioni la preferiscono sempre più spesso a OSCP
Azure Security Engineer Associate - sicurezza cloud
- Costo: $165
- Rinnovo: annuale
- Impatto salariale: +$18.000-22.000
- Perché ottenerla: Azure detiene il 23% del mercato cloud, gli strumenti di sicurezza Microsoft sono dominanti
Certificazioni avanzate e specialistiche (oltre 5 anni)
Offensive Security Certified Professional (OSCP) - standard per i penetration test
- Costo: $1.699-2.699
- Esame: 24 ore più 24 ore per il rapporto
- Impatto salariale: +$20.000-30.000
- Riconoscimento HR: citata nel 26% degli annunci per ruoli di pentest
- Considerazione: più costosa e con contenuti meno aggiornati rispetto ad alternative come CPTS
GIAC Security Expert (GSE) - certificazione d’élite
- Costo: oltre $10.000 (richiede più corsi SANS e un esame da $13.000)
- Esame: test a scelta multipla di 2 ore e laboratorio pratico di 2 giorni
- Titolari nel mondo: meno di 300 persone
- Impatto salariale: +$40.000-60.000
- Perché ottenerla: credenziale di massimo livello, ma solo se paga il datore di lavoro
Certified Cloud Security Professional (CCSP) - gestione della sicurezza cloud
- Costo: $599
- Esperienza richiesta: 5 anni in IT e 3 anni nella sicurezza
- Impatto salariale: +$22.000-30.000
- Perché ottenerla: certificazione indipendente dal fornitore per ruoli manageriali nella sicurezza cloud
Strategia di certificazione per percorso professionale
Percorso dell’analista SOC:
- Inizia con: Security+ o Google Cybersecurity Certificate
- Aggiungi: CySA+ o CyberDefenders CCD
- Avanza con: CISSP o GCIH
Percorso del penetration tester:
- Inizia con: eJPT o Security+
- Sviluppa le competenze con: HackTheBox CPTS o PNPT (TCM)
- Avanza con: OSCP per HR e CRTO per le competenze
Percorso della sicurezza cloud:
- Inizia con: AWS Cloud Practitioner
- Sviluppa le competenze con: AWS Security Specialty e Azure Security Engineer
- Avanza con: CCSP
Percorso GRC/conformità:
- Inizia con: Security+
- Sviluppa le competenze con: CISA, orientata agli audit
- Avanza con: CISSP e CISM
Consulta il nostro confronto completo delle certificazioni per analisi dettagliate dei fornitori, prezzi e consigli.
Percorsi professionali e dati sugli stipendi nella cybersecurity (2026)
Conoscere le diverse specializzazioni aiuta a scegliere il percorso più adatto.
Percorso 1: Analista SOC (Security Operations Center)
Panoramica del ruolo: monitoraggio dei sistemi di sicurezza, analisi degli avvisi e risposta agli incidenti
Progressione professionale:
Junior SOC Analyst (0-2 years) → $55,000-75,000
    ↓
SOC Analyst II (2-4 years) → $75,000-95,000
    ↓
Senior SOC Analyst (4-7 years) → $95,000-120,000
    ↓
SOC Team Lead (7-10 years) → $120,000-145,000
    ↓
SOC Manager (10+ years) → $145,000-180,000
Competenze richieste:
- Piattaforme SIEM (Splunk, Sentinel, Chronicle)
- Analisi e correlazione dei log
- Procedure di risposta agli incidenti
- Analisi del traffico di rete
- Interpretazione della threat intelligence
Certificazioni:
- Iniziali: Security+, CySA+
- Avanzate: CyberDefenders CCD, GCIH
Una giornata tipo:
- Monitorare i dashboard SIEM per individuare attività sospette
- Valutare e analizzare gli avvisi di sicurezza
- Gestire la risposta iniziale agli incidenti
- Documentare gli eventi di sicurezza
- Comunicare gli incidenti agli stakeholder
Vantaggi: accessibile ai principianti, progressione chiara, lavoro su turni Svantaggi: può essere monotono, turni, affaticamento da avvisi frequenti
Percorso 2: Penetration tester / hacker etico
Panoramica del ruolo: simulare attacchi per trovare vulnerabilità prima che le sfruttino gli attori malevoli
Progressione professionale:
Junior Penetration Tester (0-2 years) → $70,000-90,000
    ↓
Penetration Tester (2-5 years) → $95,000-130,000
    ↓
Senior Penetration Tester (5-8 years) → $130,000-165,000
    ↓
Lead Pentester / Red Team Lead (8-12 years) → $165,000-200,000
    ↓
Principal Security Consultant (12+ years) → $200,000-275,000+
Competenze richieste:
- Test di sicurezza delle applicazioni web
- Test di penetrazione delle reti
- Sfruttamento di Active Directory
- Ingegneria sociale
- Scrittura di rapporti e comunicazione
Certificazioni:
- Iniziali: eJPT, PJPT
- Intermedie: CPTS, OSCP, CEH Practical
- Avanzate: OSEP, CRTO
Una giornata tipo:
- Eseguire valutazioni di sicurezza autorizzate
- Sfruttare vulnerabilità in applicazioni e reti
- Documentare i risultati in rapporti dettagliati
- Presentare ai clienti raccomandazioni per la correzione
- Aggiornarsi sugli exploit e sulle tecniche più recenti
Vantaggi: lavoro stimolante, retribuzione alta, poca routine Svantaggi: può essere stressante, richiede apprendimento continuo, orari irregolari durante gli incarichi
Percorso 3: Security engineer / architetto
Panoramica del ruolo: progettare e implementare sistemi e infrastrutture di sicurezza
Progressione professionale:
Junior Security Engineer (0-2 years) → $75,000-95,000
    ↓
Security Engineer (2-5 years) → $105,000-135,000
    ↓
Senior Security Engineer (5-8 years) → $135,000-170,000
    ↓
Security Architect (8-12 years) → $170,000-220,000
    ↓
Principal/Lead Security Architect (12+ years) → $220,000-300,000+
Competenze richieste:
- Architettura della sicurezza di rete
- Progettazione della sicurezza cloud (AWS, Azure, GCP)
- Architettura Zero Trust
- Framework di sicurezza (NIST, ISO 27001)
- Strumenti di sicurezza aziendali
Certificazioni:
- Iniziali: Security+, CCNA Security
- Intermedie: CISSP, certificazioni cloud (AWS/Azure Security)
- Avanzate: CCSP, CISSP-ISSAP
Una giornata tipo:
- Progettare architetture di sicurezza per nuovi sistemi
- Valutare prodotti e strumenti di sicurezza
- Creare standard e policy di sicurezza
- Collaborare con i team di ingegneria
- Condurre verifiche di sicurezza dell’architettura
Vantaggi: retribuzione alta, lavoro strategico, ruolo rispettato Svantaggi: richiede esperienza ampia, responsabilità in caso di problemi di sicurezza
Percorso 4: Cloud security engineer
Panoramica del ruolo: proteggere infrastrutture e applicazioni cloud
Progressione professionale:
Junior Cloud Security Engineer (0-2 years) → $80,000-100,000
    ↓
Cloud Security Engineer (2-5 years) → $115,000-145,000
    ↓
Senior Cloud Security Engineer (5-8 years) → $145,000-185,000
    ↓
Cloud Security Architect (8-12 years) → $185,000-235,000
    ↓
Principal Cloud Security Architect (12+ years) → $235,000-320,000+
Competenze richieste:
- Competenza multi-cloud (AWS, Azure, GCP)
- Infrastructure-as-code (Terraform, CloudFormation)
- Sicurezza dei container (Docker, Kubernetes)
- Pratiche DevSecOps
- Strumenti di sicurezza cloud-native
Certificazioni:
- Iniziali: AWS Cloud Practitioner, Azure Fundamentals
- Intermedie: AWS Security Specialty, Azure Security Engineer
- Avanzate: CCSP, certificazioni multi-cloud
Una giornata tipo:
- Proteggere i deployment dell’infrastruttura cloud
- Implementare controlli di sicurezza nelle pipeline CI/CD
- Monitorare il livello di sicurezza del cloud
- Rispondere agli incidenti di sicurezza cloud
- Automatizzare le configurazioni di sicurezza
Vantaggi: area più richiesta, ottima retribuzione, adatta al lavoro da remoto Svantaggi: ambiente in rapida evoluzione, responsabilità di reperibilità
Percorso 5: Analista GRC (governance, rischio e conformità)
Panoramica del ruolo: garantire che l’organizzazione soddisfi i requisiti di conformità in materia di sicurezza
Progressione professionale:
Junior GRC Analyst (0-2 years) → $60,000-78,000
    ↓
GRC Analyst (2-4 years) → $78,000-98,000
    ↓
Senior GRC Analyst (4-7 years) → $98,000-125,000
    ↓
GRC Manager (7-10 years) → $125,000-155,000
    ↓
Director of Compliance / Chief Compliance Officer (10+ years) → $155,000-225,000+
Competenze richieste:
- Framework di conformità (SOC 2, ISO 27001, PCI-DSS, HIPAA)
- Metodologie di valutazione del rischio
- Gestione degli audit
- Sviluppo di policy
- Gestione degli stakeholder
Certificazioni:
- Iniziali: Security+
- Intermedie: CISA, CISM
- Avanzate: CISSP, CRISC
Una giornata tipo:
- Condurre valutazioni dei rischi di sicurezza
- Gestire audit di conformità
- Sviluppare policy e procedure di sicurezza
- Monitorare e correggere lacune di conformità
- Preparare rapporti per dirigenti e auditor
Vantaggi: minore pressione tecnica, ambito chiaro, buon equilibrio tra lavoro e vita privata Svantaggi: può essere ripetitivo, retribuzione inferiore ai ruoli tecnici, può essere visto come lavoro di semplice controllo delle caselle
Percorso 6: Incident responder / analista forense
Panoramica del ruolo: rispondere alle violazioni di sicurezza e indagarle
Progressione professionale:
Junior Incident Response Analyst (0-2 years) → $65,000-85,000
    ↓
Incident Response Analyst (2-5 years) → $90,000-115,000
    ↓
Senior Incident Responder (5-8 years) → $115,000-150,000
    ↓
Incident Response Team Lead (8-12 years) → $150,000-190,000
    ↓
Director of Incident Response (12+ years) → $190,000-250,000+
Competenze richieste:
- Informatica forense digitale
- Analisi malware
- Framework di risposta agli incidenti (NIST, SANS)
- Analisi della memoria e dei dischi
- Analisi delle timeline
Certificazioni:
- Iniziali: Security+, GCIH
- Intermedie: CHFI, GCFA
- Avanzate: GCFE, GREM
Una giornata tipo:
- Rispondere a incidenti di sicurezza attivi
- Raccogliere e conservare prove digitali
- Analizzare sistemi compromessi
- Identificare indicatori di compromissione
- Creare rapporti sugli incidenti e timeline
Vantaggi: investigazioni stimolanti, grande rispetto, ruolo critico Svantaggi: forte stress, reperibilità, orari irregolari
Confronto degli stipendi per ruolo (media USA 2026)
| Ruolo | Livello iniziale | Intermedio | Senior | Lead/dirigente |
|---|---|---|---|---|
| Analista SOC | $65K | $85K | $108K | $135K |
| Penetration tester | $80K | $115K | $148K | $185K |
| Security engineer | $90K | $120K | $153K | $195K |
| Cloud security engineer | $98K | $130K | $165K | $210K |
| Analista GRC | $69K | $89K | $112K | $140K |
| Incident responder | $78K | $103K | $133K | $170K |
| Security architect | N/D | $145K | $185K | $240K |
| CISO | N/D | N/D | $195K | $285K |
Adeguamenti salariali regionali:
- Area della baia di San Francisco: +40-60%
- New York City: +35-50%
- Seattle: +30-45%
- Austin, Texas: +20-35%
- Ruoli da remoto: -10-20% rispetto alle grandi aree metropolitane
Costruire una carriera nella cybersecurity: passi pratici
Passaggio 1: scegli il punto di partenza in base al tuo background
Se provieni dal supporto IT o dall’help desk:
- Vantaggio: conosci già reti e risoluzione dei problemi
- Percorso: analista SOC o security engineer
- Prima certificazione: Security+
- Tempi: 6-12 mesi per ottenere il primo ruolo nella sicurezza
Se provieni dallo sviluppo software:
- Vantaggio: solide competenze di programmazione
- Percorso: sicurezza delle applicazioni o DevSecOps
- Prima certificazione: certificazione AWS/Azure Security
- Tempi: 3-9 mesi per ottenere il primo ruolo nella sicurezza
Se provieni da un settore non tecnico:
- Vantaggio: prospettiva nuova e forte motivazione
- Percorso: analista GRC o analista SOC
- Prima certificazione: Google Cybersecurity Certificate, poi Security+
- Tempi: 12-18 mesi per ottenere il primo ruolo nella sicurezza
Se provieni dal networking:
- Vantaggio: conoscenza approfondita dell’infrastruttura
- Percorso: network security engineer o penetration tester
- Prima certificazione: Security+ o CCNA Security
- Tempi: 6-12 mesi per ottenere il primo ruolo nella sicurezza
Passaggio 2: fai esperienza pratica (la parte più importante)
I datori di lavoro danno priorità all’esperienza pratica rispetto alle sole certificazioni.
Formazione pratica gratuita o a basso costo:
TryHackMe ($10 al mese)
- Laboratori adatti ai principianti
- Percorsi di apprendimento guidati
- SOC, penetration test e sicurezza difensiva
- Monitoraggio delle certificazioni
HackTheBox Academy (piani gratuiti e a pagamento)
- Più impegnativa di TryHackMe
- Certificazioni riconosciute dal settore
- Scenari del mondo reale
- Ottima per imparare i penetration test
PicoCTF (gratuito)
- Competizione CTF per principianti
- Utile per apprendere le basi
- Competizione annuale
OverTheWire (gratuito)
- Incentrato su Linux e riga di comando
- Difficoltà progressiva
- Sfide da terminale
Canali YouTube:
- NetworkChuck
- The Cyber Mentor (Heath Adams)
- John Hammond
- IppSec (tutorial su HackTheBox)
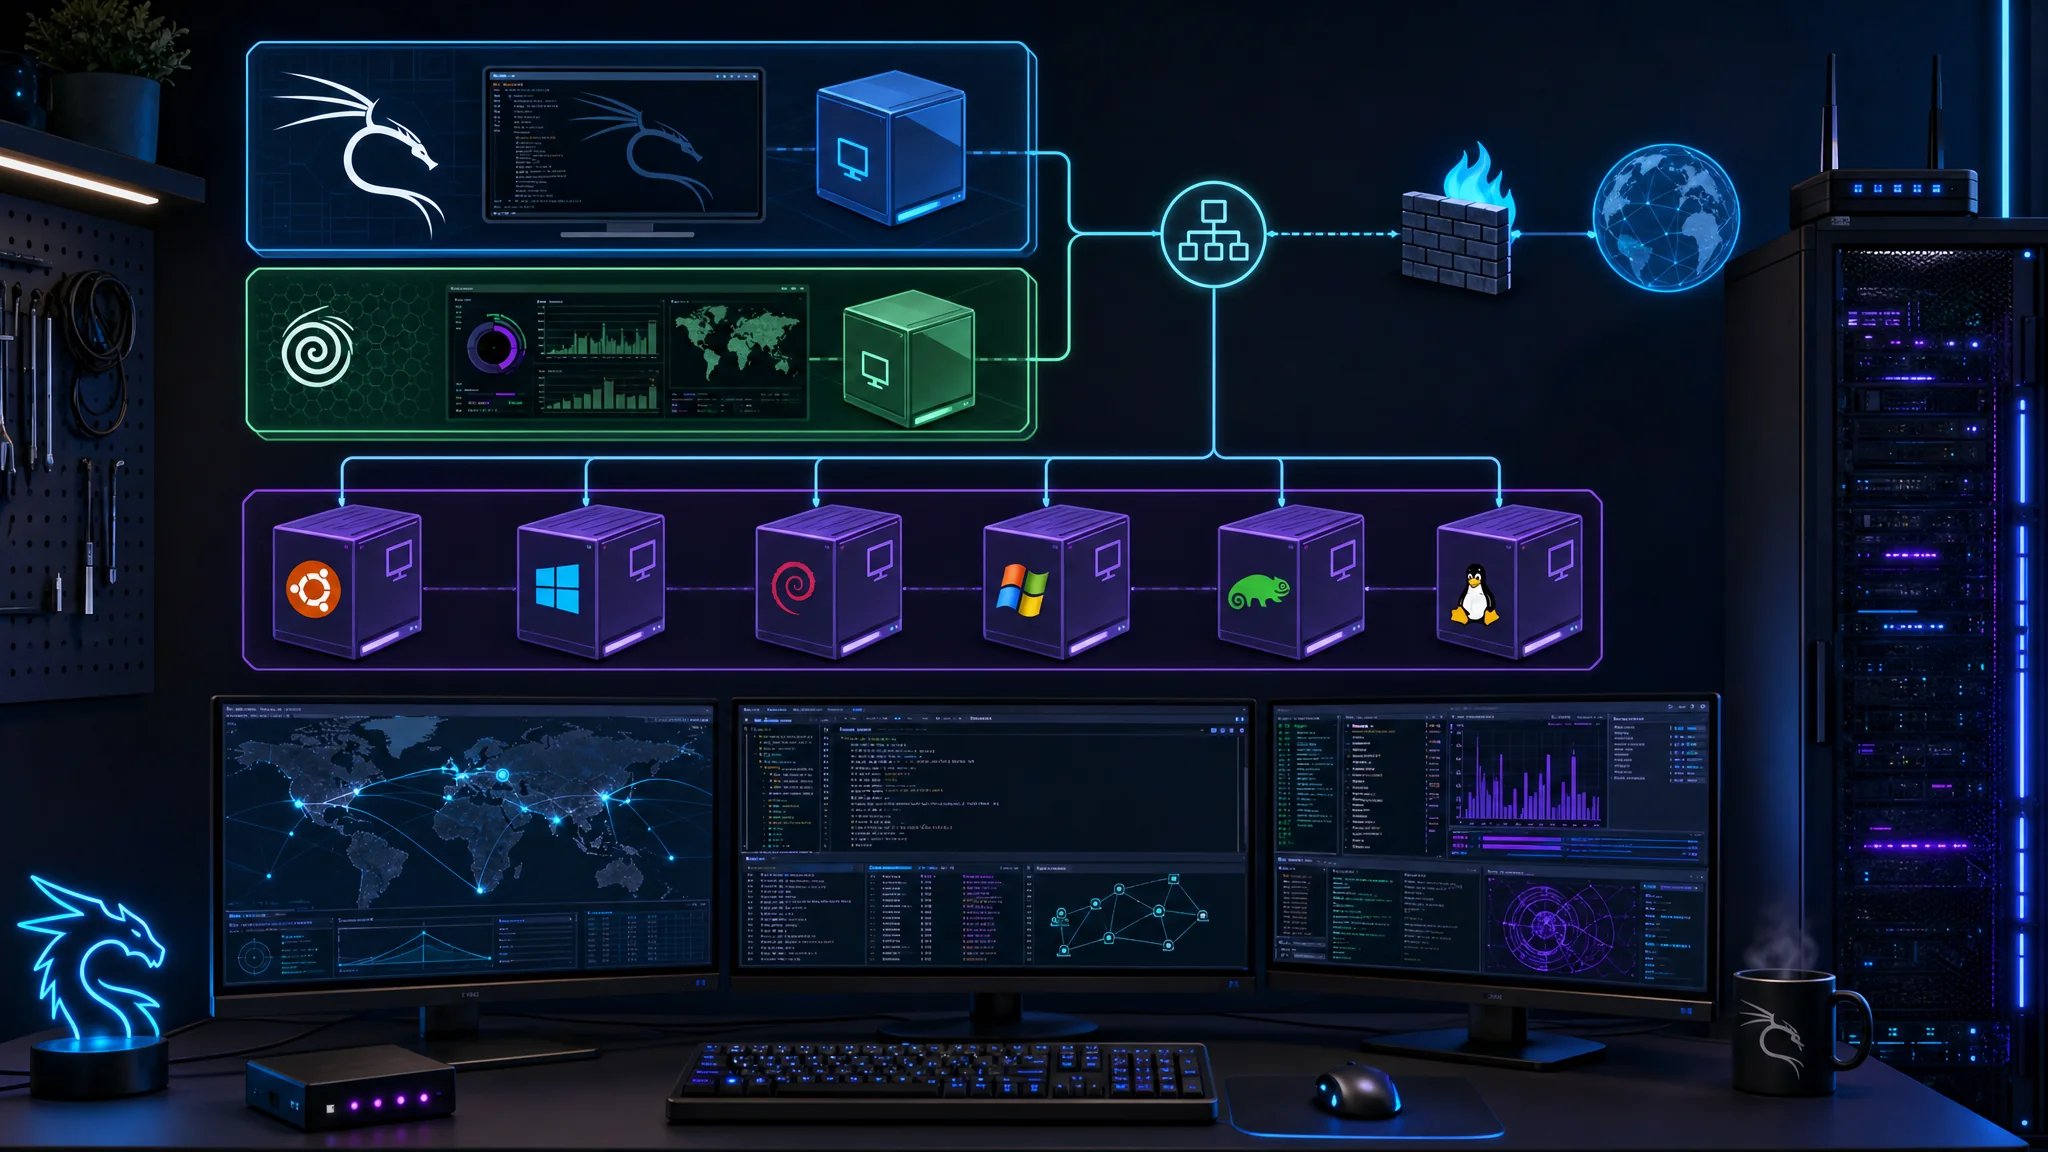
Crea un laboratorio domestico:
Configurazione minima di un laboratorio domestico ($300-500):
- Server Dell/HP usato o desktop potente
- VirtualBox o VMware Workstation
- Macchine vulnerabili (Metasploitable, DVWA, macchine ritirate di HackTheBox)
- Strumenti di sicurezza (Kali Linux, Security Onion)
- Esercitazioni di attacco e difesa
Configurazione di un laboratorio cloud ($50-100 al mese):
- AWS Free Tier o crediti Azure
- Implementa applicazioni vulnerabili
- Esercitati con le configurazioni di sicurezza cloud
- A lungo termine costa meno dell’hardware fisico
Passaggio 3: crea progetti di sicurezza per il tuo portfolio
I responsabili delle assunzioni vogliono prove delle tue competenze.
Idee di progetto per diversi ruoli:
Portfolio per analista SOC:
- Configura Security Onion e analizza file PCAP
- Crea regole di rilevamento per gli attacchi comuni
- Scrivi rapporti di analisi sugli incidenti di sicurezza
- Crea un dashboard di threat intelligence
Portfolio per penetration tester:
- Documenta la compromissione di macchine HackTheBox/TryHackMe
- Crea strumenti di sicurezza personalizzati, come scanner di porte e script di exploit
- Esegui un audit di sicurezza di un’applicazione open source
- Scrivi rapporti professionali di penetration test
Portfolio per security engineer:
- Progetta una rete domestica con zone di sicurezza
- Implementa la sicurezza IaC usando moduli Terraform sicuri
- Crea una pipeline automatizzata di scansione della sicurezza
- Documenta le decisioni di architettura della sicurezza
Portfolio per la sicurezza cloud:
- Distribuisci un’applicazione multi-tier sicura in AWS/Azure
- Implementa controlli di sicurezza (WAF, GuardDuty, NSG)
- Crea script di automazione della sicurezza
- Scrivi guide per l’hardening della sicurezza
Pubblica su:
- GitHub (codice e documentazione)
- Blog o sito personale
- Articoli LinkedIn
- Post su Medium
Passaggio 4: fai networking in modo strategico
Anche nella cybersecurity vale: non conta solo ciò che sai, ma anche chi conosci.
Strategie di networking efficaci:
Ottimizza LinkedIn:
- Completa il profilo con parole chiave sulla sicurezza
- Condividi regolarmente contenuti sulla sicurezza
- Interagisci con i post dei professionisti della sicurezza
- Unisciti a gruppi di cybersecurity
Incontri locali sulla sicurezza:
- Capitoli OWASP
- Conferenze BSides, eventi locali accessibili sulla sicurezza
- Riunioni dei capitoli ISC2/ISACA
- Incontri sulla sicurezza cloud
Comunità online:
- Reddit: r/cybersecurity, r/netsec, r/AskNetsec
- Discord: server HackTheBox, TryHackMe, CyberDefenders
- Twitter/X: segui ricercatori e aziende di sicurezza
- Blog e forum sulla sicurezza
Conferenze (dai priorità agli eventi locali accessibili):
- BSides (diverse città, circa $25-50)
- Gruppi DEFCON locali (riunioni mensili gratuite)
- SecureWorld (conferenze regionali)
- RSA, Black Hat, DEFCON (costose ma utili se paga il datore di lavoro)
Mentoring:
- Trova mentor su LinkedIn o r/cybersecurity
- Offriti di aiutare nei progetti in cambio di consigli
- Fai domande specifiche, non solo “come trovo lavoro?”
Passaggio 5: prepara un CV efficace per la sicurezza
Il tuo CV deve superare i sistemi ATS (Applicant Tracking Systems) e attirare l’attenzione dei responsabili delle assunzioni.
Struttura del CV:
[Your Name]
[LinkedIn URL] | [GitHub URL] | [Email] | [Phone] | [Location]

SUMMARY
Results-driven cybersecurity professional with hands-on experience in [specific skills].
Certified in [certifications]. Passionate about [specific security area].

TECHNICAL SKILLS
- Security: SIEM (Splunk, ELK), IDS/IPS (Snort, Suricata), WAF, EDR
- Cloud: AWS (Security Groups, IAM, GuardDuty), Azure (NSGs, Sentinel)
- Tools: Wireshark, Nmap, Burp Suite, Metasploit, Nessus
- Programming: Python, PowerShell, Bash, SQL
- Frameworks: NIST CSF, MITRE ATT&CK, OWASP Top 10

CERTIFICATIONS
- CompTIA Security+ (Date)
- AWS Certified Security Specialty (Date)
- [Other relevant certs]

PROFESSIONAL EXPERIENCE
[Company Name] - [Security Role] (Dates)
- QUANTIFY achievements (Reduced false positives by 40%)
- USE security keywords (SIEM, incident response, threat hunting)
- SHOW impact (Identified and remediated 15 critical vulnerabilities)

PROJECTS (If entry-level or career changer)
[Project Name] - [Technology Stack]
- Built [specific security tool/system]
- Demonstrates [specific skills]
- GitHub: [link]

EDUCATION
[Degree] in [Field], [University] (Date)
Consigli per il CV:
- Quantifica tutto: scrivi “ridotto il volume degli avvisi del 35%”, non “migliorata l’efficienza SOC”
- Usa parole chiave ATS: riprendi i termini dell’annuncio di lavoro
- Limita il CV a 1-2 pagine: i responsabili delle assunzioni dedicano 6 secondi alla prima revisione
- Metti in evidenza le certificazioni: sono parole chiave preziose per ATS
- Includi GitHub/portfolio: dimostra che lavori davvero sulla sicurezza
Passaggio 6: affronta al meglio il colloquio
I colloqui di cybersecurity di solito hanno 3 fasi:
Fase 1: colloquio HR/recruiter (15-30 minuti)
- Verifica delle qualifiche
- Discussione sulle aspettative salariali
- Valutazione della compatibilità culturale
- Preparazione: conosci l’azienda e prepara le domande
Fase 2: colloquio tecnico (45-90 minuti)
- Domande tecniche sui concetti di sicurezza
- Risoluzione di problemi basati su scenari
- Discussione di progetti ed esperienze passati
- Preparazione: ripassa le basi e esercitati a spiegare semplicemente i temi tecnici
Fase 3: colloquio comportamentale o panel
- Risposte con il metodo STAR (Situazione, Compito, Azione, Risultato)
- Valutazione dell’idoneità al team
- Capacità di presentazione, talvolta
Domande tecniche comuni da preparare:
- “Spiega la triade CIA.”
- “Qual è la differenza tra crittografia simmetrica e asimmetrica?”
- “Come metteresti in sicurezza un’applicazione web?”
- “Descrivi il tuo processo di risposta agli incidenti.”
- “Qual è la differenza tra IDS e IPS?”
- “Spiega un attacco man-in-the-middle.”
- “Come ti aggiorni sulle minacce di sicurezza?”
- “Qual è la tua esperienza con [strumento specifico indicato nell’annuncio]?”
Domande comportamentali:
- “Raccontami di una volta in cui hai dovuto spiegare un problema di sicurezza complesso a interlocutori non tecnici.”
- “Descrivi una situazione in cui hai dovuto imparare rapidamente una nuova tecnologia.”
- “Raccontami di una volta in cui non eri d’accordo con una decisione sulla sicurezza.”
Domande che TU puoi fare:
- “Com’è una giornata tipo in questo ruolo?”
- “Quali strumenti e tecnologie di sicurezza usa il team?”
- “Quali sono le principali sfide di sicurezza dell’organizzazione?”
- “Quali opportunità ci sono per lo sviluppo professionale e la formazione?”
- “Puoi descrivere la struttura del team e con chi lavorerei?”
Passaggio 7: negozia la tua offerta
Punti chiave della negoziazione:
Fai ricerche:
- Consulta Glassdoor, Levels.fyi e Payscale per i dati salariali
- Conosci il tuo valore di mercato in base alla località e alle competenze
La retribuzione totale comprende:
- Stipendio base
- Bonus o retribuzione legata ai risultati
- Partecipazioni/stock option
- Budget per formazione e certificazioni
- Flessibilità del lavoro da remoto
- Ferie e benefit
Strategia di negoziazione:
- Se possibile, lascia che sia il datore di lavoro a proporre per primo una cifra
- Chiedi il 10-20% in più rispetto all’offerta iniziale
- Sostieni la richiesta con dati
- Mantieni un tono professionale e riconoscente
Negoziazioni non salariali:
- Budget di formazione: $5.000-10.000 all’anno per certificazioni e conferenze
- Lavoro da remoto: 2-3 giorni a settimana o completamente da remoto
- Orari flessibili: importanti per l’equilibrio tra lavoro e vita privata
- Bonus alla firma: pagamento una tantum per compensare i costi
Esempio di e-mail per negoziare un’offerta:
Thank you for the offer. I'm excited about the opportunity to join [Company] as [Role].

After reviewing the offer and researching market rates for this position in [Location],
I'd like to discuss the compensation package. Based on my [certifications/experience/skills],
I was hoping for a base salary in the range of $[X-Y].

Additionally, I'd appreciate if we could discuss:
- Annual training/certification budget
- Remote work flexibility
- [Other priorities]

I'm confident I can deliver significant value to the team and look forward to discussing this further.
Analisi e tendenze del mercato del lavoro nel 2026
Lavori di sicurezza da remoto
La realtà del lavoro da remoto nel 2026:
- Il 65% dei lavori di cybersecurity offre opzioni remote o ibride
- Impatto salariale: i ruoli da remoto pagano in genere il 10-20% in meno rispetto ai ruoli in sede nelle grandi città
- Migliori bacheche di lavoro da remoto: We Work Remotely, RemoteOK, FlexJobs
- Aziende completamente remote: molti fornitori di sicurezza e startup lavorano con team distribuiti
Lavoro da remoto per ruolo (percentuale con opzione remota):
- Cloud security engineer: 85%
- Security architect: 75%
- Penetration tester: 70%
- Analista SOC: 60% (molti SOC attivi 24/7 richiedono una certa presenza in sede)
- Analista GRC: 80%
Opportunità con nulla osta di sicurezza
Il settore pubblico e della difesa offre:
- Retribuzione più alta: premio del 15-25% per ruoli che richiedono un nulla osta
- Stabilità del lavoro: i contratti governativi offrono stabilità
- Formazione: spesso finanzia corsi avanzati e il nulla osta
Livelli di nulla osta:
- Public Trust: il più semplice, richiesto per molti ruoli presso appaltatori federali
- Secret: verifica dei precedenti degli ultimi 10 anni
- Top Secret: verifica approfondita dei precedenti
- TS/SCI: il più rigoroso, con il premio salariale più alto
Ottenere il nulla osta:
- In genere la procedura è avviata dal datore di lavoro (di solito non si può ottenere autonomamente)
- La procedura richiede 6-18 mesi
- Sono importanti la stabilità finanziaria e una fedina penale pulita
Opportunità specifiche per settore
Sicurezza sanitaria (crescita del 42%):
- Focus sulla conformità HIPAA
- Sicurezza dei dispositivi medici
- Sicurezza dello scambio di informazioni sanitarie
- Stipendio medio: $105K
Sicurezza dei servizi finanziari (retribuzioni più alte):
- Conformità PCI-DSS
- Rilevamento delle frodi
- Transazioni sicure
- Stipendio medio: $127K
Sicurezza industriale/OT (emergente):
- Sicurezza SCADA/ICS
- Sicurezza della produzione
- Infrastrutture critiche
- Stipendio medio: $115K
Conclusione: il tuo percorso nella cybersecurity
Nel 2026 il settore della cybersecurity offre opportunità senza precedenti a chi è motivato e disposto a investire nella formazione continua. Con 3,5 milioni di posizioni non coperte nel mondo e stipendi medi superiori del 15-25% rispetto a ruoli IT equivalenti, la cybersecurity resta uno dei percorsi professionali più promettenti nella tecnologia.
Il tuo piano di 90 giorni per avviare una carriera nella cybersecurity:
Mese 1: Fondamenta
- Settimane 1-2: completa Google Cybersecurity Certificate
- Settimane 3-4: configura un laboratorio domestico e fai pratica su TryHackMe
Mese 2: Certificazione e competenze
- Settimane 5-6: studia per Security+ (60-80 ore)
- Settimane 7-8: sostieni l’esame Security+ e continua la pratica
Mese 3: Ricerca di lavoro
- Settimane 9-10: crea un portfolio (progetti GitHub, write-up)
- Settimane 11-12: candidati a 5-10 lavori al giorno e fai networking
Metriche di successo:
- Competenze tecniche convalidate da certificazioni
- Portfolio che dimostra capacità pratiche
- Rete di professionisti della sicurezza che possono segnalarti
- Obiettivi di carriera chiari e percorso da seguire
Il settore ha bisogno di TE. Le organizzazioni cercano con urgenza professionisti qualificati della sicurezza. Con impegno, apprendimento strategico ed esperienza pratica, puoi avviare una carriera gratificante nella cybersecurity nel 2026.
Prossimi passi:
- Consulta il nostro confronto completo delle certificazioni
- Scegli il tuo percorso professionale e la prima certificazione
- Inizia subito la formazione pratica (TryHackMe, HackTheBox)
- Crea una rete su LinkedIn e agli incontri locali
- Crea progetti di sicurezza per il tuo portfolio
L’unica domanda è: sei pronto a iniziare il tuo percorso nella cybersecurity?
Riferimenti
- Confronto delle certificazioni di cybersecurity 2026
- (ISC)² Cybersecurity Workforce Study 2026
- Certificazione CompTIA Security+
- Certificazione AWS Security
- HackTheBox Academy
- Piattaforma didattica TryHackMe
- NIST Cybersecurity Framework
- MITRE ATT&CK Framework
- Percorso professionale CyberSeek
- Bureau of Labor Statistics - analisti della sicurezza delle informazioni

Disclosure and Affiliate Statement:
Divulgazione di affiliazione: Potremmo guadagnare una commissione dai link presenti in questa pagina. Queste commissioni sostengono il nostro sito web e i contenuti che forniamo. State tranquilli, raccomandiamo solo prodotti/servizi in cui crediamo. Grazie per la vostra fiducia! Clicca qui per saperne di più
Related Posts
This article refers to other articles we've written:
- Confronto delle certificazioni di cybersecurity 2026
Confronto del 2026 tra fornitori di certificazioni di cybersecurity, prezzi, ritorno sull'investimento e adeguatezza ai percorsi di carriera.
- Guida alla carriera nella sicurezza informatica: Formazione, certificazioni e opportunità di lavoro
Scoprite i passi essenziali per intraprendere un percorso di successo nella sicurezza informatica, tra cui formazione, certificazioni e prospettive di lavoro redditizie.
- Soluzioni cloud sicure: AWS vs. Azure vs. Google Cloud Platform - Scegliere il meglio per la vostra azienda
Scoprite le principali caratteristiche di sicurezza del cloud e le certificazioni di AWS, Azure e Google Cloud Platform per scegliere la migliore soluzione cloud sicura per la vostra azienda.
