Confronto tra agenti di coding CLI: Claude Code, Codex, Gemini, OpenCode, Copilot e Aider
Table of Contents
Gli agenti di coding da terminale condividono un’interfaccia familiare, ma differiscono nel modo in cui raccolgono il contesto, modificano i file, chiedono approvazione e si integrano negli script. Questa guida confronta Claude Code CLI, Codex CLI, Gemini CLI, OpenCode CLI, GitHub Copilot CLI e Aider. Valuta i loro flussi da terminale separatamente dai prodotti desktop dei rispettivi fornitori.
Parti dai tuoi vincoli. Accesso al provider, automazione ripetibile e abitudini di revisione sono filtri migliori di una classifica generica. Le raccomandazioni seguenti sono giudizi editoriali basati sulla documentazione ufficiale verificata il 10 ottobre 2026, non classifiche di prestazioni misurate.
Punti chiave
- Claude Code, Codex e Gemini CLI meritano una prova quando vuoi i rispettivi flussi di modelli proprietari.
- OpenCode e Aider sono adatti a esperimenti tra provider di modelli, con approcci diversi all’interazione e alla modifica.
- Copilot CLI merita attenzione quando l’accesso a GitHub e la policy dell’organizzazione definiscono già il tuo flusso.
- Un’interfaccia terminale non implica inferenza locale, scelta illimitata del modello o esecuzione senza supervisione.
Prerequisiti: Git, un checkout sacrificabile, test funzionanti e credenziali per modelli approvate. La difficoltà è intermedia. Dedica un pomeriggio al confronto di due strumenti selezionati su tre attività brevi.
La selezione
| Strumento terminale | Motivo per valutarlo | Decisione da risolvere |
|---|---|---|
| Claude Code CLI | Lavoro nel repository centrato su Claude | Percorso dell’account e policy dei permessi |
| Codex CLI | Lavoro interattivo più esecuzione tramite script | Impostazioni sandbox e gestione dell’output |
| Gemini CLI | Flusso Gemini e output strutturato headless | Autenticazione, quote e policy degli strumenti |
| OpenCode CLI | Scelta del provider e agenti configurabili | Compatibilità del modello e dell’endpoint |
| Copilot CLI | Accesso a Copilot dalla shell | Accesso dell’organizzazione e approvazione strumenti |
| Aider | Pair programming orientato a Git | Selezione dei file e modello di modifica |
Questa selezione ha un perimetro preciso. Confronta sei flussi terminali affermati, non ogni prodotto che offre una CLI. Editor grafici ed estensioni appartengono al confronto tra agenti di coding GUI .
Claude Code e Codex
Claude Code CLI offre sessioni interattive, conversazioni riprendibili, input tramite pipe e una modalità di stampa per gli script. La sua referenza CLI documenta questi punti di ingresso. Provalo se vuoi Claude al lavoro sulle modifiche del repository mentre dirigi le attività dalla shell.
Codex CLI espone ispezione del repository, modifiche, esecuzione dei comandi e revisione in un’interfaccia terminale. La
documentazione CLI di OpenAI
descrive i controlli interattivi. La
modalità non interattiva
fornisce codex exec per script e integrazione continua.
Scegli tra i due in base al lavoro completato. Dai a ciascuno un bug sconosciuto e un test esistente che fallisce. Confronta spiegazione, ampiezza della patch, scelta dei test e recupero dopo un approccio rifiutato. Un messaggio finale sicuro non dimostra la correttezza.
Gemini CLI e Copilot
Gemini CLI documenta contesto del progetto, estensioni, esecuzione degli strumenti e automazione nella guida ufficiale . La referenza headless specifica output strutturato e codici di uscita. La gestione dell’output diventa così una parte concreta della prova, invece di un’assunzione basata sulla disponibilità del terminale.
GitHub Copilot CLI supporta lavoro interattivo e prompt programmatici tramite l’attuale comando autonomo copilot. La
documentazione del prodotto
copre pianificazione e permessi degli strumenti. Valutalo rispetto all’account e alle policy usate dal tuo team. Il marchio GitHub non significa accesso automatico a ogni repository o servizio.
| Ingresso di automazione | Famiglia di comandi documentata |
|---|---|
| Claude Code | claude -p |
| Codex | codex exec |
| Gemini CLI | gemini -p |
| Copilot CLI | copilot -p |
La modalità headless richiede una policy di esecuzione. Definisci azioni consentite, limiti di tempo, gestione degli errori e raccolta degli artefatti prima di inserire un agente in una pipeline. L’uscita corretta di un processo non dimostra che il codice rispetti i criteri di accettazione.
OpenCode e Aider
OpenCode CLI combina una UI terminale interattiva con operazioni da riga di comando. La
referenza CLI
documenta opencode run, mentre la
guida ai provider
descrive le connessioni ai modelli. Provalo quando la flessibilità del provider giustifica la gestione di compatibilità e fatturazione.
Aider si concentra sul pair programming in un repository Git. La documentazione copre selezione dei file, mappe del repository, connessioni ai modelli e integrazione lint/test. Provalo quando preferisci dirigere una conversazione di modifica delimitata e tenere i cambiamenti vicini a un flusso Git esplicito.
Stili di interazione diversi richiedono aspettative diverse. Un assistente di modifica ristretto e un agente che esplora un intero repository non consumano il contesto nello stesso modo. Registra i file forniti, l’esplorazione permessa e la guida umana richiesta. Non assegnare un vantaggio di produttività a uno strumento dopo aver scelto tu il suo contesto senza registrarlo.
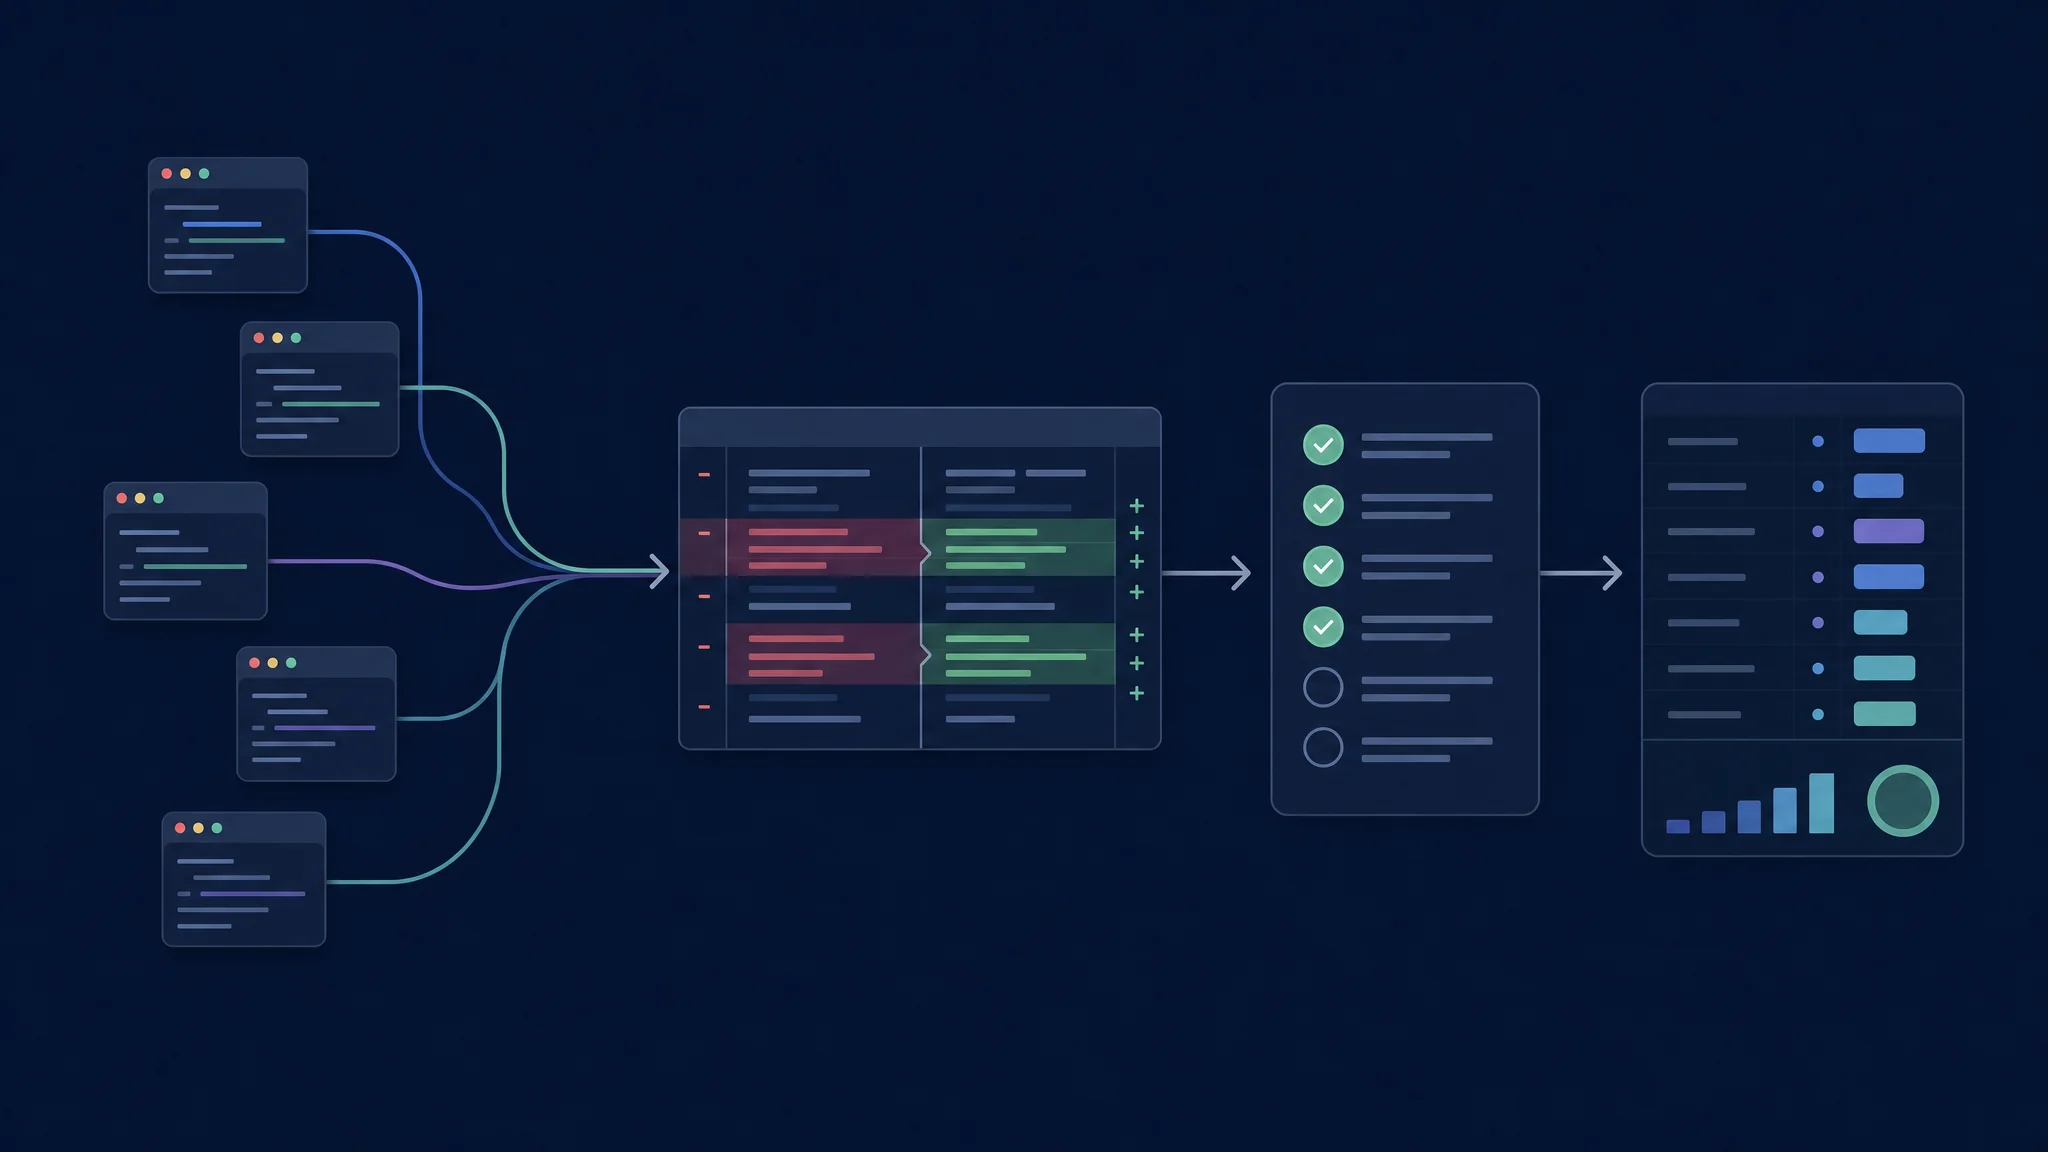
Usa gli stessi criteri di accettazione per ogni flusso terminale
Modelli, accesso e costi
L’agente è il software intorno al modello. Costruisce richieste, gestisce i risultati degli strumenti, amministra lo stato della conversazione e applica la policy di esecuzione. Il modello e l’endpoint di servizio influenzano ragionamento, affidabilità delle chiamate agli strumenti, latenza e contesto disponibile.
La flessibilità del provider ha costi operativi. Un endpoint personalizzato aggiunge decisioni su identificatori dei modelli, impostazioni del contesto, autenticazione e supporto degli strumenti. Un servizio integrato riduce alcune scelte di configurazione, ma lega l’accesso al proprio account e alle proprie policy. Nessuna delle due configurazioni stabilisce una classifica universale di qualità.
| Categoria di costo | Da includere nella prova |
|---|---|
| Quota dell’account | Accesso incluso, limiti di frequenza e comportamento all’esaurimento |
| Inferenza a consumo | Uso di prompt, output, cache e tentativi ripetuti |
| Serving locale | Hardware, elettricità e manutenzione del runtime |
| Impegno umano | Configurazione, correzioni e revisione finale |
| Lavoro fallito | Esecuzioni abbandonate e patch ripristinate |
Confronta il costo per modifica accettata. Tieni separati gli abbonamenti, i costi API incrementali e il tempo dello sviluppatore. Un client gratuito con inferenza a pagamento è diverso da un abbonamento con quota. Ricontrolla le condizioni attuali dell’account prima di cambiare provider.
Blocca gli input del confronto. Registra versione di ogni CLI, identificatore del modello, provider, revisione iniziale, modalità dei permessi e configurazione degli strumenti. Ripeti un’attività dopo ogni singolo cambiamento. Altrimenti un risultato migliore identifica un sistema diverso, non un’interfaccia terminale migliore.
Permessi e contesto del repository
Approvazione e isolamento sono controlli diversi. Una richiesta di approvazione chiede se un’azione deve procedere. Un sandbox limita le risorse disponibili a un’azione eseguita. Controllali entrambi, inclusi accesso ai file, rete e comandi avviati dagli strumenti.
La documentazione dei permessi di Codex separa esplicitamente le regole di file system e rete, comprese le condizioni per imporre restrizioni sulla destinazione. Usa la sua referenza dei permessi per controllare la configurazione installata. Per ogni strumento selezionato, prova un’azione innocua consentita e una innocua vietata prima di affidarti alla policy.
Le istruzioni del progetto richiedono verifica. Fornisci a ogni strumento lo stesso comando di build, gli stessi criteri di accettazione e le stesse esclusioni tramite il meccanismo supportato. Chiedigli di ripetere i vincoli attivi prima della modifica. Un file di istruzioni mancante è un difetto di configurazione, non un benchmark del modello.
Task: Fix the supplied reproduction without changing the public API.
Scope: Preserve unrelated work and avoid new dependencies.
Evidence: Run the existing regression test and relevant neighboring tests.
Report: Explain the cause, changed files, checks, and remaining uncertainty.
Questo prompt di prova è delimitato intenzionalmente. Aggiungi una riproduzione nota e controlli scritti in modo indipendente. Usa lo stesso commit iniziale in checkout separati. Registra versione dello strumento, modello, provider, policy dei permessi, tempo trascorso e interventi.
Scegli la prima coppia
| La tua priorità | Inizia la prova con |
|---|---|
| Flusso Claude contro OpenAI | Claude Code CLI e Codex CLI |
| Flusso Google contro OpenAI | Gemini CLI e Codex CLI |
| Flessibilità del provider | OpenCode CLI e Aider |
| Distribuzione GitHub esistente | Copilot CLI e un’alternativa approvata |
| Claude contro provider configurabili | Claude Code CLI e OpenCode CLI |
Esegui tre attività per strumento: un bug riprodotto, una piccola funzione con test indipendenti e un refactoring vincolato. Conserva i tentativi falliti. Esamina le patch senza guardare quale agente le ha prodotte, se pratico. Vince il flusso che produce modifiche accettabili con meno impegno totale nel tuo repository.
Risoluzione dei problemi e prossimi passi
I risultati inattesi spesso iniziano dalla configurazione. Strumenti mancanti, directory di lavoro errate, versioni diverse dei modelli o quote esaurite alterano i confronti. Verifica questi elementi prima di riscrivere più volte i prompt.
Continua con una guida mirata: OpenCode contro Claude Code , Codex CLI contro desktop , Claude Code CLI contro desktop , OpenCode CLI contro desktop , o Copilot CLI contro VS Code . Questi confronti tra interfacce restano nella famiglia di ogni prodotto.
Related Posts