Costruire un firewall umano: formare i dipendenti alla sicurezza

Table of Contents
Costruire un firewall umano: formare i dipendenti alla sicurezza informatica
Nell’era digitale, la sicurezza informatica è una priorità per organizzazioni di ogni dimensione. Gli attacchi informatici sono sempre più frequenti e sofisticati, quindi le aziende devono proteggersi dalle minacce. Formare i dipendenti affinché diventino un firewall umano è una componente fondamentale di una strategia solida. Fornire loro le conoscenze e le competenze per riconoscere le minacce e reagire può ridurre in modo significativo il rischio di violazioni. Questo articolo illustra l’importanza della formazione, la progettazione di un programma efficace, le strategie per coinvolgere i dipendenti, le sfide di attuazione e i metodi per misurare l’impatto della formazione.
Punti principali
- La formazione sulla sicurezza informatica è essenziale per proteggere le organizzazioni dagli attacchi.
- Un programma efficace identifica le esigenze formative, crea materiali coinvolgenti, introduce scenari di attacco simulati e misura i risultati.
- Coinvolgi i dipendenti sviluppando consapevolezza, promuovendo la responsabilità, incentivando la partecipazione, offrendo supporto continuo e incoraggiando le segnalazioni.
- Le sfide includono la resistenza al cambiamento, la scarsa consapevolezza, i limiti di tempo e risorse, l’adattamento ai diversi ruoli e l’evoluzione delle minacce e delle tecnologie.
- Misura l’impatto valutando le conoscenze e le competenze, monitorando i cambiamenti comportamentali, analizzando gli incidenti, calcolando il ROI e confrontando i risultati.
Capire l’importanza della formazione sulla sicurezza informatica
La crescente minaccia degli attacchi informatici
Gli attacchi informatici sono diventati una minaccia sempre più diffusa e sofisticata. Le organizzazioni di ogni settore affrontano un flusso costante di attacchi, dal phishing e malware al ransomware e alle violazioni dei dati. Le conseguenze possono essere gravi: perdite finanziarie, danni alla reputazione e responsabilità legali.
Per comprendere la gravità della situazione, considera queste statistiche:
| Tipo di attacco | Frequenza |
|---|---|
| Phishing | 1,5 milioni di tentativi al mese |
| Malware | 350.000 nuove varianti al giorno |
| Ransomware | 20 miliardi di dollari di danni nel 2020 |
Questi numeri mostrano la portata e l’impatto degli attacchi. Le organizzazioni devono dare priorità alla formazione dei dipendenti. Fornire loro conoscenze e competenze per riconoscere le minacce e reagire riduce in modo significativo il rischio di attacchi riusciti.
- Gli attacchi informatici sono una minaccia diffusa e sofisticata.
- Le organizzazioni affrontano phishing, malware, ransomware e violazioni dei dati.
- Le conseguenze possono includere perdite finanziarie, danni reputazionali e responsabilità legali.
- Si verificano 1,5 milioni di tentativi di phishing al mese.
- Il malware continua a evolversi: ogni giorno vengono rilevate 350.000 nuove varianti.
- Il ransomware ha causato da solo 20 miliardi di dollari di danni nel 2020.
- Dare priorità alla formazione dei dipendenti aiuta a ridurre il rischio di attacchi riusciti.
Il ruolo dei dipendenti nella sicurezza informatica
I dipendenti svolgono un ruolo fondamentale nella protezione delle risorse digitali di un’organizzazione. Sono la prima linea di difesa contro le minacce e le loro azioni quotidiane possono incidere in modo significativo sul livello generale di sicurezza. Devono comprendere i rischi e le vulnerabilità del contesto digitale, oltre alle buone pratiche e alle procedure che li riducono. Seguendo le politiche e le procedure di sicurezza, possono contribuire a prevenire violazioni e proteggere le informazioni sensibili.
Progettare un programma efficace di formazione sulla sicurezza informatica
Identificare esigenze formative e obiettivi
Per progettare un programma efficace, individua prima le esigenze formative specifiche e gli obiettivi. Valuta le conoscenze e le competenze attuali dei dipendenti e comprendi i rischi e le sfide specifici dell’organizzazione. Un’analisi approfondita dell’infrastruttura e delle pratiche di sicurezza esistenti aiuta a individuare lacune e aree da migliorare.
Dopo aver identificato le esigenze, stabilisci obiettivi chiari. Devono essere in linea con gli obiettivi generali di sicurezza informatica e affrontare le aree di miglioramento individuate. Gli obiettivi devono essere specifici, misurabili, raggiungibili, pertinenti e temporizzati (SMART). Così il programma resta mirato e produce risultati concreti.
In sintesi, identificare esigenze e obiettivi significa:
- Valutare le conoscenze e le competenze attuali dei dipendenti
- Analizzare l’infrastruttura e le pratiche di sicurezza esistenti
- Individuare lacune e aree da migliorare
- Stabilire obiettivi chiari e specifici, in linea con gli obiettivi generali di sicurezza
Suggerimento: Rivaluta regolarmente le esigenze e gli obiettivi formativi per adattarli al panorama in evoluzione e alle nuove minacce.
Creare materiali formativi coinvolgenti e interattivi
Materiali coinvolgenti e interattivi sono essenziali per una formazione efficace. Gli aiuti visivi, come infografiche e video, aiutano a capire concetti complessi e a ricordare le informazioni. Esempi reali e casi di studio permettono ai dipendenti di collegare i contenuti al lavoro quotidiano e di comprenderne la rilevanza.
Per aumentare il coinvolgimento, inserisci elementi interattivi come quiz e scenari. Permettono ai dipendenti di partecipare attivamente e applicare le conoscenze a situazioni pratiche. La gamification, con classifiche e premi, può introdurre competizione e motivazione.
Per rendere efficaci i materiali, considera le preferenze di apprendimento dei dipendenti. Alcuni preferiscono l’apprendimento visivo, altri quello uditivo o cinestetico. Offrendo testi, video ed esercitazioni pratiche, il programma si adatta a diversi stili di apprendimento.
Anche il metodo di erogazione è importante. Le piattaforme online e i sistemi di gestione dell’apprendimento consentono di accedere facilmente ai materiali. Fornisci aggiornamenti regolari e richiami affinché i contenuti restino attuali in un settore in rapida evoluzione.
Attuare scenari simulati di attacco informatico
Gli scenari simulati sono una componente essenziale di un programma efficace. Esponendo i dipendenti a minacce realistiche in un ambiente controllato, le organizzazioni possono valutarne la preparazione e individuare aree da migliorare. Gli scenari simulano vari tipi di attacco, come e-mail di phishing, infezioni da malware e tecniche di ingegneria sociale. In questo modo si verifica la capacità di riconoscere e gestire le minacce.
L’attuazione degli scenari simulati comprende alcune fasi:
- Pianificazione e preparazione: Definisci obiettivi, ambito e risultati desiderati. Identifica le tecniche di attacco da simulare e il livello di difficoltà.
- Sviluppo dello scenario: Crea scenari realistici che imitino attacchi reali. Puoi progettare e-mail di phishing, creare siti web dannosi o sviluppare malware simulato.
- Esecuzione e valutazione: Esponi i dipendenti agli attacchi simulati, monitora le loro risposte e valutale. Così potrai misurare la capacità di riconoscere e affrontare efficacemente le minacce.
- Analisi e apprendimento: Dopo la simulazione, fornisci feedback e indicazioni. Discuti gli esiti, evidenzia le aree da migliorare e offri ulteriori risorse formative.
Gli scenari simulati aiutano a individuare vulnerabilità e aumentano la consapevolezza dei rischi. Facendo esperienza degli attacchi, i dipendenti imparano le tattiche dei criminali informatici e sviluppano le competenze necessarie per proteggere sé stessi e l’organizzazione.
Suggerimento: Aggiorna regolarmente gli scenari per riflettere le minacce e le tecniche di attacco più recenti.
Misurare l’efficacia della formazione
Misura l’efficacia della formazione per valutarne l’impatto e decidere come migliorarla. Valutando diversi aspetti del programma, le organizzazioni possono determinarne i risultati e individuare aree da perfezionare. Le metriche principali comprendono:
- Acquisizione di conoscenze e competenze: Valuta quanto i dipendenti hanno imparato e quanto sanno riconoscere le minacce e reagire.
- Cambiamenti comportamentali e conformità: Monitora i cambiamenti, come il rispetto delle politiche e delle procedure di sicurezza e delle buone pratiche.
- Analisi di incidenti e violazioni: Esamina i dati per verificare se la formazione ha ridotto il numero di incidenti e violazioni.
- Ritorno sull’investimento (ROI): Confronta i costi del programma con i benefici ottenuti per quantificarne l’impatto economico.
- Confronto delle prestazioni: Confronta i risultati dei dipendenti formati con quelli dei dipendenti non formati o con parametri di settore.
Per misurare l’impatto, stabilisci obiettivi chiari, definisci metriche pertinenti e scegli metodi di valutazione adeguati. Svolgi verifiche regolari per monitorare i progressi e individuare aree da migliorare. Il monitoraggio continuo aiuta a garantire che i dipendenti siano preparati a difendersi dalle minacce.
Miglioramento e adattamento continui
Il miglioramento e l’adattamento continui sono fondamentali. Le minacce più recenti e le tecniche di attacco evolvono , quindi occorre restare aggiornati e modificare di conseguenza i programmi formativi. Ecco alcune strategie:
Coinvolgere i dipendenti nella formazione sulla sicurezza informatica
Sviluppare consapevolezza e mentalità di sicurezza
Sviluppare consapevolezza e una mentalità di sicurezza tra i dipendenti è essenziale per creare un firewall umano contro le minacce. Promuovendo il senso di responsabilità e la vigilanza, le organizzazioni aiutano il personale a proteggere attivamente le informazioni sensibili e a prevenire le violazioni.
Promuovere una cultura della responsabilità
Promuovere una cultura della responsabilità è fondamentale per rafforzare la sicurezza dell’organizzazione. Instillare nei dipendenti senso di appartenenza e responsabilità li aiuta a mantenere insieme le misure di sicurezza e proteggere le informazioni sensibili. Puoi farlo con le strategie seguenti:
Incentivare la partecipazione dei dipendenti
Incentivare la partecipazione dei dipendenti è essenziale per il successo del programma. Una cultura di coinvolgimento e motivazione aiuta a costruire un firewall umano resiliente che protegge attivamente dati e sistemi sensibili.
Offrire supporto e risorse continuativi
Come esperto di sicurezza informatica, fornisci ai dipendenti supporto e risorse continui per mantenere aggiornate le loro conoscenze e competenze. Questo li aiuta a restare vigili e proattivi nell’individuare e mitigare le minacce. Ecco alcune strategie:
- Aggiornamenti formativi regolari: Organizza sessioni periodiche sulle minacce, le tendenze e le buone pratiche più recenti. I dipendenti resteranno informati e potranno adattare le pratiche di sicurezza.
- Accesso a una base di conoscenze: Crea una base centralizzata o una biblioteca con informazioni, linee guida e risorse pertinenti. I dipendenti potranno trovare risposte e restare aggiornati sulle nuove minacce.
- Campagne di sensibilizzazione: Lancia campagne che ricordino l’importanza della sicurezza e promuovano una cultura di protezione. Puoi usare poster, promemoria e-mail e attività interattive.
Suggerimento: Incoraggia i dipendenti a condividere esperienze e lezioni apprese sulla sicurezza informatica per promuovere l’apprendimento collaborativo.
- Comunicazione regolare: Mantieni aperta la comunicazione sugli aggiornamenti, i cambiamenti alle politiche e le procedure di segnalazione degli incidenti. I dipendenti potranno conoscere le novità e segnalare rapidamente attività sospette.
- Helpdesk IT di supporto: Fornisci un helpdesk o un team dedicato per domande, risoluzione dei problemi e risposta agli incidenti. I dipendenti avranno un riferimento affidabile in caso di problemi.
- Premi e riconoscimenti: Riconosci e premia i dipendenti che partecipano attivamente alla formazione e adottano buone pratiche. Incentivi, certificati o riconoscimenti pubblici li motivano a dare priorità alla sicurezza.
- Miglioramento continuo: Valuta regolarmente il programma e raccogli feedback. Usa le osservazioni dei dipendenti per migliorare la formazione e adattarla alle nuove minacce e alle esigenze in evoluzione.
Con queste strategie, i dipendenti ricevono il supporto e le risorse necessari per contribuire alle iniziative di sicurezza dell’organizzazione.
Incoraggiare la segnalazione e la risposta agli incidenti
Incoraggiare i dipendenti a segnalare gli incidenti e a reagire in modo efficace è fondamentale per mantenere una solida sicurezza. Una cultura di trasparenza e responsabilità aiuta i dipendenti a proteggere le informazioni sensibili e mitigare le minacce.
Le organizzazioni possono incoraggiare la segnalazione e la risposta agli incidenti in questi modi:
- Fornire linee guida e procedure chiare per spiegare cosa fare quando si individua una possibile minaccia.
- Offrire canali di segnalazione anonimi per ridurre il timore di ritorsioni o giudizi e permettere di segnalare senza paura di conseguenze negative.
- Riconoscere e premiare chi segnala gli incidenti in modo proattivo e reagisce efficacemente.
- Comunicare regolarmente l’impatto delle segnalazioni e della risposta sugli esiti complessivi della sicurezza, sottolineando i risultati positivi e il valore della partecipazione.
Queste strategie creano un ambiente in cui i dipendenti si sentono incoraggiati a segnalare rapidamente gli incidenti e ad adottare misure appropriate. Questo approccio proattivo migliora la capacità di rilevare e gestire gli incidenti e riduce l’impatto delle minacce.
Superare le sfide della formazione sulla sicurezza informatica
Resistenza al cambiamento e scarsa consapevolezza
La resistenza al cambiamento e la scarsa consapevolezza sono sfide comuni nell’attuazione dei programmi di formazione. I dipendenti possono temere l’ignoto o credere che la sicurezza informatica sia responsabilità esclusiva del reparto IT. Inoltre, molti potrebbero non comprendere appieno le conseguenze di una violazione o il proprio ruolo nel prevenirla.
Le organizzazioni possono intervenire in diversi modi:
- Educazione e comunicazione: Fornisci informazioni chiare e concise sull’importanza della sicurezza e sui rischi. La comunicazione e gli aggiornamenti regolari aumentano la consapevolezza e mantengono il tema presente.
- Coinvolgimento e partecipazione: Coinvolgi i dipendenti nella progettazione del programma per aumentare il loro consenso e la motivazione. Le attività interattive e pratiche rendono la formazione più efficace e piacevole.
- Supporto della leadership: Il sostegno dei leader è fondamentale per superare le resistenze. Quando promuovono e seguono attivamente la formazione, comunicano ai dipendenti l’importanza del programma.
- Incentivi e premi: Offri incentivi per completare i moduli o dimostrare buone pratiche di sicurezza. Aiutano a motivare la partecipazione.
- Rinforzo continuo: La formazione non deve essere un evento isolato. Ripassi e aggiornamenti regolari aiutano i dipendenti a conoscere le nuove minacce e le buone pratiche.
Affrontare la resistenza e la scarsa consapevolezza aiuta a creare un firewall umano forte e a rendere i dipendenti la prima linea di difesa.
Affrontare i vincoli di tempo e risorse
Nel settore della sicurezza informatica, in rapida evoluzione, tempo e risorse spesso sono limitati. Tuttavia, occorre dare priorità alla formazione per proteggere l’organizzazione. Un’allocazione efficiente di tempo e risorse aiuta ad affrontare questi vincoli e a massimizzare l’impatto della formazione. Ecco alcune strategie:
Adattare la formazione a ruoli e livelli diversi
Adatta la formazione ai ruoli e ai livelli dell’organizzazione per garantirne l’efficacia. Ogni ruolo può avere responsabilità e livelli di accesso diversi, che richiedono conoscenze e competenze specifiche per mitigare le minacce. Personalizzare contenuti e modalità di erogazione aiuta i dipendenti a comprendere la rilevanza della sicurezza per le proprie mansioni.
Le organizzazioni possono adottare questi approcci:
- Formazione basata sui ruoli: Identifica le conoscenze e le competenze necessarie per ogni ruolo e sviluppa materiali pertinenti. Includi le minacce rilevanti, la gestione sicura dei dati e le procedure di risposta agli incidenti.
- Formazione per livello: Considera le differenze di consapevolezza e competenza. Offri contenuti adeguati all’esperienza e costruisci sulle conoscenze già acquisite.
- Scenari specifici per mansione: Usa esempi legati alle attività quotidiane, così i dipendenti comprendono l’effetto delle pratiche di sicurezza sul lavoro e le conseguenze della mancata osservanza dei protocolli.
- Apprendimento continuo: Le minacce e le tecnologie cambiano costantemente. Offri corsi di aggiornamento, articoli e risorse pertinenti e incoraggia la partecipazione a conferenze e webinar del settore.
Adattare la formazione ai diversi ruoli e livelli aiuta a fornire le conoscenze e le competenze necessarie per proteggere l’organizzazione. I dipendenti capiscono meglio l’importanza della sicurezza e il proprio ruolo nel mantenere un ambiente sicuro.
Gestire il turnover e l’inserimento dei dipendenti
Il turnover e l’inserimento dei nuovi dipendenti creano sfide specifiche per la formazione. Assicurati che ogni nuovo dipendente riceva le informazioni necessarie per capire il proprio ruolo nella sicurezza. Considera questi punti:
- Crea un programma di inserimento completo che includa la formazione come elemento centrale. Tratta le basi, come la gestione delle password, la protezione dei dati e il riconoscimento del phishing.
- Assegna ai nuovi dipendenti un mentore o un collega di riferimento per la sicurezza. Può fornire indicazioni e supporto, rispondere alle domande e spiegare le politiche e le procedure.
- Organizza regolarmente richiami formativi per tutti, inclusi i nuovi arrivati, per aggiornare le conoscenze su minacce, buone pratiche e politiche dell’organizzazione.
- Introduci un processo di trasferimento delle conoscenze per chi lascia l’organizzazione. Raccogli e condividi le competenze sulla sicurezza per ridurre l’impatto del turnover.
- Valuta e migliora il programma di inserimento e formazione in base ai riscontri dei nuovi dipendenti e del team di sicurezza. Il feedback aiuta a individuare aree da migliorare e mantenere il programma pertinente.
- Promuovi in tutta l’organizzazione una cultura di consapevolezza e responsabilità. Incoraggia tutti, nuovi e attuali dipendenti, a contribuire alla sicurezza attraverso comunicazioni regolari, campagne e riconoscimenti.
Suggerimento: Integra la formazione sulla sicurezza informatica nell’inserimento per dare ai nuovi dipendenti le conoscenze e le competenze necessarie a proteggere l’organizzazione.
Restare al passo con minacce e tecnologie in evoluzione
Come esperto di sicurezza informatica, resta aggiornato sul rapido cambiamento di minacce e tecnologie. I progressi tecnologici e gli attacchi sempre più sofisticati richiedono attenzione costante e misure proattive. Ecco alcune strategie:
- Apprendimento e formazione continui: Investi regolarmente in programmi e workshop per fornire ai dipendenti le conoscenze e le competenze più recenti, comprese quelle su nuove minacce, vettori di attacco e tecnologie.
- Partecipazione alle comunità del settore: Partecipa a conferenze, forum e comunità online per confrontarti con i colleghi, condividere idee e imparare dagli esperti. Discuti tendenze, buone pratiche e soluzioni innovative.
- Condivisione delle informazioni sulle minacce: Collabora con altre organizzazioni, gruppi di settore e agenzie governative. Condividere informazioni sulle nuove minacce e tattiche rafforza la difesa collettiva.
- Approccio basato sul rischio: Dai priorità alle iniziative sulla base delle valutazioni del rischio e delle informazioni sulle minacce. Identifica gli asset critici, valuta le vulnerabilità e applica controlli adeguati.
Suggerimento: Rivedi e aggiorna regolarmente le politiche e le procedure per allinearle agli standard e alle buone pratiche più recenti.
- Investimenti in tecnologie avanzate: Usa tecnologie come intelligenza artificiale (AI), apprendimento automatico (ML) e analisi comportamentale per rilevare e gestire le minacce emergenti in tempo reale.
- Aggiornamento sulle normative: Segui i cambiamenti normativi e i requisiti di conformità. Comprendi le implicazioni delle nuove leggi sulla protezione dei dati e sulla privacy e allinea le pratiche dell’organizzazione.
- Red teaming e penetration test: Esegui regolarmente esercitazioni red team e penetration test per individuare vulnerabilità nei sistemi e nei processi prima che gli aggressori possano sfruttarle.
Queste strategie aiutano le organizzazioni a rafforzare la sicurezza informatica e a mitigare i rischi derivanti da minacce e tecnologie in evoluzione.
Misurare l’impatto della formazione sulla sicurezza informatica
Valutare l’acquisizione di conoscenze e competenze
Valuta le conoscenze e le competenze acquisite attraverso la formazione per misurare l’efficacia del programma. Misurare comprensione e capacità aiuta a individuare aree di miglioramento e ad adattare le iniziative future.
Le organizzazioni possono usare diversi metodi:
- Verifiche scritte: Valutano la comprensione di concetti, buone pratiche e protocolli. Possono includere domande a scelta multipla, risposte brevi o esercizi basati su scenari.
- Esercitazioni pratiche: Consentono di applicare le conoscenze in scenari simulati, come riconoscere e gestire minacce, analizzare e-mail sospette o rilevare vulnerabilità.
- Attacchi simulati: Verificano la capacità di riconoscere e gestire minacce reali, come phishing, infezioni da malware o ingegneria sociale.
- Osservazione e feedback: Osserva il comportamento e chiedi riscontri a supervisori e colleghi per capire come le competenze vengono applicate nelle attività quotidiane.
- Metriche di prestazione: Tieni traccia degli incidenti segnalati, dei risultati delle simulazioni di phishing e del completamento dei moduli di sensibilizzazione.
Rivedi e aggiorna regolarmente i metodi di valutazione per allinearli alle minacce e alle tecnologie in evoluzione. Valutazioni continue aiutano a garantire che i dipendenti sappiano difendersi dagli attacchi.
Monitorare i cambiamenti comportamentali e la conformità
Monitorare i cambiamenti comportamentali e la conformità è essenziale per misurare l’efficacia della formazione. Osservando i comportamenti e il rispetto dei protocolli, le organizzazioni possono valutare i programmi e identificare aree da migliorare.
Un metodo efficace consiste in valutazioni periodiche delle conoscenze sulle buone pratiche. Quiz, simulazioni ed esercitazioni verificano la capacità di riconoscere le minacce e reagire.
Un altro metodo consiste nel monitorare il rispetto delle politiche e delle procedure tramite rapporti sugli incidenti, registri di accesso e audit di sistema. L’analisi aiuta a rilevare modelli di non conformità e necessità di ulteriore formazione.
Le piattaforme di formazione sulla consapevolezza possono offrire feedback e analisi in tempo reale sul coinvolgimento e sui progressi. Possono monitorare tassi di completamento, punteggi dei quiz e partecipazione agli scenari simulati.
Questi dati offrono indicazioni sull’efficacia dei programmi e aiutano a prendere decisioni sui contenuti, le modalità e il supporto continuo. Consentono anche di dimostrare il ROI e di verificare che i dipendenti siano preparati a difendersi dalle minacce.
Analizzare i dati sugli incidenti e le violazioni
L’analisi dei dati su incidenti e violazioni è un passaggio essenziale per valutare i programmi di formazione. Aiuta a capire quali eventi si verificano, quali vulnerabilità vengono sfruttate e quale impatto hanno sull’attività. I risultati guidano i miglioramenti e le iniziative future.
Usa la visualizzazione dei dati per presentare le informazioni in modo chiaro e conciso. Grafici e mappe di calore aiutano a individuare modelli, tendenze e anomalie, così gli esperti possono prendere decisioni informate e dare priorità alle correzioni.
Considera anche le metriche di risposta agli incidenti, come il tempo medio di rilevamento e risposta, il numero di incidenti mitigati e la percentuale di incidenti dovuti a errore umano. Monitorarle nel tempo permette di valutare l’impatto della formazione.
Gli algoritmi di apprendimento automatico possono individuare modelli e anomalie in grandi insiemi di dati, migliorare il rilevamento delle minacce e automatizzare l’analisi, risparmiando tempo e risorse.
In sintesi, l’analisi dei dati sugli incidenti è fondamentale. Visualizzazione, metriche di risposta e apprendimento automatico forniscono informazioni utili e migliorano il livello complessivo di sicurezza.
Quantificare il ritorno sull’investimento (ROI)
Quantificare il ROI della formazione sulla sicurezza informatica aiuta a valutarne l’efficacia. Il ROI misura in modo quantitativo i benefici dell’investimento e supporta decisioni informate sull’allocazione delle risorse. Permette di valutare la riduzione degli incidenti, delle perdite finanziarie dovute alle violazioni e il miglioramento del livello generale di sicurezza.
Per quantificare il ROI, le organizzazioni possono considerare questi approcci:
Confrontare e misurare le prestazioni
Confronta le prestazioni per valutare l’ efficacia dei programmi di formazione sulla sicurezza informatica . Misurando e analizzando i risultati, le organizzazioni individuano aree da migliorare e possono pianificare le iniziative future. Valuta metriche e indicatori dell’impatto su conoscenze, competenze e comportamenti; confronta poi i risultati con gli standard e le buone pratiche di settore.
Misurare l’impatto della formazione sulla cyber sicurezza
Conclusione
In conclusione, la formazione dei dipendenti sulla sicurezza informatica è fondamentale. La crescente minaccia degli attacchi informatici rende necessario investire in programmi che forniscano le competenze per proteggere le informazioni sensibili. I dipendenti sono spesso la prima linea di difesa. Una violazione può causare perdite finanziarie, danni alla reputazione e conseguenze legali.
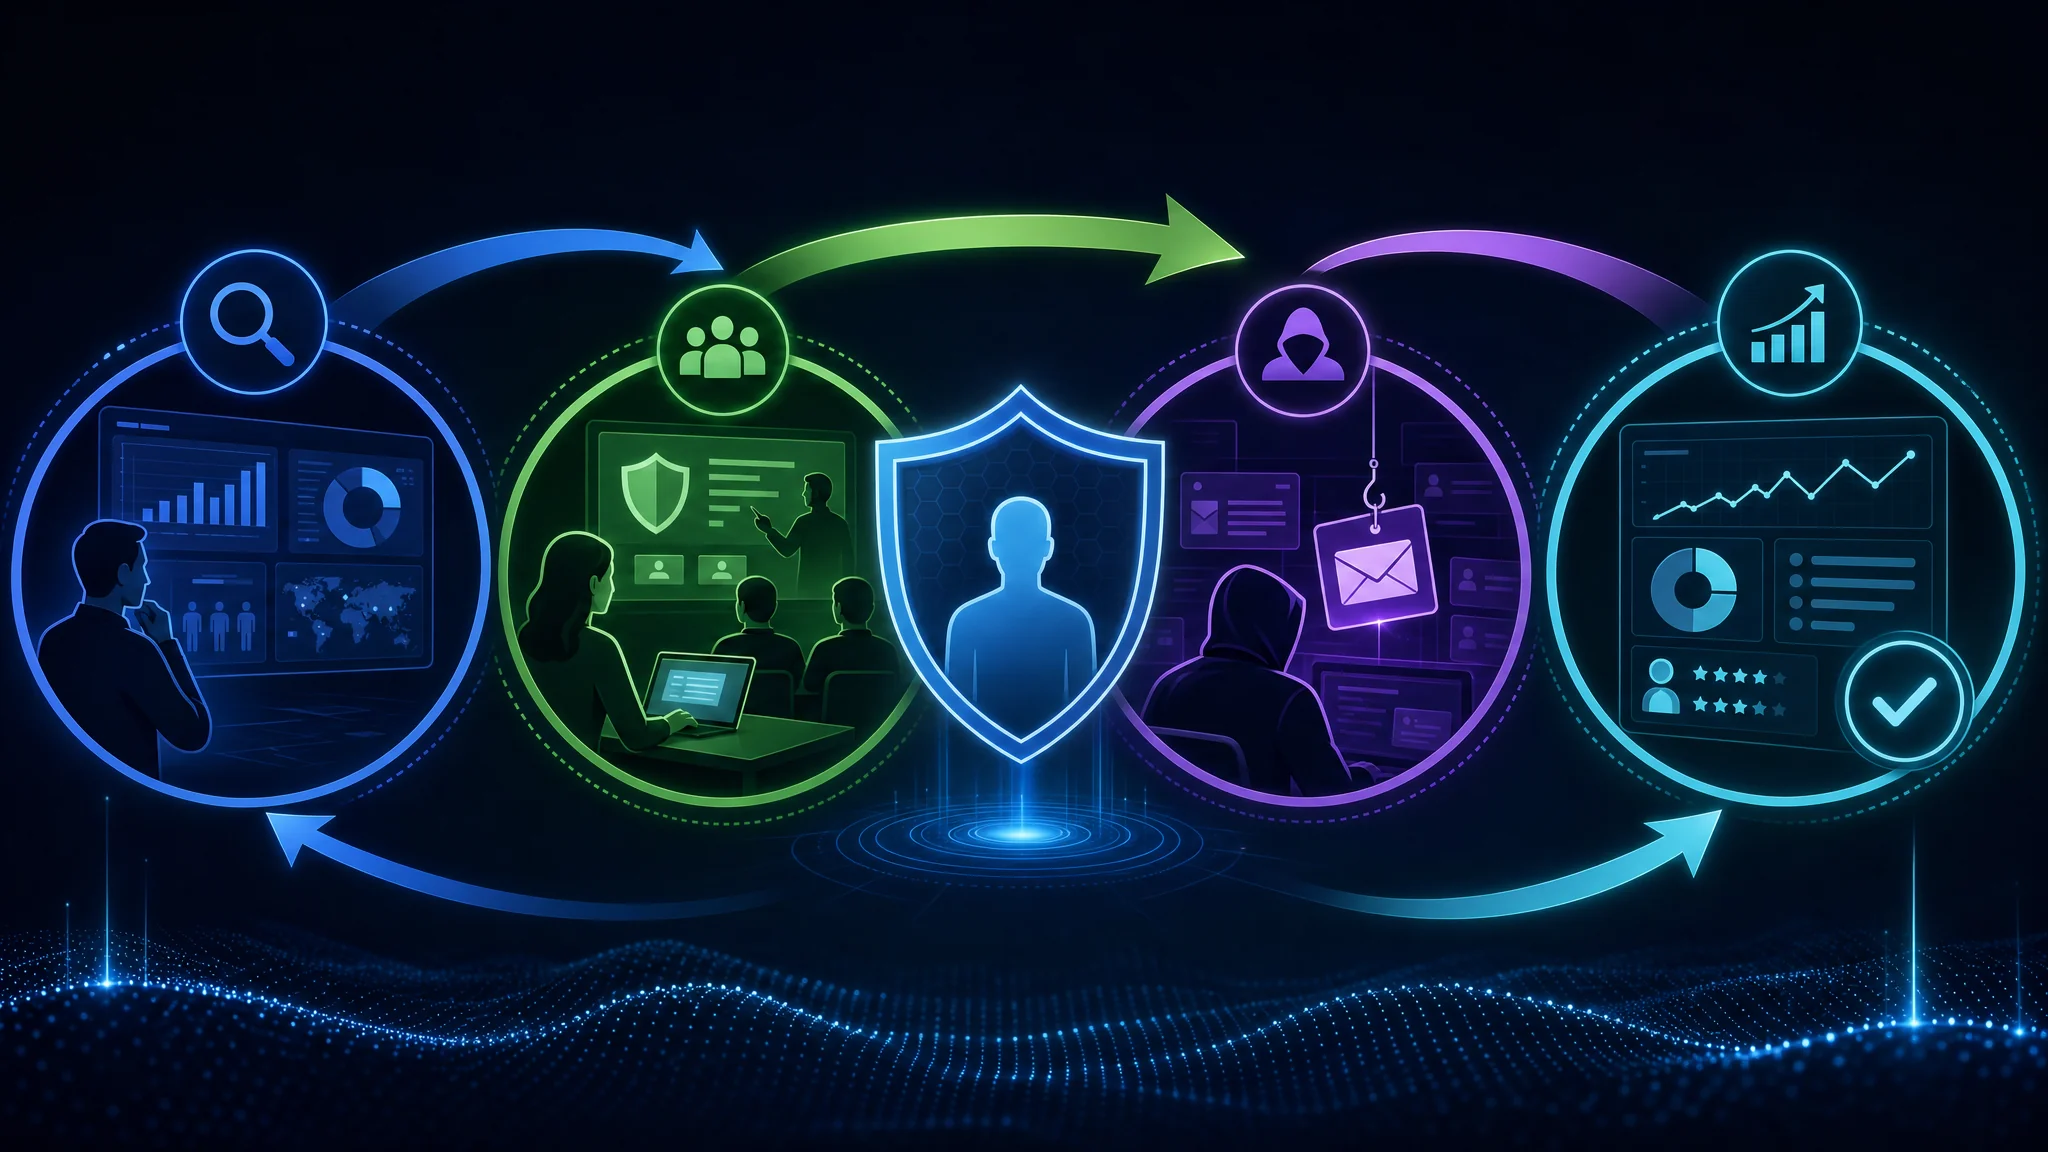
Un programma efficace identifica esigenze e obiettivi, crea materiali coinvolgenti e interattivi, attua scenari simulati e misura continuamente i risultati. Coinvolgi i dipendenti promuovendo consapevolezza e mentalità di sicurezza, responsabilità, partecipazione, supporto continuo, risorse e segnalazione degli incidenti.
Le organizzazioni possono incontrare ostacoli nell’attuazione: resistenza al cambiamento, scarsa consapevolezza, limiti di tempo e risorse, necessità di adattare la formazione ai diversi ruoli e livelli, turnover e inserimento dei nuovi dipendenti. Occorre inoltre mantenere aggiornati i dipendenti rispetto alle minacce e alle tecnologie in evoluzione.
Misura l’impatto valutando l’acquisizione di conoscenze e competenze, monitorando i cambiamenti comportamentali e la conformità, analizzando i dati sugli incidenti, quantificando il ROI e confrontando le prestazioni. In questo modo puoi individuare aree di miglioramento e rafforzare la sicurezza.
Costruire un firewall umano tramite la formazione è un passo fondamentale per proteggere le organizzazioni. Programmi completi e coinvolgimento attivo aiutano a creare una cultura della sicurezza e resilienza. Poiché le minacce cambiano rapidamente, il miglioramento continuo permette di anticipare i rischi. Dare priorità alla formazione aiuta a ridurre le violazioni e a proteggere risorse preziose.
Domande frequenti
Perché è importante la formazione sulla sicurezza informatica?
Aiuta i dipendenti a comprendere le minacce e i rischi degli attacchi e fornisce loro le conoscenze e le competenze necessarie per proteggere sé stessi e l’organizzazione.
Come possono contribuire i dipendenti alla sicurezza informatica?
Possono seguire buone pratiche, come usare password robuste, fare attenzione alle e-mail di phishing e segnalare attività sospette. Le loro azioni aiutano a prevenire violazioni e proteggere informazioni sensibili.
Quali sono le conseguenze di una violazione della sicurezza?
Può causare perdite finanziarie, danni alla reputazione, responsabilità legali e perdita della fiducia dei clienti. Può anche comportare furto di dati, accesso non autorizzato e interruzione delle attività.
Come rendere i materiali formativi coinvolgenti e interattivi?
Integra elementi multimediali, come video e quiz interattivi. La gamification con premi e sfide può motivare i dipendenti e migliorare l’esperienza di apprendimento.
Perché è importante misurare l’efficacia della formazione?
La misurazione permette di valutare l’impatto dei programmi e identificare aree da migliorare. Consente di verificare se i dipendenti hanno acquisito le competenze necessarie per mitigare i rischi.
Come adattare la formazione a ruoli e livelli diversi?
Personalizza i contenuti in base alle responsabilità e alle competenze richieste. Progetta percorsi per diversi livelli, dalla consapevolezza di base allo sviluppo di competenze tecniche avanzate.

Related Posts